Saludos Mundo Libre.
He encontrado una aplicacion para todos aquellos que les intereza romper facebook esta aplicacion se llama
Facebook hack haxOrz
La podremos descargar desde:
http://userscripts.org/scripts/show/129511
No la he aplicado pero si les funciona exelente si no agregen su comentario para esta aplicacion :
Fuente: http://userscripts.org/scripts/show/129511
Traduccion: Dellcom1@
Saludos Mundo Libre.
El Autor NO se hace Responsable por ningun medio,del uso o el mal uso de los conocimientos aqui descritos, ni de los posibles daños que se deriven del Empleo o aplicacion de esta informacion.
miércoles, 28 de marzo de 2012
martes, 27 de marzo de 2012
sslyze Escáner SSL rápido y completo
Saludos Mundo Libre.
SSLyze es un explorador SSL rápido y con todas las funciones - que permite una mejor, más rápido de exploración para analizar la configuración de servidores SSL.
Soporta cifrado suites de exploración, verificación renegociación inseguridad, las pruebas de la reanudación de sesiones, los certificados de cliente, y mucho más. Probado en Python 2.6 y 2.7 con Ubuntu y Windows 7, ambos de 32 y 64 bits. Podría funcionar en otras plataformas también. Sobre la base de OpenSSL y un envoltorio personalizado SSL Python.
En primer lugar, mencionó SSLyze cuando apareció el año pasado en diciembre -
sslyze - Escáner SSL de configuración rápida y con todas las funciones
Nuevo en versión 0.4
Soporte para OpenSSL 1.0.1 y TLS 1.1 y 1.2 de escaneo. See-tlsv1_1 y tlsv1_2.
Soporte para servidores proxy HTTP CONNECT. See-https_tunnel.
Apoyo a StartTLS con SMTP y XMPP. Ver los STARTTLS.
Mejora / aclarado de salida.
Varias correcciones de errores.
Fuente: http://code.google.com/p/sslyze/
Descarga: http://code.google.com/p/sslyze/downloads/list
Traduccion: Dellcom1@
Saludos Mundo Libre.
martes, 20 de marzo de 2012
Exploit critico en microsoft
Saludos Mundo Libre.
Aqui hay otra de este sistema tan vulnerable que es windows.
Exploit filtrado solicita investigador publicar anteproyecto para la vulnerabilidad crítica de RDPEl exploit se filtró de una vulnerabilidad crítica Protocolo de escritorio remoto origen en Microsoft, dice un investigador
. ¿Qué es esto?
Luigi Auriemma, el investigador que descubrió una vulnerabilidad crítica recientemente parcheado en el Protocolo de Microsoft Remote Desktop (RDP), publicó una prueba de concepto de explotar después de un exploit de trabajo independiente, que dijo que posiblemente se originó de Microsoft, se filtró en Internet el viernes .
Identificado como CVE-2012-0002 y parcheado por Microsoft el martes, la vulnerabilidad crítica puede ser explotada de forma remota para ejecutar código arbitrario en los sistemas que aceptan las conexiones RDP.
Los expertos en seguridad han expresado su preocupación porque la explotación de esta vulnerabilidad no requiere autenticación, lo que significa que se puede utilizar para crear un gusano informático.
Sin embargo, el hecho de que RDP está desactivado por defecto en estaciones de trabajo Windows limita el número de posibles objetivos, por lo que no debe preocuparse por la próxima Conficker, dijo Carsten Eiram, especialista en jefe de seguridad de Secunia, firma danesa vulnerabilidad de la investigación.
Aun así, la vulnerabilidad aún presenta un interés para los atacantes debido a que el servicio de RDP se utiliza comúnmente en entornos empresariales y es por lo general accesibles a través de firewalls.
"Esta es una vulnerabilidad atractivo desde el punto de vista de la explotación y las diversas partes están gastando importantes recursos en el desarrollo de exploits confiables para esto", dijo Eiram.
La creación de un exploit de trabajo para la vulnerabilidad CVE-2012-0002 no es trivial, ingenieros de seguridad Microsoft Suha Can y Ness Jonathan dijo en un blog el martes. "Nos sorprendería ver que hemos desarrollado en los próximos días. Sin embargo, esperamos ver el código de trabajo exploit desarrollado dentro de los próximos 30 días".
Sin embargo, un exploit apareció la mañana del viernes en un sitio web de alojamiento de archivos chinos, y su creador es más probable que la propia Microsoft, dijo Auriemma. "El POC ejecutable [prueba de concepto de explotación], elaborada en noviembre de 2011 y contiene algunas cadenas de depuración como MSRC11678, que es una clara referencia a la Microsoft Security Response Center (MSRC)."
Por otra parte, el exploit envía un paquete especial que es idéntica a la que el investigador incluyó en su informe a ZDI (Zero Day Initiative), un programa que paga a los investigadores por los informes de vulnerabilidades y las acciones posteriores los detalles con los proveedores afectados. Auriemma es seguro de que es el mismo paquete, ya que contiene elementos únicos que se agregan a él.
El investigador cree que Microsoft ha creado la hazaña de las pruebas internas y luego compartió con otros proveedores de seguridad a través de su Microsoft Active Protections Program (MAPP) para que éstos puedan establecer ataque y firmas de malware.
El archivo podría haber sido filtrada por una de esas empresas o por un empleado de Microsoft, ya sea directa o indirectamente, Auriemma, dijo. También existe la posibilidad de que un hacker robar de Microsoft, pero eso es poco probable, agregó.
Microsoft confirmó que la publicación de prueba de concepto que parece coincidir con la que comparte con sus socios de la MAPP. "Microsoft está investigando activamente la divulgación de la residencia Microsoft Active Protections Program (MAPP), detalles de la vulnerabilidad y tomar las medidas necesarias para proteger a los clientes", dijo Yunsun Wee, director del Grupo de Computación Confiable de Microsoft, a través de correo electrónico.
Fuente:http://www.networkworld.com/news/2012/031612-leaked-exploit-prompts-researcher-to-257385.html?source=nww_rss
Traduccion: Dellcom1@.
Saludos Mundo Libre.
jueves, 15 de marzo de 2012
Red de Laboratorio de Hacking con un solo sistema
Saludos Mundo Libre.
He leido un articulo sobre Red de Laboratorio de Hacking con un solo sistema asi que he traducido su contenido para exponerlo a ustedes el texto dice:
IntroducciónHay un montón de tutoriales disponibles en Internet relacionados con la piratería, pero el gran problema radica en probar sus conocimientos teóricos. A menos que usted no tiene la exposición práctica de la piratería, realmente no se puede entender la fuerza de la misma. La técnica que voy a discutir aquí será una ventaja para aquellos que sólo tienen solo sistema y desea establecer una red de pruebas de su uso. En caso de tener varios sistemas, entonces puede fácilmente probar sus habilidades al hacer un sistema de destino y de otro atacante.
Pero, ¿qué hacer cuando no tenemos más que un solo sistema a nuestra disposición. No necesita preocuparse. De la máquina virtual es la solución definitiva. Usted puede configurar la red propia de hacking y aplicar sus habilidades para ganar exposición práctica a la piratería.
Instalación y configuración
La única cosa que buscar es la configuración de hardware de sistemas. Usted debe tener un mínimo de 2 GB de RAM, pero se recomienda utilizar 3 GB de RAM para un sistema operativo de 32 bits.
Nosotros vamos a usar Oracle VirtualBox en este tutorial. Puede descargar VirtualBox desde este enlace [Referencia 1]. Una vez que haya instalado Vbox, el siguiente paso es descargar el paquete de extensiones. Usted puede obtener desde este enlace [Referencia 2]
Una vez que hayas seguido estos pasos iniciales, que son a medio hacer. El siguiente paso es configurar un sistema de operativo de destino. Supongamos que desea configurar Windows XP SP2 como el sistema operativo de destino. Usted necesitará un arranque de Windows XP Service Pack 2 iso para eso. Usted puede descargarlo gratuitamente desde el sitio web de Microsoft o torrent. Puede hacer referencia a este video tutorial rápido sobre cómo configurar una máquina virtual usando VBox y Win XP.
Instalación de aplicaciones en máquinas virtualesAsí que ahora usted tiene una máquina virtual donde usted puede probar todas las aplicaciones y hacks. Vamos a instalar un servidor WAMP y ejecutar DVWA sobre él. Para aquellos que no son conscientes de DVWA puede comprobar en este enlace [Referencia 3]
Cómo instalar aplicaciones en una máquina virtual? Bueno, el proceso es simple. Cuando su máquina virtual Windows XP está en ejecución, a continuación, haga clic en la ficha de dispositivos, lleve a USB y selecciona tu pendrive en la lista.
Ahora usted puede instalar cualquier cosa, desde una unidad USB en el interior de su máquina virtual. También hay una posibilidad de crear una carpeta compartida con su sistema operativo host, pero yo preferiría que utilice USB. Carpeta compartida tiene algunos problemas cuando el sistema operativo del host es Windows 7. Puede instalar distintos servidores, aplicaciones, etc RAT clientes y jugar con él.
Ventajas de la Máquina Virtual
Estas son algunas de las principales ventajas de usar la máquina virtual.
Puedes probar todos los virus y las ratas sin ningún temor como su sistema operativo de base no se verá afectada.
Puede probar diferentes servidores y aplicaciones con facilidad sin afectar a su sistema operativo base.
En el caso de la máquina virtual se daña entonces usted puede volver a instalarlo.
Tome copia de seguridad y evitar problemas en el futuro
También hay algunos factores clave que usted debe recordar que le ayudará durante su pentesting:
Crear un clon de la máquina virtual
Este paso es muy útil en caso de que su máquina virtual se corruptos. La creación de un clon de él le impedirá volver a instalar de nuevo y otra vez.
Usted puede crear un clon haciendo clic derecho en la instancia de la máquina Virtul en VBox y haga clic en "clon .."
Usted se dará cuenta de que un virtual clonada WinXP se creará para usted.
Deshabilitar el Firewall de Windows
La siguiente cosa importante que puedes hacer es deshabilitar el Firewall de Windows y luego realizar su Pentesting como el firewall puede bloquear algunas de las actividades sospechosas. Uso el firewall de Windows por defecto de Windows XP de la máquina virtual también se puede comprobar si su actividad es trazable o no. Esto le dará una clara comprensión de por qué las ratas no son considerados como un corte adecuado en estos días debido a que son fácilmente detectables. Usted puede desactivar el firewall, vaya al panel de control, haciendo clic en Firewall y luego desactivarlo.
De esta manera se puede establecer un ambiente propicio para los experimentos de su hogar.
Comprobación de la Red Pen-Testing/Hack
Bueno, una buena pregunta para preguntar si usted ha entendido los conceptos anteriores. Hasta ahora hemos discutido la forma de probar diferentes herramientas y técnicas en un sistema operativo virtual,. El siguiente paso será la manera de hackear una máquina virtual con la otra. El escenario será similar a hackear cualquier sistema en Internet para que esta técnica le dará un tiempo de exposición real.
Interesante ... Vamos a proceder a continuación. Esta vez vamos a crear otra máquina virtual utilizando BackTrack [Referencia 4] sistema operativo que es uno de los sistemas de pruebas de penetración más utilizado por los profesionales de la seguridad de funcionamiento.
La razón que hace que sea tan popular es Backtrack:
Tiene todas las herramientas pertinentes pre-instalado
Es basado en Linux.
Puede descargar el ISO de Backtrack 5 de su página web oficial. Es un sistema operativo debe haber para todos. Puedes seguir este vídeo fácil de instalar BT en VirtualBox.
Una vez que haya terminado con la parte de instalación, el siguiente paso es hacer que las dos máquinas virtuales (BT y WinXP) se conectan entre sí. No es una simple configuración que tendrá que hacer tanto en las máquinas virtuales. Vamos a echarle un vistazo.
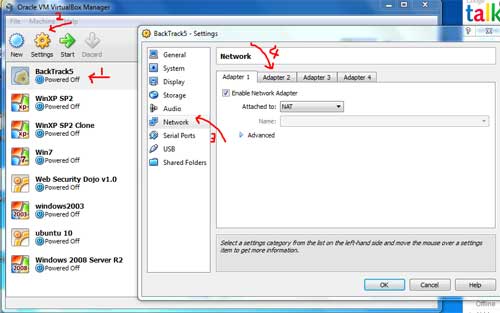
Seleccione la máquina virtual de retroceso, a continuación, haga clic en la pestaña de configuración, a continuación, pasar a la configuración de "red". Usted encontrará que "Adaptador 1" se pone en NAT adaptador. Cambie a la "adaptador de 2".
En la ficha Adapter2, ajuste el adaptador como "Sólo-Host Adapter". Establecer el nombre del adaptador como "Host VirtualBox Sólo adaptador Ethernet". Véase la figura.
Hacer cambios de configuración similares en su máquina virtual de Windows XP también. Ahora sus dos máquinas virtuales están listos para conectarse unos con otros. Usted puede verificar la dirección IP de la máquina de Windows mediante el comando ipconfig en el símbolo del sistema y del mismo modo que usted puede comprobar la dirección IP de la máquina de BT con el comando ifconfig. También puede hacer ping a las dos máquinas para comprobar si ambos están detectando entre sí (no se olvide de desactivar el firewall de windows lo contrario se filtran los paquetes de ping de datos).
La siguiente imagen muestra mis dos máquinas virtuales. Uno de ellos es WinXP y otra con BT5 allí correspondientes direcciones IP. Ambos se están ejecutando OVR mi Win7 operativo host del sistema. Así que en total hay 3 sistemas operativos que se ejecutan simultáneamente.
Ahora usted puede utilizar las diferentes opciones disponibles en el sistema operativo Backtrack para realizar las pruebas en la caja de Windows XP. Vamos a realizar rápidamente un análisis con Nmap para comprobar los puertos abiertos en la máquina de Windows XP.
Como se puede ver que el objetivo está en marcha y cuenta con algunos puertos abiertos también. Del mismo modo se pueden realizar varios ataques y utilizar las herramientas disponibles en el retroceso de penetrar en el objetivo de máquina de Windows XP sin dañar su propio sistema operativo.
Usted puede utilizar esta técnica para realizar varias pruebas como:
Usted puede tratar de hackear distintos sistemas operativos mediante la instalación como una máquina virtual.
Esto tendrá una simulación en tiempo real de escenario original.
Puede aumentar el nivel de dificultad de los trucos por los firewalls instalación, IDS / IPS, etc
Este es un escenario de personalización propia donde se puede hacer lo que quieras
Referencias
VirtualBox - 86 Potente y AMD64/Intel64 producto de virtualización
Paquete de extensión de Virtual Box.
Instalación y trabajar con DVWA.
BackTrack - Distribución Popular de seguridad en vivo de pruebas de penetración
Autor: Abhinav Singh
Fuente:http://securityxploded.com/setup-your-pentest-hacker-network.php
Traduccio: Dellcom1@
Saludos Mundo Libre.
viernes, 2 de marzo de 2012
Magictree
saludos Mundo Libre.
¿Qué es MagicTree?
¿Y por qué me importa?
¿Alguna vez ha pasado años tratando de encontrar los resultados de un escaneo de puertos en particular que estaban seguros de que usted hizo? O grep a través de un montón de archivos en busca de datos de un host o servicio en particular? O copiar y pegar fragmentos de la salida de un montón de escritos a máquina en un informe? Sin duda lo hizo, y es por eso que escribió MagicTree - de modo que lo hace tan soporífera cosas para nosotros, mientras nos pasamos el tiempo de la piratería.
MagicTree es un probador de penetración de la herramienta de la productividad. Está diseñado para permitir la consolidación de datos fácil y sencilla, la consulta, ejecución de comandos externos y (sí!) la generación de informes. En el caso de que te preguntes, "Árbol" es porque todos los datos se almacenan en una estructura de árbol, y "Magic" se debe a que está diseñado para hacer arte de magia, la parte más engorrosa y aburrida de las pruebas de penetración - la gestión de datos y presentación de informes.
Permítanme demostrar algunas de las capacidades MagicTree. También puede leer Uso MagicTree - Introducción rápida o la documentación detallada. También existe este vídeo con más vídeos en breve.
El conjunto de capturas de pantalla a continuación muestra la ejecución de comandos. En primer lugar se ejecuta nmap, luego exportar los resultados de nmap, y luego consultar los datos para mostrar los puertos abiertos en todos los hosts.
nmap
nmap
Importación de datos de nmap
Consulta de datos nmap
El segundo conjunto de imágenes muestra la importación de datos a partir de un análisis de vulnerabilidades Nessus y la agregación de los resultados, agrupándolos según su gravedad.
Importación de datos de Nessus
Listado de resultados por parte de la gravedad
El tercer conjunto de imágenes muestra la generación de informes. La primera captura de pantalla muestra una plantilla de informe abierto en OpenOffice (MagicTree compatible con Microsoft Word también). La segunda pantalla es una página del informe generado.
Fuente: http://www.gremwell.com/what_is_magictree
Traduccion: Dellcom1@
Saludos Mundo Libre.
viernes, 24 de febrero de 2012
Aircrack-ng en los Telefonos
Saludos Mundo Libre.
Aircrack-ng en los teléfonos (Android, iPhone y otros)
¿Cómo puedo obtener Aircrack-ng en el iPhone / Android / Symbian / [Agregar tu sistema operativo]?".
Para que Aircrack-ng se ejecute en el teléfono, hay varios requisitos:
Ser capaz de hacer una compilación cruzada (porque la CPU en su teléfono tiene una arquitectura diferente a la que en su ordenador). Así que si usted no puede encontrar un compilador cruzado para esa plataforma específica, olvídalo.
Una tarjeta inalámbrica. La mayoría de los teléfonos tienen un estos días, así que es fácil.
Si el teléfono está basado en Linux, usted también tendrá que ser capaz de ser "root" para ejecutar los comandos.
El conductor debe permitir el modo monitor. Eso es por lo general en casi todos los teléfonos fallan porque sólo unos pocos tienen eso. A veces, la tarjeta no tiene un modo de pantalla estable. La razón de esto es que debe ser de baja potencia (y barato de fabricar) de modo que el conjunto de chips (y su firmware) es muy limitada.
Para darle una respuesta rápida, sólo un teléfono cumple con todos los requisitos con su tarjeta interna: el Nokia N900 (que tiene el "poder" del kernel disponible en los repositorios extra-devel). Mientras se hace el modo de monitor / inyección, la batería duran alrededor de 4 horas.
iOS dispositivos: Olvídalo, porque nunca va a suceder, Apple está orientado al consumidor y realmente no se preocupan por la industria de la seguridad informática. Además, el IOS es demasiado de código cerrado y AFAIK el chipset no es capaz de modo de monitor adecuado. Se podría argumentar que está disponible a través de Cydia. Es cierto, pero usted no tiene ninguna capacidad de modo de monitor, por lo que no vale la pena (también no se moleste en enviarme informes de errores de Cydia, no leerlas).
Android: Olvídalo con la tarjeta interna. Sin embargo, será posible con una tarjeta externa USB. Dragorn, el autor de Kismet Wireless está trabajando en ello.
Otro sistema operativo: Olvídate de él (por las mismas razones de Apple).
Saludos Mundo Libre.
jueves, 23 de febrero de 2012
comandos linux wifi
Saludos Mundo Libre.
He aqui un exelente tuto para comandos linux wifi
Comandos útiles inalámbricas de Linux
Conexión a una WLAN abierta o WEP habilitado (DHCP)
Conexión a una WLAN abierta o WEP activado (configuración de IP manual)
comandos iwconfig
ifconfig
iwpriv comandos
comandos iwlist
madwifi-ng comandos
NOTA: NO TODAS LAS TARJETAS Y APOYO firmware, todo de los comandos enumerados abajo.
Nota: Para conectar su máquina Linux a una WLAN mediante WPA, WPA2 y 802.1x que tendrá que utilizar WPA Supplicant
Conexión a una WLAN OPEN / WEP (DHCP)
Nota: sustituya [interfaz] con el nombre de la interfaz, según sea necesario (por ejemplo, eth1, wlan0, ath0, etc)
iwconfig [interfaz] el modo de gestión tecla [clave WEP] (128 bits WEP de uso de 26 caracteres hexadecimales, WEP de 64 bits utiliza 10)
iwconfig [interfaz] essid "[ESSID]" (Especificar el ESSID de la WLAN)
dhclient [interfaz] (para recibir una dirección IP, máscara de red, servidor DNS y puerta de enlace predeterminada desde el punto de acceso)
mesa de ping www.bbc.co.uk (si recibe una respuesta que tiene acceso)
Conexión a una WLAN OPEN / WEP (Configuración manual de IP)
Nota: sustituya [interfaz] con el nombre de la interfaz, según sea necesario (por ejemplo, eth1, wlan0, ath0, etc)
Puede que sea necesario para ejecutar algunos programas de captura de paquetes (por ejemplo, Ethereal) para determinar las direcciones IP tanto de la puerta de enlace predeterminada y servidores DNS.
iwconfig [interfaz] el modo de gestión tecla [clave WEP] (128 bits WEP de uso de 26 caracteres hexadecimales, WEP de 64 bits utiliza 10)
iwconfig [interfaz] essid "[ESSID]"
ifconfig [interfaz] [dirección IP] netmask [máscara de subred]
route add gw por defecto [IP de puerta de enlace predeterminada] (Configuración de puerta de enlace predeterminada, por lo general la IP del punto de acceso)
servidor de nombres de eco [dirección IP del servidor DNS] >> / etc / resolve.conf (Configure su servidor de DNS)
mesa de ping www.bbc.co.uk (si recibe una respuesta que tiene acceso)
Los comandos iwconfig:
Nota: sustituya [interfaz] con el nombre de la interfaz, según sea necesario (por ejemplo, eth1, wlan0, ath0, etc)
iwconfig [interfaz] Master Mode (configurar la tarjeta para que actúe como un modo de punto de acceso)
iwconfig [interfaz] el modo gestionados (al modo de configurar la tarjeta de cliente en una red con un punto de acceso)
iwconfig [interfaz] el modo ad-hoc (configurar la tarjeta de red peer to peer o no el modo de punto de acceso)
iwconfig [interfaz] el modo de monitor (tarjeta en modo RFMON nuestro favorito)
iwconfig [interfaz] essid cualquiera (con algunas tarjetas que usted puede desactivar la comprobación ESSID)
iwconfig [interfaz] essid su ssid_here (configurar el ESSID de la red)
iwconfig [interfaz] clave 1111-1111-1111-1111 (juego de 128 bits WEP)
iwconfig [interfaz] clave 11111111 (juego 64 bits clave WEP)
iwconfig [interfaz] tecla s: MyKey (juego clave como una cadena ASCII)
iwconfig [interfaz] tecla de apagado (deshabilitar la clave WEP)
iwconfig [interfaz] Abrir (establece el modo abierto, no se utiliza la autenticación y la tarjeta no puede aceptar sesiones encriptadas)
iwconfig [interfaz] canal [Canal no.] (establecer un canal de 1-14)
iwconfig [interfaz] automática de canales (selección automática de canales)
iwconfig [interfaz] freq 2.422G (canales también se pueden especificar en GHz)
iwconfig [interfaz] AP 11:11:11:11:11:11 (Fuerza tarjeta para registrar la dirección de AP)
iwconfig [interfaz] tasa de 11M (la tarjeta se usará la tasa especificada)
iwconfig [interfaz] de velocidad automática (seleccione automática de la velocidad)
iwconfig [interfaz] tasa de 5,5 millones de automóviles (tarjeta utilizará el tipo y de cualquier tasa por debajo de lo necesario)
Los comandos ifconfig:
Nota: sustituya [interfaz] con el nombre de la interfaz, según sea necesario (por ejemplo, eth1, wlan0, ath0, etc)
ifconfig [interfaz] hacia arriba (abrir la interfaz especificada)
ifconfig [interfaz] hacia abajo (acabar con la interfaz especificada)
ifconfig [interfaz] [dirección IP] máscara [subnet-mask] (IP manualmente y los detalles de la máscara de subred)
ifconfig [interfaz] hw éter [MAC] (Cambiar la dirección MAC de las tarjetas inalámbricas, especifique en formato 11:11:11:11:11:11)
iwpriv Comandos:
Nota: sustituya [interfaz] con el nombre de la interfaz que se desee (por ejemplo, eth1, wlan0, ath0, etc)
iwpriv [interfaz] hostapd 1 (utilizado para establecer el modo de tarjeta, por ejemplo hostapd de Void 11)
Cuando el parche se ha instalado el modo de monitor de acuerdo con el Wireless HOWTO Build los siguientes comandos se pueden utilizar para configurar la tarjeta en modo monitor.
iwpriv [interfaz] monitor [A] [B]
[A]
0 = desactivar el modo de monitor
1 = activar el modo de monitor de cabecera, con Prism2
2 = Activar el modo de monitor sin Prism2
[B]
Canal para el monitor (1-14)
Comandos iwlist:
Nota: sustituya [interfaz] con el nombre de la interfaz, según sea necesario (por ejemplo, eth1, wlan0, ath0, etc)
iwlist se utiliza para mostrar algo de gran parte de la información de una interfaz de red inalámbrica que no se muestra a través de iwconfig.
iwlist [interfaz] scan (Dar la lista de puntos de acceso y las células Ad-Hoc en el rango (ESSID, calidad, frecuencia, modo, etc) Nota: En las pruebas sólo se trabajó con las tarjetas Atheros).
iwlist [interfaz] canal (Dar la lista de frecuencias disponibles en el dispositivo y el número de canales).
iwlist [interfaz] tasa (una lista de las tasas de bits compatibles con el dispositivo).
iwlist [interfaz] llave (la lista de los tamaños de clave de cifrado apoyado y mostrar todas las claves de cifrado disponibles en el dispositivo).
iwlist [interfaz] de potencia (una lista de los atributos de gestión de energía diferentes y los modos del dispositivo).
iwlist [interfaz] txpower (Lista de la potencia de transmisión disponibles en el dispositivo).
iwlist [interfaz] vuelva a intentarlo (Enumere el reintento de transmisión y vuelva a intentarlo límites de por vida en el dispositivo).
iwlist [interfaz] ap (Dar la lista de puntos de acceso en el rango, y, opcionalmente, la calidad del enlace a ellos. se usa en favor de la exploración)
iwlist [interfaz] pares (Dar la lista de los pares asociados / registrados con esta tarjeta).
iwlist [interfaz] evento (una lista de los eventos celulares compatibles con esta tarjeta).
Madwifi-ng Comandos:
MADWiFi soporta puntos de acceso virtuales (VAPs), lo que significa que puede crear más de un dispositivo wireless por cada tarjeta inalámbrica (la tarjeta inalámbrica host = wifi0).
De forma predeterminada, una estación modo de VAP es creada por, que es MadWifi se conoce como "modo de gestión de interfaz inalámbrica.
Nota: sustituir athX con su nombre de la interfaz, según sea necesario (por ejemplo, ath0, ath1)
wlanconfig athX destruir (Destruye VAP, athX)
wlanconfig athX crear wlandev wifi0 wlanmode estación (VAP Crear un modo de gestión, athX)
wlanconfig athX crear wlandev wifi0 wlanmode ap (Crear un punto de acceso VAP, athX)
wlanconfig athX crear wlandev adhoc wlanmode wifi0 (Crear una VAP Ad-Hoc, athX)
wlanconfig athX crear wlandev monitor de wlanmode wifi0 (crear un monitor de modo de NAV, athX)
Cómo cambiar de modo:
ifconfig athX abajo (Tome la VAP abajo)
wlanconfig athX destruir (Destruye la VAP, athX)
wlanconfig athX crear wlandev wlanmode wifi0 [STA | adhoc | AP | Monitor] (Crear una estación nueva, ad hoc, AP o VAP monitor)
Analizar en busca de puntos de acceso (requiere dos pasos):
modprobe wlan_scan_sta (Para insertar el módulo de análisis)
wlanconfig athX sondeo de lista (Para una lista de los puntos de acceso)
Saludos Mundo Libre.
martes, 21 de febrero de 2012
xSQLScanner – Database Password Cracker & Security Audit Tool For MS-SQL & MySQL
Saludos Mundo libre.
He leido de una herramienta sobre SQL para aquellos que les facina la inyeccion SQL.
Scanner es una xSQL avanzada herramienta SQL de auditoría que permite a los usuarios para encontrar contraseñas débiles y vulnerabilidades en MS-SQL y servidores de base de datos MySQL.
El objetivo de xSQLScanner es ayudar al analista de seguridad o de pruebas de penetración en la auditoría de la seguridad de MS-SQL y servidores de base de datos MySQL.
Características
Prueba rápida para la contraseña débil;
Pon a prueba de desgaste para las contraseñas / usuario;
Lista de palabras opción;
Lista de opción;
escaneador de puertos
Rango de direcciones IP de auditoría y mucho más.
la podremos descargar desde : http://www.darknet.org.uk/
Fuente: http://www.darknet.org.uk/
Traduccion: Dellcon1@
Saludos Mundo Libre.
miércoles, 8 de febrero de 2012
Adobe
Saludos Mundo Libre.
Adobe ha lanzado una versión beta de Flash Player para Firefox, que cuenta con una mejor protección contra exploits de vulnerabilidad a causa de una arquitectura de un recinto de seguridad nueva.
"El diseño de esta caja de arena es similar a lo que Adobe suministra con Adobe Reader X Modo Protegido y sigue el mismo enfoque práctico de Windows Sandboxing", dijo Peleo Uhley, estratega de plataforma de seguridad de Adobe, en un blog el lunes. "Al igual que el Adobe Reader X recinto de seguridad, Flash Player establecerá una baja integridad, proceso altamente restringida en la que debe comunicarse a través de un corredor para limitar sus actividades privilegiadas."
En desarrollo de software seguro, caja de arena se refiere a la práctica de aislamiento de un proceso desde el sistema operativo con el fin de reducir al mínimo las consecuencias de un exploit potencial. Este tipo de tecnología ha ganado popularidad en los últimos años, principalmente debido a su uso en Google Chrome, un navegador que nunca ha experimentado un éxito ataque ejecución remota de código hasta ahora.
Adobe decidió poner en práctica caja de arena en Adobe Reader de nuevo en 2010 con el fin de contrarrestar la gran cantidad de exploits dirigidos al producto y sus usuarios. La tecnología fue incorporada en Adobe Reader X (10.0) y se basa en los principios mismos de sandboxing que Google se utilizan en el desarrollo de Chrome.
Más tarde, ese mismo año, Adobe también lanzó una versión en un recinto de seguridad de Flash Player para Chrome y se comprometió a estudiar la posibilidad de hacer lo mismo con otros navegadores. El nuevo reproductor de Flash recinto de seguridad para Firefox, que funciona con Windows Vista y Windows 7, es el resultado de esos esfuerzos.
Críticos de las vulnerabilidades de Flash Player regularmente han sido explotados para infectar ordenadores con malware durante los últimos años. Junto con Java y Adobe Reader, Flash Player es una de las aplicaciones de software más atacados, porque sus vulnerabilidades pueden ser explotadas por lo general, simplemente visitando un sitio web malicioso.
"Desde su lanzamiento en noviembre de 2010, no hemos visto una hazaña única en la naturaleza con éxito contra el Adobe Reader X", dijo Uhley. "Esperamos ver resultados similares con la caja de arena Flash Player para Firefox una vez que la versión final se lanzará próximamente este año."
Sin embargo, el éxito de esta versión a disuadir a los delincuentes de escribir hazañas de Flash Player en el futuro dependerá en gran medida la rapidez con que se adoptó. Con el fin de acelerar el proceso, Adobe está trabajando en un mecanismo de actualización nueva, gerente senior de la compañía para las comunicaciones corporativas, Labios Wiebke, dijo.
Tener una versión de un recinto de seguridad de Flash Player para todos los navegadores importantes, no sólo Chrome y Firefox, también es importante, si Adobe quiere cibercriminales a perder interés en su producto. "Actualmente estamos en el proceso de investigación es el mejor camino para ofrecer Flash Player recinto de seguridad de protección para Internet Explorer", dijo Lips.
Sin embargo, ya que Internet Explorer tiene un plug-in totalmente diferente arquitectura que Chrome y Firefox, es decir, ActiveX, el desarrollo de un espacio aislado versión de Flash Player para ello se requiere un enfoque diferente, los labios, dijo. Sin embargo, la versión actual de Flash Player es compatible con el modo protegido en Internet Explorer 7 o posterior en Windows Vista y Windows 7.
Fuente:http://www.networkworld.com/news/2012/020612-adobe-launches-sandboxed-flash-player-255783.html?source=nww_rss
Traduccion: Dellcom1@
Saludos Mundo Libre.
martes, 7 de febrero de 2012
theHarvester
Saludos Mundo Libre.
He encontrado un articulo que quiero compartir con ustedes.
theHarvester es una herramienta para recopilar cuentas de correo electrónico, nombres de usuario y nombres de host o subdominios de diferentes fuentes públicas como motores de búsqueda y los servidores de claves PGP.
Esta herramienta está destinada a ayudar a los probadores de penetración en las primeras etapas del proyecto es una herramienta muy simple, pero muy eficaz.
Las fuentes de apoyo son los siguientes:
Google - correos electrónicos, subdominios o nombres de host
Google perfiles - los nombres de los empleados
Bing - correos electrónicos, subdominios o nombres de hosts, servidores virtuales
Pgp servidores, correos electrónicos, subdominios o nombres de host
Linkedin - Los nombres de los empleados
Exalead - correos electrónicos, nombres de host o subdominio
Nuevas características:
Los retrasos entre las solicitudes
Resultados de exportación XML y HTML
Buscar un dominio en todas las fuentes
Verificador de host virtual
Shodan equipo base de datos de la integración
Enumeración de activo (enumeración DNS, las búsquedas de DNS inversas, la expansión de DNS TLD)
Gráfico básico con estadísticas
Algunos ejemplos:
Buscador de mensajes de correo electrónico para el dominio microsoft.com, que trabajará con los primeros 500 resultados de Google:
. / theharvester.py-d microsoft.com-l 500-b google
Buscador de mensajes de correo electrónico para el dominio microsoft.com, en un servidor PGP, aquí no es necesario especificar el límite.
. / theharvester.py-d-b microsoft.com pgp
La búsqueda de nombres de usuario que trabaja en la empresa Microsoft, se utiliza Google como motor de búsqueda, por lo que necesitamos para especificar el límite de los resultados que desea utilizar:
. / theharvester.py-d microsoft.com-l 200-b linkedin
La búsqueda en todas las fuentes al mismo tiempo, con un límite de 200 resultados:
. / theHarvester.py-d microsoft.com-l 200-B,
Descargas
La última versión siempre se puede encontrar en el repositorio de código de Google: https://code.google.com/p/theharvester
Fuente: http://www.edge-security.com/theHarvester.php
Traduccion: Dellcom1@
Saludos Mundo Libre.
martes, 31 de enero de 2012
Desktop Phishing
Saludos Mundo Libre.
He leido un articulo sobre el tema del Phishing que he traducido para ustedes el testo dice.
En phishing: -
1. Atacante convence a la víctima a hacer clic en el enlace de la página de acceso falsa que se asemeja a una página de acceso real.
2.Victim ingresa sus credenciales en la página de acceso falsa que va al atacante.3.Victim se redirige a una página de error o sitio web real en función de atacante.
Sin embargo, en el principal inconveniente es que la víctima de phishing puede diferenciar fácilmente entre la página de acceso falsa y real mirando el nombre de dominio. Podemos superar esto en nombre de phishing de escritorio por falsificación de dominios.
En phishing escritorio: -1. El atacante envía un archivo ejecutable / lote a la víctima y la víctima se supone que haga doble clic en él. Trabajo atacante se hace.2. Tipos víctima el nombre de dominio de la página web orignal / genuine y se toma a la página de acceso falsa. Sin embargo, el nombre de dominio es el mismo que escribió por la víctima y la víctima no se llegan a conocer.3. Resto de las cosas que son las mismas que en el phishing normal.
¿Qué es el archivo Hosts?
El archivo HOSTS es un archivo de texto que contiene los nombres de dominio y dirección IP asociada con ellos.Ubicación del archivo de hosts de Windows: C: \ Windows \ System32 \ drivers \ etc \Cada vez que visita cualquier sitio web, por ejemplo www.anything.com, una consulta se envía al servidor de nombres de dominio (DNS) para buscar la dirección IP asociada con el sitio web / dominio. Pero antes de hacer esto el archivo hosts en nuestro equipo local está marcada por la dirección IP asociada al nombre de dominio.
Supongamos que hacemos una entrada en el archivo hosts como se muestra. Cuando visitamos www.anywebsite.com, nosse adopten con ese 115.125.124.50. No hay ninguna consulta para la resolución de la dirección IP asociada con www.anywebsite.com serían enviados a los servidores DNS.
¿Qué es un ataque?Espero que usted tiene una idea de que cómo la modificación de este archivo hosts en el ordenador de la víctima puede ser mal utilizada. Tenemos que modificar el archivo host víctima, añadiendo el nombre de dominio real y la dirección IP de nuestro falso sitio web / página de phishing. Siempre que sea víctima visite el sitio web real, que sería dirigido a nuestra página de acceso falsa y el nombre de dominio en el cuadro URL quedaría genuina como escrito por la víctima. De ahí el nombre de dominio es falsa.
Dos pasos para realizar un ataque: -1. Crear y alojar la página de phishing en su ordenador.2. Modificar el archivo host de la víctima
Paso 1 -:
Dado que los sitios webshosting como 110mb.com, etc ripway.com donde solemos subir a nuestra página de phishing no proporcionan una dirección IP que apunta a su sitio web como www.anything.110mb.com. Una dirección IP apunta a un servidor web y no una página web. Así que tenemos que alojar la página de phishing en nuestro ordenador con un software de servidor web como WAMP o XAMPP.La amabilidad de leer mi explicación sencilla sobre la configuración de servidor web XAMPP aquí y este paso estaría claro.
Paso 2. Este paso se pueda realizar de dos maneras diferentes.
Método 1 - Enviar víctima de un archivo zip que contiene el archivo modificado de acogida. Al archivo Zip se hace clic, se sustituiría automáticamente el archivo orignal víctima anfitriones con el archivo modificado los ejércitos.
Copie el archivo hosts y pegar en cualquier lugar. Modificar de acuerdo a ti mismo .. Editar con cualquier editor de texto y asociar su dirección de IP pública con el dominio que desea, como espectáculo.
Al igual que en este caso, cuando la víctima visitaba a gmail.com, él llevará al sitio web alojado en IP 'xxx.xxx.xxx.xxx'. Reemplazarlo con su público IP.Compress archivo de hosts de forma que cuando la víctima se abre, automáticamente se copia en la ubicación por defecto C: \ Windows \ system32 \ drivers \ etc y el archivo de hosts víctimas son reemplazados por nuestros anfitriones archivo modificado.
A continuación, puede enlazar este archivo con cualquier exe (con una carpeta o directamente le dan a la víctima. Se supone que haga clic en él y ya está.
Método 2 - Crear un archivo por lotes que modificar el archivo hosts según su necesidad.Abra el Bloc de notas y escriba el texto siguiente
echo xxx.xxx.xxx.xxx. www.watever.com>> C: \ windows \ system32 \ drivers \ etc \ hostsecho xxx.xxx.xxx.xxx watever.com>> C: \ windows \ system32 \ drivers \ etc \ hostsObviamente, sustituir con su IP y el sitio web del CAC. a ti mismo.
Guardar archivo como "todos los archivos 'en lugar de archivos txt y el nombre de anything.bat. Extensión debe ser. BatCuando la víctima se ejecuta este archivo, una nueva entrada se realizará en el archivo hosts.
Puede probar ambos métodos para modificar el archivo hosts propia
Limitaciones de ataque: -1.Since nuestra dirección IP pubilc es más probable dinámica que se cambia cada vez que desconectar y conectar. Para superar esto tenemos que comprar IP estática de nuestro ISP.2. El navegador puede advertir a la víctima que el certificado digital de la página web no es original.
Medidas: -Nunca a ciegas introduzca sus credenciales en una página de acceso, incluso si usted ha escrito un nombre de dominio en el navegador web. Compruebe el protocolo si se trata de "http" o "https". https es seguro.
Fuente:http://www.explorehacking.com/2011/01/desktop-phishing-step-by-step-tutorial.html
Traduccion: Dellcom1@.
Saludos Mundo Libre.
miércoles, 25 de enero de 2012
virus
Saludos Mundo Libre.
He aqui un articulo muy interezante que he encontrado en la red en la web: http://www.malwarecity.com/blog/virus-infects-worm-by-mistake-1246.html.
Que dice asi:
Nuevos ejemplares de malware se transforma en diferentes formas sin atención por los seres humanos
Hace diez años, había una clara distinción entre los troyanos, virus y gusanos. Todos ellos tenían sus propias características específicas de una familia de malware solamente. A medida que más personas conectadas a la internet, los ciber-criminales empezaron mezclar los ingredientes para maximizar el impacto. Y aquí estoy pensando troyanos con capacidades de gusano o un virus con características de troyano, y así sucesivamente.
Ahora, otra "práctica" se ha convertido en silencio: la infecta archivos que accidentalmente parásitos otra amenaza electrónico. Un virus infecta los archivos ejecutables, y un gusano es un archivo ejecutable. Si el virus llega a un PC ya está comprometida por un gusano, el virus infectará a los archivos exe en esa PC - incluyendo el gusano. Cuando el gusano se propaga, se llevan el virus consigo. A pesar de esto ocurre sin intención, las características combinadas de las dos piezas de malware que causará mucho más daño que los creadores de cualquier pieza de malware destinado.
Mientras que la mayoría de los virus que infectan archivos han incorporado mecanismos de propagación, al igual que los troyanos y gusanos (la difusión de las rutinas de RDP, USB, P2P, aplicaciones de chat o redes sociales), algunos no pueden reproducir o difundir entre los equipos. Y parece una gran idea de "externalizar" el mecanismo de transporte a una parte diferente de malware (es decir, montándose un gusano).
Lo más probable es estos Frankenmalware, o "bocadillos de malware", llevará a cabo de forma espontánea. El virus infecta por error de hecho una pieza de malware, y termina con su capacidad para propagarse. Antimalware de BitDefender laboratorio identificado no menos de 40.000 programas maliciosos, simbiosis de un conjunto de muestras de 10 millones de archivos. Uno de estos casos es la infecta archivos Virtob, cuyo código malicioso se ha encontrado infectando a los gusanos como OnLineGames, el antiguo o el Mydoom troyano de puerta trasera Bifrose más avanzados.
De las numerosas muestras de los gusanos infectados por el virus, que nos recogió en el par-Win32.Worm.Rimecud Win32.Virtob.
Unas pocas palabras sobre Win32.Worm.Rimecud
Win32.Worm.Rimecud es el típico gusano con un aparato de estado de la técnica de propagación. Para la propagación que utiliza aplicaciones para compartir archivos (Ares P2P, BearShare, iMesh, Shareaza. Kazaa, DC + +, eMule, LimeWire), dispositivos USB, Microsoft MSN Messenger (envía todos los enlaces contactos a los sitios que alojan malware) y la red de las unidades asignadas a nivel local. Una vez en el sistema, Rimecud inyecta su código en explorer.exe y roba las contraseñas relacionadas con la banca electrónica, cuentas en línea de compras, redes sociales o correo electrónico de Mozilla Firefox e Internet Explorer. Mientras tanto su componente de puerta trasera que le permite conectarse a los servidores C & C a buscar comandos tales como inundaciones, descargar y ejecutar programas maliciosos en el ordenador aún más comprometida. Además de eso, el gusano busca un servidor VNC (software de control remoto) que permita el acceso del atacante y el control remoto de la PC comprometida.
Y ciertos detalles sobre Win32.Virtob
Los laboratorios de BitDefender han visto recientemente un adjunto infecta archivos con el gusano mencionado - Win32.Virtob. Este virus se sabe que infectan ficheros ejecutables con extensión. Exe o. Scr extensiones mediante la colocación de una pieza de código malicioso a los archivos. El gusano es un archivo ejecutable, lo más probable es que también se infecta por el virus si es en el mismo equipo. Virtob continuación, indica a los archivos ejecutables comprometido a ejecutar en primer lugar el código del virus (al cambiar el punto de entrada) y sólo después le da el control al archivo original. Ciertamente esto se aplica también a los gusanos - el código se ejecuta sólo después de que el código del virus se ha puesto en marcha. Cuando el código se ha cargado en la memoria, Virtob se conecta a dos servidores de IRC que en realidad son servidores C & C, y con la ayuda de su componente de puerta trasera, el virus está listo para recibir comandos de un atacante remoto a través de Internet.
Mediante la inyección de código en su winlogon.exe y luego agregar este proceso a la lista de excepciones del firewall, el virus se asegura de que tiene acceso total a la Internet y asegura su persistencia - Winlogon es un proceso crítico que, si se termina, se bloqueará el ordenador. Posteriormente, se infecta HTML, HTM, PHP, ASP archivos mediante la inyección de IFrames que en silencio puede cargar el contenido de las páginas con malware.
Ahora, imagine que estas dos piezas de malware trabajando juntos - voluntariamente o no - de y en el mismo sistema comprometido. Que se enfrenta a un PC de malware doble comando con el doble de servidores de control y para consultar las instrucciones y, además, hay dos puertas traseras abiertas, dos técnicas de ataque activo y varios métodos de propagación de poner en su lugar. Cuando uno falla, el otro tiene éxito.
Las infecciones múltiples Frankenware posible:
Si, por la mala suerte total, el equipo tiene más de un gusano que se aplica a las especificaciones del virus, el virus podría infectar a más de un gusano en el sistema. Sin embargo, el virus puede ser que también sólo infectan los archivos ejecutables del sistema en lugares determinados, o de una cierta longitud. Otros virus buscar determinadas cadenas que pertenecen a otras piezas de malware que no están infectadas si se encuentra en el sistema comprometido. Por lo tanto, un gusano pueden ser infectados, mientras que otros en el mismo sistema no lo son.
Si uno de los dos (si el virus o gusano) es capturado por el AV, el otro podría pasar desapercibido. Quizás si pensamos en un archivo infectado (posiblemente el virus) que debe ser analizado por separado y un fragmento de código se saca y se miró, tal vez entonces alguien descubre también el gusano. Si el gusano se detecta sobre la base de una firma, el gusano es simplemente desaparecer del sistema comprometido, sin ningún tipo de análisis. Esto haría más fácil para que el virus pase sin ser visto. No hay ninguna regla.
Y dos escenarios hipotéticos:
No. escenario hipotético 1:
Imagine un gusano como Downadup, que se ha ido extendiendo constantemente en todo el mundo desde hace tres años (70.000 equipos infectados en los últimos seis meses solo), la infección con un virus. Por un lado, Downadup impide que el sistema de actualización del sistema operativo y la solución AV instalado localmente, y por otro lado, el virus puede tener capacidades de rootkit y abrir una puerta trasera. Downadup se propaga por todo el mundo constantemente, lo que hace que sea una herramienta de gran propagación, por no mencionar que se AVs más de la mitad de un año, y casi un millón de infecciones, para descubrirlo. Si esto hubiera llevado a lo largo de un virus, todos aquellos usuarios que han sufrido un daño mayor. Y desinfección sería más complicado.
No. escenario hipotético 2:
Imagina que un gusano es infectada por un infector de archivos (virus). Y un AV detecta el primer archivo infector y trata de desinfectar los archivos, que incluyen el gusano. En algunos casos raros, la desinfección de archivos comprometidos deja archivos limpios que son al mismo tiempo alterado (no idéntica a la original ya). Ellos mantienen su funcionalidad, pero son ligeramente diferentes en la forma. Como la mayoría de los archivos se detectan según las firmas y no en base a su comportamiento (heurístico), un gusano alterados (desinfectados, junto con otros archivos que han sido comprometidos por un archivo infector y desinfectados por un antivirus) no puede ser atrapado ya por la firma aplica en el archivo original (que había sido modificado después de la desinfección). La desinfección puede de esta manera dar lugar a una mutación que puede ayudar realmente a los gusanos.
Este artículo se basa en la información técnica proporcionada por cortesía de Doina Cosovan y Benchea Răzvan, VirusAnalysts Bitdefender.
Todos los demás nombres de productos y compañías mencionados aquí son únicamente con fines identificativos y son propiedad de, y pueden ser marcas comerciales de sus respectivos dueños.
Fuente:http://www.malwarecity.com/blog/virus-infects-worm-by-mistake-1246.html
Traduccion: Dellcom1@.
Saludos Mundo Libre.
Suscribirse a:
Entradas (Atom)