martes, 10 de abril de 2012

Saludos Mundo Libre.

Hoy quiero ablar de una Herramienta Para PHP.

Carbylamine - Es Un codificador de secuencias de comandos PHP para "Ofuscación / codificar los archivos de PHP
 
Carbylamine es un proyecto PHP Encoder, que puede pasar por alto todos los principales antivirus de detección contra depósitos de PHP (C99, R57, etc) con facilidad. Puede ser una herramienta muy eficaz para los auditores de redes al llevar a cabo una prueba de recuadro negro, que implica la inserción de código malicioso a través de PHP.

Carbylamine - Encoder Script PHP para ocultar / codificar archivos PHP

USO

carbylamine.php [archivo para codificar] [archivo de salida]

Puede descargar Carbylamine Desde su pagina: http://code.google.com/p/carbylamine/


El uso de esta herramienta es muy sencilla y sin complicacion.

Fuente:http://code.google.com/p/carbylamine/


Traduccion: Dellcom1@


Saludos Mundo Libre

martes, 3 de abril de 2012

Vulnerabilidad Java

Saludos Mundo Libre.

En el siguiente articulo se encontro una vulnerabilidad en java el articulo dice.

Sin parchear la vulnerabilidad de Java para infectar ordenadores Mac explotados con malware Flashback 
La variante Flashback.K se distribuyen a través de exploits para una conocida vulnerabilidad de Java que Apple aún tiene que arreglar
. ¿Qué es esto?
Existe una vulnerabilidad de Java que aún no ha sido parcheado por Apple está siendo explotada por los ciberdelincuentes para infectar ordenadores Mac con una nueva variante del malware Flashback, de acuerdo con los investigadores de seguridad de la firma de antivirus F-Secure.
Flashback es un caballo de Troya para Mac OS equipo que apareció por primera vez en septiembre de 2011. La primera variante se distribuyó como un falso instalador de Flash Player, pero el malware ha cambiado significativamente desde entonces, tanto en términos de funcionalidad y métodos de distribución.
INFORME: Las muestras únicas de malware rompió la marca de 75 millones en 2011
En febrero pasado, varias compañías antivirus informó que una versión nueva de Flashback se está distribuyendo a través de Java hazañas, lo que significa que el proceso de infección interacción con el usuario ya no es necesario.
Las vulnerabilidades de Java dirigidos por la explota febrero se remonta a 2009 y 2011, para que los usuarios con instalaciones de hasta al día de Java fueron protegidos.
Sin embargo, eso ya no es el caso de la última variante del malware, Flashback.K, que se distribuye mediante la explotación de una vulnerabilidad sin parchear en Java, los investigadores de seguridad de F-Secure dijo en un blog el lunes.
Oracle lanzó una solución para la vulnerabilidad específica, que es identificado como CVE-2012-0507, en febrero y fue incluido en una actualización para la versión Windows de Java.
Sin embargo, desde que Apple distribuye una versión auto-compilado de Java para Mac, sus puertos de parches de Oracle para que de acuerdo a su propio horario, que puede ser de meses detrás de la otra para Java en Windows.
Los expertos en seguridad han advertido que este retraso en la entrega de los parches de Java en Mac OS podría ser utilizado por los creadores de malware para su beneficio, y el nuevo software malicioso Flashback.K confirma que tenían razón.
Después de que se cayó y se ejecuta en el sistema a través del exploit CVE-2012-0507, el nuevo caballo de Troya provoca una ventana de diálogo que pide al usuario su contraseña administrativa.
Independientemente de si el usuario introduce la contraseña o no, el malware infecta el sistema, F-Secure dijo que en su descripción de los programas maliciosos. El objetivo del troyano es en sí inyectar en el proceso de Safari y modificar el contenido de determinadas páginas web.
Hay rumores de que un nuevo exploit para una vulnerabilidad sin parchear diferentes Java que se venden actualmente en el mercado negro y podría ser utilizada para combatir los usuarios de Mac de una manera similar en el futuro, los F-Secure dijeron los investigadores.
"Si aún no lo ha inhabilitado su cliente Java, por favor hágalo antes de que esto realmente se convierten en un brote", dijeron. La compañía antivirus proporciona instrucciones sobre cómo hacer esto.
Apple dejó como Java por defecto en Mac OS X desde la versión 10.7 (León). Sin embargo, si los usuarios León encontrarse con una página web que requiere de Java, se les pide que descargue e instale el tiempo de ejecución y más tarde puede olvidar que lo tienen en sus equipos.


Fuente:http://www.networkworld.com/news/2012/040212-unpatched-java-vulnerability-exploited-to-257866.html?source=nww_rss


Traduccion: Dellcom1@


Saludos Mundo Libre.

domingo, 1 de abril de 2012

Avira

Saludos Mundo Libre.

He leido un articulo sobre Avira que sea combertido en la Probeedora de antivirus para mac.

Avira se convierte en proveedor para ofrecer las últimas Mac software antivirus
La compañía también lanzó una aplicación gratuita de gestión remota para los teléfonos Android

. ¿Qué es esto?

La compañía de seguridad alemana Avira ha lanzado un software antivirus gratuito para Mac de Apple, junto con una variedad de proveedores de software de seguridad que ofrece protección para OS X.

30.000 blogs de WordPress infectadas para distribuir Rogue software antivirus

Avira dijo que la cuota de mercado de Apple para los ordenadores ha aumentado, lo que ha sido seguido por un aumento en los programas de software maliciosos. La compañía dijo que el producto no contiene publicidad o de marketing anuncios pop-up.

Muchas de las primeras empresas de software de seguridad ofrecen software de seguridad para Mac, con un poco de forma gratuita. Kaspersky Lab, Intego, PC Tools, Symantec, McAfee y Trend Micro ofrecen todos pagan el software de seguridad, mientras que Sophos ofrece su producto Mac de forma gratuita.

Apple se comercializa como inherentemente más seguro que Windows. Los expertos en seguridad han dicho que su plataforma es tan propenso a vulnerabilidades de software como sistemas operativos, pero Windows se dirige más debido a su elevada cuota de mercado. En una señal de la creciente prevalencia de Mac malware, Apple lanzó una herramienta antimalware llamada XProtect en 2009, que se actualiza periódicamente para detectar malware nuevo.

Avira también lanzó una aplicación para los teléfonos Android de forma remota que puede bloquear o localizar un dispositivo, así como borrar sus datos. Usando una interfaz basada en web, el dueño del teléfono puede mostrar un "propietario llamada" mensaje en el dispositivo con un número.

Un dispositivo que falta para Android se pueden trazar en Google Maps. También se puede mandar a hacer un sonido fuerte durante 20 segundos, Avira, dijo. Hasta cinco teléfonos se pueden gestionar de forma remota. La aplicación es gratuita y funciona con Android 2.2, conocida como Froyo, y 2.3, apodado Gingerbread.


Por Jeremy Kirk, IDG News Service


Fuente:http://www.networkworld.com/news/2012/032812-avira-becomes-latest-vendor-to-257715.html?source=nww_rss


Traduccion: Dellcom1@

miércoles, 28 de marzo de 2012

Aplicacion Facebook Hack

Saludos Mundo Libre.

He encontrado una aplicacion para todos aquellos que les intereza romper  facebook esta aplicacion se llama

Facebook hack haxOrz

La podremos descargar desde:

http://userscripts.org/scripts/show/129511

No la he aplicado pero si les funciona exelente si no agregen su comentario para esta aplicacion :


Fuente: http://userscripts.org/scripts/show/129511

Traduccion: Dellcom1@

Saludos Mundo Libre.

martes, 27 de marzo de 2012

sslyze Escáner SSL rápido y completo

Saludos Mundo Libre.

SSLyze es un explorador SSL rápido y con todas las funciones - que permite una mejor, más rápido de exploración para analizar la configuración de servidores SSL.

Soporta cifrado suites de exploración, verificación renegociación inseguridad, las pruebas de la reanudación de sesiones, los certificados de cliente, y mucho más. Probado en Python 2.6 y 2.7 con Ubuntu y Windows 7, ambos de 32 y 64 bits. Podría funcionar en otras plataformas también. Sobre la base de OpenSSL y un envoltorio personalizado SSL Python.

En primer lugar, mencionó SSLyze cuando apareció el año pasado en diciembre -

sslyze - Escáner SSL de configuración rápida y con todas las funciones

Nuevo en versión 0.4

     Soporte para OpenSSL 1.0.1 y TLS 1.1 y 1.2 de escaneo. See-tlsv1_1 y tlsv1_2.
     Soporte para servidores proxy HTTP CONNECT. See-https_tunnel.
     Apoyo a StartTLS con SMTP y XMPP. Ver los STARTTLS.
     Mejora / aclarado de salida.
     Varias correcciones de errores.


Fuente: http://code.google.com/p/sslyze/

Descarga: http://code.google.com/p/sslyze/downloads/list

Traduccion: Dellcom1@


Saludos Mundo Libre.

martes, 20 de marzo de 2012

Exploit critico en microsoft

Saludos Mundo Libre.

Aqui hay otra de este sistema tan vulnerable que es windows.

Exploit filtrado solicita investigador publicar anteproyecto para la vulnerabilidad crítica de RDPEl exploit se filtró de una vulnerabilidad crítica Protocolo de escritorio remoto origen en Microsoft, dice un investigador
. ¿Qué es esto?
Luigi Auriemma, el investigador que descubrió una vulnerabilidad crítica recientemente parcheado en el Protocolo de Microsoft Remote Desktop (RDP), publicó una prueba de concepto de explotar después de un exploit de trabajo independiente, que dijo que posiblemente se originó de Microsoft, se filtró en Internet el viernes .
Identificado como CVE-2012-0002 y parcheado por Microsoft el martes, la vulnerabilidad crítica puede ser explotada de forma remota para ejecutar código arbitrario en los sistemas que aceptan las conexiones RDP.
Los expertos en seguridad han expresado su preocupación porque la explotación de esta vulnerabilidad no requiere autenticación, lo que significa que se puede utilizar para crear un gusano informático.
Sin embargo, el hecho de que RDP está desactivado por defecto en estaciones de trabajo Windows limita el número de posibles objetivos, por lo que no debe preocuparse por la próxima Conficker, dijo Carsten Eiram, especialista en jefe de seguridad de Secunia, firma danesa vulnerabilidad de la investigación.
Aun así, la vulnerabilidad aún presenta un interés para los atacantes debido a que el servicio de RDP se utiliza comúnmente en entornos empresariales y es por lo general accesibles a través de firewalls.
"Esta es una vulnerabilidad atractivo desde el punto de vista de la explotación y las diversas partes están gastando importantes recursos en el desarrollo de exploits confiables para esto", dijo Eiram.
La creación de un exploit de trabajo para la vulnerabilidad CVE-2012-0002 no es trivial, ingenieros de seguridad Microsoft Suha Can y Ness Jonathan dijo en un blog el martes. "Nos sorprendería ver que hemos desarrollado en los próximos días. Sin embargo, esperamos ver el código de trabajo exploit desarrollado dentro de los próximos 30 días".
Sin embargo, un exploit apareció la mañana del viernes en un sitio web de alojamiento de archivos chinos, y su creador es más probable que la propia Microsoft, dijo Auriemma. "El POC ejecutable [prueba de concepto de explotación], elaborada en noviembre de 2011 y contiene algunas cadenas de depuración como MSRC11678, que es una clara referencia a la Microsoft Security Response Center (MSRC)."
Por otra parte, el exploit envía un paquete especial que es idéntica a la que el investigador incluyó en su informe a ZDI (Zero Day Initiative), un programa que paga a los investigadores por los informes de vulnerabilidades y las acciones posteriores los detalles con los proveedores afectados. Auriemma es seguro de que es el mismo paquete, ya que contiene elementos únicos que se agregan a él.
El investigador cree que Microsoft ha creado la hazaña de las pruebas internas y luego compartió con otros proveedores de seguridad a través de su Microsoft Active Protections Program (MAPP) para que éstos puedan establecer ataque y firmas de malware.
El archivo podría haber sido filtrada por una de esas empresas o por un empleado de Microsoft, ya sea directa o indirectamente, Auriemma, dijo. También existe la posibilidad de que un hacker robar de Microsoft, pero eso es poco probable, agregó.
Microsoft confirmó que la publicación de prueba de concepto que parece coincidir con la que comparte con sus socios de la MAPP. "Microsoft está investigando activamente la divulgación de la residencia Microsoft Active Protections Program (MAPP), detalles de la vulnerabilidad y tomar las medidas necesarias para proteger a los clientes", dijo Yunsun Wee, director del Grupo de Computación Confiable de Microsoft, a través de correo electrónico.


Fuente:http://www.networkworld.com/news/2012/031612-leaked-exploit-prompts-researcher-to-257385.html?source=nww_rss


Traduccion: Dellcom1@.


Saludos Mundo Libre.

jueves, 15 de marzo de 2012

Red de Laboratorio de Hacking con un solo sistema

Saludos Mundo Libre.

He leido un articulo sobre Red de Laboratorio de Hacking con un solo sistema asi que he traducido su contenido para exponerlo a ustedes el texto dice:

IntroducciónHay un montón de tutoriales disponibles en Internet relacionados con la piratería, pero el gran problema radica en probar sus conocimientos teóricos. A menos que usted no tiene la exposición práctica de la piratería, realmente no se puede entender la fuerza de la misma. La técnica que voy a discutir aquí será una ventaja para aquellos que sólo tienen solo sistema y desea establecer una red de pruebas de su uso. En caso de tener varios sistemas, entonces puede fácilmente probar sus habilidades al hacer un sistema de destino y de otro atacante.

 
Pero, ¿qué hacer cuando no tenemos más que un solo sistema a nuestra disposición. No necesita preocuparse. De la máquina virtual es la solución definitiva. Usted puede configurar la red propia de hacking y aplicar sus habilidades para ganar exposición práctica a la piratería.


Instalación y configuración
 
La única cosa que buscar es la configuración de hardware de sistemas. Usted debe tener un mínimo de 2 GB de RAM, pero se recomienda utilizar 3 GB de RAM para un sistema operativo de 32 bits.
Nosotros vamos a usar Oracle VirtualBox en este tutorial. Puede descargar VirtualBox desde este enlace [Referencia 1]. Una vez que haya instalado Vbox, el siguiente paso es descargar el paquete de extensiones. Usted puede obtener desde este enlace [Referencia 2]
Una vez que hayas seguido estos pasos iniciales, que son a medio hacer. El siguiente paso es configurar un sistema de operativo de destino. Supongamos que desea configurar Windows XP SP2 como el sistema operativo de destino. Usted necesitará un arranque de Windows XP Service Pack 2 iso para eso. Usted puede descargarlo gratuitamente desde el sitio web de Microsoft o torrent. Puede hacer referencia a este video tutorial rápido sobre cómo configurar una máquina virtual usando VBox y Win XP.


Instalación de aplicaciones en máquinas virtualesAsí que ahora usted tiene una máquina virtual donde usted puede probar todas las aplicaciones y hacks. Vamos a instalar un servidor WAMP y ejecutar DVWA sobre él. Para aquellos que no son conscientes de DVWA puede comprobar en este enlace [Referencia 3]
Cómo instalar aplicaciones en una máquina virtual? Bueno, el proceso es simple. Cuando su máquina virtual Windows XP está en ejecución, a continuación, haga clic en la ficha de dispositivos, lleve a USB y selecciona tu pendrive en la lista.

 
Ahora usted puede instalar cualquier cosa, desde una unidad USB en el interior de su máquina virtual. También hay una posibilidad de crear una carpeta compartida con su sistema operativo host, pero yo preferiría que utilice USB. Carpeta compartida tiene algunos problemas cuando el sistema operativo del host es Windows 7. Puede instalar distintos servidores, aplicaciones, etc RAT clientes y jugar con él.


Ventajas de la Máquina Virtual
 
Estas son algunas de las principales ventajas de usar la máquina virtual.

    
Puedes probar todos los virus y las ratas sin ningún temor como su sistema operativo de base no se verá afectada.
    
Puede probar diferentes servidores y aplicaciones con facilidad sin afectar a su sistema operativo base.
    
En el caso de la máquina virtual se daña entonces usted puede volver a instalarlo.

 
Tome copia de seguridad y evitar problemas en el futuro
 
También hay algunos factores clave que usted debe recordar que le ayudará durante su pentesting:

    
Crear un clon de la máquina virtual
    
Este paso es muy útil en caso de que su máquina virtual se corruptos. La creación de un clon de él le impedirá volver a instalar de nuevo y otra vez.
    
Usted puede crear un clon haciendo clic derecho en la instancia de la máquina Virtul en VBox y haga clic en "clon .."
    
Usted se dará cuenta de que un virtual clonada WinXP se creará para usted.


Deshabilitar el Firewall de Windows
 
La siguiente cosa importante que puedes hacer es deshabilitar el Firewall de Windows y luego realizar su Pentesting como el firewall puede bloquear algunas de las actividades sospechosas. Uso el firewall de Windows por defecto de Windows XP de la máquina virtual también se puede comprobar si su actividad es trazable o no. Esto le dará una clara comprensión de por qué las ratas no son considerados como un corte adecuado en estos días debido a que son fácilmente detectables. Usted puede desactivar el firewall, vaya al panel de control, haciendo clic en Firewall y luego desactivarlo.
De esta manera se puede establecer un ambiente propicio para los experimentos de su hogar.


Comprobación de la Red Pen-Testing/Hack
 
Bueno, una buena pregunta para preguntar si usted ha entendido los conceptos anteriores. Hasta ahora hemos discutido la forma de probar diferentes herramientas y técnicas en un sistema operativo virtual,. El siguiente paso será la manera de hackear una máquina virtual con la otra. El escenario será similar a hackear cualquier sistema en Internet para que esta técnica le dará un tiempo de exposición real.
Interesante ... Vamos a proceder a continuación. Esta vez vamos a crear otra máquina virtual utilizando BackTrack [Referencia 4] sistema operativo que es uno de los sistemas de pruebas de penetración más utilizado por los profesionales de la seguridad de funcionamiento.
La razón que hace que sea tan popular es Backtrack:

    
Tiene todas las herramientas pertinentes pre-instalado
    
Es basado en Linux.
Puede descargar el ISO de Backtrack 5 de su página web oficial. Es un sistema operativo debe haber para todos. Puedes seguir este vídeo fácil de instalar BT en VirtualBox.

 
Una vez que haya terminado con la parte de instalación, el siguiente paso es hacer que las dos máquinas virtuales (BT y WinXP) se conectan entre sí. No es una simple configuración que tendrá que hacer tanto en las máquinas virtuales. Vamos a echarle un vistazo.
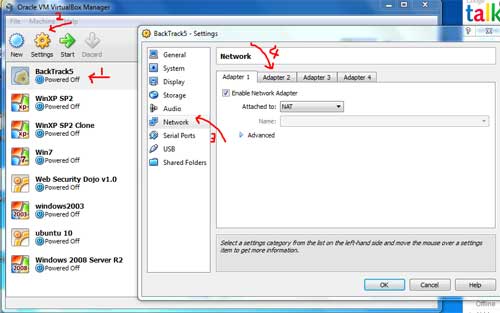
Seleccione la máquina virtual de retroceso, a continuación, haga clic en la pestaña de configuración, a continuación, pasar a la configuración de "red". Usted encontrará que "Adaptador 1" se pone en NAT adaptador. Cambie a la "adaptador de 2".

 
En la ficha Adapter2, ajuste el adaptador como "Sólo-Host Adapter". Establecer el nombre del adaptador como "Host VirtualBox Sólo adaptador Ethernet". Véase la figura.

 
Hacer cambios de configuración similares en su máquina virtual de Windows XP también. Ahora sus dos máquinas virtuales están listos para conectarse unos con otros. Usted puede verificar la dirección IP de la máquina de Windows mediante el comando ipconfig en el símbolo del sistema y del mismo modo que usted puede comprobar la dirección IP de la máquina de BT con el comando ifconfig. También puede hacer ping a las dos máquinas para comprobar si ambos están detectando entre sí (no se olvide de desactivar el firewall de windows lo contrario se filtran los paquetes de ping de datos).
La siguiente imagen muestra mis dos máquinas virtuales. Uno de ellos es WinXP y otra con BT5 allí correspondientes direcciones IP. Ambos se están ejecutando OVR mi Win7 operativo host del sistema. Así que en total hay 3 sistemas operativos que se ejecutan simultáneamente.

 
Ahora usted puede utilizar las diferentes opciones disponibles en el sistema operativo Backtrack para realizar las pruebas en la caja de Windows XP. Vamos a realizar rápidamente un análisis con Nmap para comprobar los puertos abiertos en la máquina de Windows XP.

 
Como se puede ver que el objetivo está en marcha y cuenta con algunos puertos abiertos también. Del mismo modo se pueden realizar varios ataques y utilizar las herramientas disponibles en el retroceso de penetrar en el objetivo de máquina de Windows XP sin dañar su propio sistema operativo.
Usted puede utilizar esta técnica para realizar varias pruebas como:

    
Usted puede tratar de hackear distintos sistemas operativos mediante la instalación como una máquina virtual.
    
Esto tendrá una simulación en tiempo real de escenario original.
    
Puede aumentar el nivel de dificultad de los trucos por los firewalls instalación, IDS / IPS, etc
    
Este es un escenario de personalización propia donde se puede hacer lo que quieras


Referencias

    
VirtualBox - 86 Potente y AMD64/Intel64 producto de virtualización
    
Paquete de extensión de Virtual Box.
    
Instalación y trabajar con DVWA.
    
BackTrack - Distribución Popular de seguridad en vivo de pruebas de penetración


Autor: Abhinav Singh

Fuente:http://securityxploded.com/setup-your-pentest-hacker-network.php

Traduccio: Dellcom1@

Saludos Mundo Libre.

viernes, 2 de marzo de 2012

Magictree

saludos Mundo Libre.

¿Qué es MagicTree?
¿Y por qué me importa?

¿Alguna vez ha pasado años tratando de encontrar los resultados de un escaneo de puertos en particular que estaban seguros de que usted hizo? O grep a través de un montón de archivos en busca de datos de un host o servicio en particular? O copiar y pegar fragmentos de la salida de un montón de escritos a máquina en un informe? Sin duda lo hizo, y es por eso que escribió MagicTree - de modo que lo hace tan soporífera cosas para nosotros, mientras nos pasamos el tiempo de la piratería.

MagicTree es un probador de penetración de la herramienta de la productividad. Está diseñado para permitir la consolidación de datos fácil y sencilla, la consulta, ejecución de comandos externos y (sí!) la generación de informes. En el caso de que te preguntes, "Árbol" es porque todos los datos se almacenan en una estructura de árbol, y "Magic" se debe a que está diseñado para hacer arte de magia, la parte más engorrosa y aburrida de las pruebas de penetración - la gestión de datos y presentación de informes.


Permítanme demostrar algunas de las capacidades MagicTree. También puede leer Uso MagicTree - Introducción rápida o la documentación detallada. También existe este vídeo con más vídeos en breve.

El conjunto de capturas de pantalla a continuación muestra la ejecución de comandos. En primer lugar se ejecuta nmap, luego exportar los resultados de nmap, y luego consultar los datos para mostrar los puertos abiertos en todos los hosts.
nmap
nmap
Importación de datos de nmap
Consulta de datos nmap


El segundo conjunto de imágenes muestra la importación de datos a partir de un análisis de vulnerabilidades Nessus y la agregación de los resultados, agrupándolos según su gravedad.
Importación de datos de Nessus
Listado de resultados por parte de la gravedad

El tercer conjunto de imágenes muestra la generación de informes. La primera captura de pantalla muestra una plantilla de informe abierto en OpenOffice (MagicTree compatible con Microsoft Word también). La segunda pantalla es una página del informe generado.


Fuente: http://www.gremwell.com/what_is_magictree

Traduccion: Dellcom1@

Saludos Mundo Libre.


viernes, 24 de febrero de 2012

Aircrack-ng en los Telefonos

Saludos Mundo Libre.

Aircrack-ng en los teléfonos (Android, iPhone y otros)
¿Cómo puedo obtener Aircrack-ng en el iPhone / Android / Symbian / [Agregar tu sistema operativo]?".

Para que Aircrack-ng se ejecute en el teléfono, hay varios requisitos:

     Ser capaz de hacer una compilación cruzada (porque la CPU en su teléfono tiene una arquitectura diferente a la que en su ordenador). Así que si usted no puede encontrar un compilador cruzado para esa plataforma específica, olvídalo.
    
Una tarjeta inalámbrica. La mayoría de los teléfonos tienen un estos días, así que es fácil.
   
 Si el teléfono está basado en Linux, usted también tendrá que ser capaz de ser "root" para ejecutar los comandos.
    
El conductor debe permitir el modo monitor. Eso es por lo general en casi todos los teléfonos fallan porque sólo unos pocos tienen eso. A veces, la tarjeta no tiene un modo de pantalla estable. La razón de esto es que debe ser de baja potencia (y barato de fabricar) de modo que el conjunto de chips (y su firmware) es muy limitada.


Para darle una respuesta rápida, sólo un teléfono cumple con todos los requisitos con su tarjeta interna: el Nokia N900 (que tiene el "poder" del kernel disponible en los repositorios extra-devel). Mientras se hace el modo de monitor / inyección, la batería duran alrededor de 4 horas.

     iOS dispositivos: Olvídalo, porque nunca va a suceder, Apple está orientado al consumidor y realmente no se preocupan por la industria de la seguridad informática. Además, el IOS es demasiado de código cerrado y AFAIK el chipset no es capaz de modo de monitor adecuado. Se podría argumentar que está disponible a través de Cydia. Es cierto, pero usted no tiene ninguna capacidad de modo de monitor, por lo que no vale la pena (también no se moleste en enviarme informes de errores de Cydia, no leerlas).
    
Android: Olvídalo con la tarjeta interna. Sin embargo, será posible con una tarjeta externa USB. Dragorn, el autor de Kismet Wireless está trabajando en ello.
     Otro sistema operativo: Olvídate de él (por las mismas razones de Apple).

Saludos Mundo Libre.

jueves, 23 de febrero de 2012

comandos linux wifi

Saludos Mundo Libre.

He aqui un exelente tuto para comandos linux wifi

Comandos útiles inalámbricas de Linux

Conexión a una WLAN abierta o WEP habilitado (DHCP)

Conexión a una WLAN abierta o WEP activado (configuración de IP manual)

comandos iwconfig

ifconfig

iwpriv comandos

comandos iwlist

madwifi-ng comandos

NOTA: NO TODAS LAS TARJETAS Y APOYO firmware, todo de los comandos enumerados abajo.
Nota: Para conectar su máquina Linux a una WLAN mediante WPA, WPA2 y 802.1x que tendrá que utilizar WPA Supplicant
 
Conexión a una WLAN OPEN / WEP (DHCP)

Nota: sustituya [interfaz] con el nombre de la interfaz, según sea necesario (por ejemplo, eth1, wlan0, ath0, etc)

iwconfig [interfaz] el modo de gestión tecla [clave WEP] (128 bits WEP de uso de 26 caracteres hexadecimales, WEP de 64 bits utiliza 10)

iwconfig [interfaz] essid "[ESSID]" (Especificar el ESSID de la WLAN)

dhclient [interfaz] (para recibir una dirección IP, máscara de red, servidor DNS y puerta de enlace predeterminada desde el punto de acceso)

mesa de ping www.bbc.co.uk (si recibe una respuesta que tiene acceso)

Conexión a una WLAN OPEN / WEP (Configuración manual de IP)

Nota: sustituya [interfaz] con el nombre de la interfaz, según sea necesario (por ejemplo, eth1, wlan0, ath0, etc)

Puede que sea necesario para ejecutar algunos programas de captura de paquetes (por ejemplo, Ethereal) para determinar las direcciones IP tanto de la puerta de enlace predeterminada y servidores DNS.

iwconfig [interfaz] el modo de gestión tecla [clave WEP] (128 bits WEP de uso de 26 caracteres hexadecimales, WEP de 64 bits utiliza 10)

iwconfig [interfaz] essid "[ESSID]"

ifconfig [interfaz] [dirección IP] netmask [máscara de subred]

route add gw por defecto [IP de puerta de enlace predeterminada] (Configuración de puerta de enlace predeterminada, por lo general la IP del punto de acceso)

servidor de nombres de eco [dirección IP del servidor DNS] >> / etc / resolve.conf (Configure su servidor de DNS)

mesa de ping www.bbc.co.uk (si recibe una respuesta que tiene acceso)
 
Los comandos iwconfig:

Nota: sustituya [interfaz] con el nombre de la interfaz, según sea necesario (por ejemplo, eth1, wlan0, ath0, etc)

iwconfig [interfaz] Master Mode (configurar la tarjeta para que actúe como un modo de punto de acceso)

iwconfig [interfaz] el modo gestionados (al modo de configurar la tarjeta de cliente en una red con un punto de acceso)

iwconfig [interfaz] el modo ad-hoc (configurar la tarjeta de red peer to peer o no el modo de punto de acceso)

iwconfig [interfaz] el modo de monitor (tarjeta en modo RFMON nuestro favorito)

iwconfig [interfaz] essid cualquiera (con algunas tarjetas que usted puede desactivar la comprobación ESSID)

iwconfig [interfaz] essid su ssid_here (configurar el ESSID de la red)

iwconfig [interfaz] clave 1111-1111-1111-1111 (juego de 128 bits WEP)

iwconfig [interfaz] clave 11111111 (juego 64 bits clave WEP)

iwconfig [interfaz] tecla s: MyKey (juego clave como una cadena ASCII)

iwconfig [interfaz] tecla de apagado (deshabilitar la clave WEP)

iwconfig [interfaz] Abrir (establece el modo abierto, no se utiliza la autenticación y la tarjeta no puede aceptar sesiones encriptadas)

iwconfig [interfaz] canal [Canal no.] (establecer un canal de 1-14)

iwconfig [interfaz] automática de canales (selección automática de canales)

iwconfig [interfaz] freq 2.422G (canales también se pueden especificar en GHz)

iwconfig [interfaz] AP 11:11:11:11:11:11 (Fuerza tarjeta para registrar la dirección de AP)

iwconfig [interfaz] tasa de 11M (la tarjeta se usará la tasa especificada)

iwconfig [interfaz] de velocidad automática (seleccione automática de la velocidad)

iwconfig [interfaz] tasa de 5,5 millones de automóviles (tarjeta utilizará el tipo y de cualquier tasa por debajo de lo necesario)
 
Los comandos ifconfig:

Nota: sustituya [interfaz] con el nombre de la interfaz, según sea necesario (por ejemplo, eth1, wlan0, ath0, etc)

ifconfig [interfaz] hacia arriba (abrir la interfaz especificada)

ifconfig [interfaz] hacia abajo (acabar con la interfaz especificada)

ifconfig [interfaz] [dirección IP] máscara [subnet-mask] (IP manualmente y los detalles de la máscara de subred)

ifconfig [interfaz] hw éter [MAC] (Cambiar la dirección MAC de las tarjetas inalámbricas, especifique en formato 11:11:11:11:11:11)
 
iwpriv Comandos:

Nota: sustituya [interfaz] con el nombre de la interfaz que se desee (por ejemplo, eth1, wlan0, ath0, etc)

iwpriv [interfaz] hostapd 1 (utilizado para establecer el modo de tarjeta, por ejemplo hostapd de Void 11)

Cuando el parche se ha instalado el modo de monitor de acuerdo con el Wireless HOWTO Build los siguientes comandos se pueden utilizar para configurar la tarjeta en modo monitor.

iwpriv [interfaz] monitor [A] [B]

[A]

    0 = desactivar el modo de monitor


    1 = activar el modo de monitor de cabecera, con Prism2
     

    2 = Activar el modo de monitor sin Prism2


[B]

    Canal para el monitor (1-14)

 
Comandos iwlist:

Nota: sustituya [interfaz] con el nombre de la interfaz, según sea necesario (por ejemplo, eth1, wlan0, ath0, etc)

iwlist se utiliza para mostrar algo de gran parte de la información de una interfaz de red inalámbrica que no se muestra a través de iwconfig.

iwlist [interfaz] scan (Dar la lista de puntos de acceso y las células Ad-Hoc en el rango (ESSID, calidad, frecuencia, modo, etc) Nota: En las pruebas sólo se trabajó con las tarjetas Atheros).

iwlist [interfaz] canal (Dar la lista de frecuencias disponibles en el dispositivo y el número de canales).

iwlist [interfaz] tasa (una lista de las tasas de bits compatibles con el dispositivo).

iwlist [interfaz] llave (la lista de los tamaños de clave de cifrado apoyado y mostrar todas las claves de cifrado disponibles en el dispositivo).

iwlist [interfaz] de potencia (una lista de los atributos de gestión de energía diferentes y los modos del dispositivo).

iwlist [interfaz] txpower (Lista de la potencia de transmisión disponibles en el dispositivo).

iwlist [interfaz] vuelva a intentarlo (Enumere el reintento de transmisión y vuelva a intentarlo límites de por vida en el dispositivo).

iwlist [interfaz] ap (Dar la lista de puntos de acceso en el rango, y, opcionalmente, la calidad del enlace a ellos. se usa en favor de la exploración)

iwlist [interfaz] pares (Dar la lista de los pares asociados / registrados con esta tarjeta).

iwlist [interfaz] evento (una lista de los eventos celulares compatibles con esta tarjeta).
 
Madwifi-ng Comandos:

MADWiFi soporta puntos de acceso virtuales (VAPs), lo que significa que puede crear más de un dispositivo wireless por cada tarjeta inalámbrica (la tarjeta inalámbrica host = wifi0).

De forma predeterminada, una estación modo de VAP es creada por, que es MadWifi se conoce como "modo de gestión de interfaz inalámbrica.

Nota: sustituir athX con su nombre de la interfaz, según sea necesario (por ejemplo, ath0, ath1)

wlanconfig athX destruir (Destruye VAP, athX)

wlanconfig athX crear wlandev wifi0 wlanmode estación (VAP Crear un modo de gestión, athX)

wlanconfig athX crear wlandev wifi0 wlanmode ap (Crear un punto de acceso VAP, athX)

wlanconfig athX crear wlandev adhoc wlanmode wifi0 (Crear una VAP Ad-Hoc, athX)

wlanconfig athX crear wlandev monitor de wlanmode wifi0 (crear un monitor de modo de NAV, athX)

Cómo cambiar de modo:

ifconfig athX abajo (Tome la VAP abajo)

wlanconfig athX destruir (Destruye la VAP, athX)

wlanconfig athX crear wlandev wlanmode wifi0 [STA | adhoc | AP | Monitor] (Crear una estación nueva, ad hoc, AP o VAP monitor)

Analizar en busca de puntos de acceso (requiere dos pasos):

modprobe wlan_scan_sta (Para insertar el módulo de análisis)

wlanconfig athX sondeo de lista (Para una lista de los puntos de acceso)

Saludos Mundo Libre.

martes, 21 de febrero de 2012

xSQLScanner – Database Password Cracker & Security Audit Tool For MS-SQL & MySQL

Saludos Mundo libre.

He leido de una herramienta sobre SQL para aquellos que les facina la inyeccion SQL.

Scanner es una xSQL avanzada herramienta SQL de auditoría que permite a los usuarios para encontrar contraseñas débiles y vulnerabilidades en MS-SQL y servidores de base de datos MySQL.

El objetivo de xSQLScanner es ayudar al analista de seguridad o de pruebas de penetración en la auditoría de la seguridad de MS-SQL y servidores de base de datos MySQL.


Características

     Prueba rápida para la contraseña débil;
     Pon a prueba de desgaste para las contraseñas / usuario;
     Lista de palabras opción;
     Lista de opción;
     escaneador de puertos
     Rango de direcciones IP de auditoría y mucho más.


la podremos descargar desde : http://www.darknet.org.uk/

Fuente: http://www.darknet.org.uk/

Traduccion: Dellcon1@

Saludos Mundo Libre.

miércoles, 8 de febrero de 2012

Adobe

Saludos Mundo Libre.

Adobe ha lanzado una versión beta de Flash Player para Firefox, que cuenta con una mejor protección contra exploits de vulnerabilidad a causa de una arquitectura de un recinto de seguridad nueva.

"El diseño de esta caja de arena es similar a lo que Adobe suministra con Adobe Reader X Modo Protegido y sigue el mismo enfoque práctico de Windows Sandboxing", dijo Peleo Uhley, estratega de plataforma de seguridad de Adobe, en un blog el lunes. "Al igual que el Adobe Reader X recinto de seguridad, Flash Player establecerá una baja integridad, proceso altamente restringida en la que debe comunicarse a través de un corredor para limitar sus actividades privilegiadas."

En desarrollo de software seguro, caja de arena se refiere a la práctica de aislamiento de un proceso desde el sistema operativo con el fin de reducir al mínimo las consecuencias de un exploit potencial. Este tipo de tecnología ha ganado popularidad en los últimos años, principalmente debido a su uso en Google Chrome, un navegador que nunca ha experimentado un éxito ataque ejecución remota de código hasta ahora.

Adobe decidió poner en práctica caja de arena en Adobe Reader de nuevo en 2010 con el fin de contrarrestar la gran cantidad de exploits dirigidos al producto y sus usuarios. La tecnología fue incorporada en Adobe Reader X (10.0) y se basa en los principios mismos de sandboxing que Google se utilizan en el desarrollo de Chrome.

Más tarde, ese mismo año, Adobe también lanzó una versión en un recinto de seguridad de Flash Player para Chrome y se comprometió a estudiar la posibilidad de hacer lo mismo con otros navegadores. El nuevo reproductor de Flash recinto de seguridad para Firefox, que funciona con Windows Vista y Windows 7, es el resultado de esos esfuerzos.

Críticos de las vulnerabilidades de Flash Player regularmente han sido explotados para infectar ordenadores con malware durante los últimos años. Junto con Java y Adobe Reader, Flash Player es una de las aplicaciones de software más atacados, porque sus vulnerabilidades pueden ser explotadas por lo general, simplemente visitando un sitio web malicioso.

"Desde su lanzamiento en noviembre de 2010, no hemos visto una hazaña única en la naturaleza con éxito contra el Adobe Reader X", dijo Uhley. "Esperamos ver resultados similares con la caja de arena Flash Player para Firefox una vez que la versión final se lanzará próximamente este año."

Sin embargo, el éxito de esta versión a disuadir a los delincuentes de escribir hazañas de Flash Player en el futuro dependerá en gran medida la rapidez con que se adoptó. Con el fin de acelerar el proceso, Adobe está trabajando en un mecanismo de actualización nueva, gerente senior de la compañía para las comunicaciones corporativas, Labios Wiebke, dijo.

Tener una versión de un recinto de seguridad de Flash Player para todos los navegadores importantes, no sólo Chrome y Firefox, también es importante, si Adobe quiere cibercriminales a perder interés en su producto. "Actualmente estamos en el proceso de investigación es el mejor camino para ofrecer Flash Player recinto de seguridad de protección para Internet Explorer", dijo Lips.
Sin embargo, ya que Internet Explorer tiene un plug-in totalmente diferente arquitectura que Chrome y Firefox, es decir, ActiveX, el desarrollo de un espacio aislado versión de Flash Player para ello se requiere un enfoque diferente, los labios, dijo. Sin embargo, la versión actual de Flash Player es compatible con el modo protegido en Internet Explorer 7 o posterior en Windows Vista y Windows 7.

Fuente:http://www.networkworld.com/news/2012/020612-adobe-launches-sandboxed-flash-player-255783.html?source=nww_rss


Traduccion: Dellcom1@

Saludos Mundo Libre.

martes, 7 de febrero de 2012

theHarvester

Saludos Mundo Libre.

He encontrado un articulo que quiero compartir con ustedes.

theHarvester es una herramienta para recopilar cuentas de correo electrónico, nombres de usuario y nombres de host o subdominios de diferentes fuentes públicas como motores de búsqueda y los servidores de claves PGP.

     Esta herramienta está destinada a ayudar a los probadores de penetración en las primeras etapas del proyecto es una herramienta muy simple, pero muy eficaz.
     Las fuentes de apoyo son los siguientes:

         Google - correos electrónicos, subdominios o nombres de host
         Google perfiles - los nombres de los empleados
         Bing - correos electrónicos, subdominios o nombres de hosts, servidores virtuales
         Pgp servidores, correos electrónicos, subdominios o nombres de host
         Linkedin - Los nombres de los empleados
         Exalead - correos electrónicos, nombres de host o subdominio

     Nuevas características:

         Los retrasos entre las solicitudes
         Resultados de exportación XML y HTML
         Buscar un dominio en todas las fuentes
         Verificador de host virtual
         Shodan equipo base de datos de la integración
         Enumeración de activo (enumeración DNS, las búsquedas de DNS inversas, la expansión de DNS TLD)
         Gráfico básico con estadísticas

     Algunos ejemplos:

     Buscador de mensajes de correo electrónico para el dominio microsoft.com, que trabajará con los primeros 500 resultados de Google:

     . / theharvester.py-d microsoft.com-l 500-b google

     Buscador de mensajes de correo electrónico para el dominio microsoft.com, en un servidor PGP, aquí no es necesario especificar el límite.

     . / theharvester.py-d-b microsoft.com pgp

     La búsqueda de nombres de usuario que trabaja en la empresa Microsoft, se utiliza Google como motor de búsqueda, por lo que necesitamos para especificar el límite de los resultados que desea utilizar:

     . / theharvester.py-d microsoft.com-l 200-b linkedin

     La búsqueda en todas las fuentes al mismo tiempo, con un límite de 200 resultados:

     . / theHarvester.py-d microsoft.com-l 200-B,


     Descargas

             La última versión siempre se puede encontrar en el repositorio de código de Google: https://code.google.com/p/theharvester


Fuente: http://www.edge-security.com/theHarvester.php

Traduccion: Dellcom1@


Saludos Mundo Libre.